¿Admite ISE mi dispositivo de acceso a la red?
Opciones de descarga
-
ePub (346.8 KB)
Visualice en diferentes aplicaciones en iPhone, iPad, Android, Sony Reader o Windows Phone -
Mobi (Kindle) (232.9 KB)
Visualice en dispositivo Kindle o aplicación Kindle en múltiples dispositivos
Lenguaje no discriminatorio
El conjunto de documentos para este producto aspira al uso de un lenguaje no discriminatorio. A los fines de esta documentación, "no discriminatorio" se refiere al lenguaje que no implica discriminación por motivos de edad, discapacidad, género, identidad de raza, identidad étnica, orientación sexual, nivel socioeconómico e interseccionalidad. Puede haber excepciones en la documentación debido al lenguaje que se encuentra ya en las interfaces de usuario del software del producto, el lenguaje utilizado en función de la documentación de la RFP o el lenguaje utilizado por un producto de terceros al que se hace referencia. Obtenga más información sobre cómo Cisco utiliza el lenguaje inclusivo.
Acerca de esta traducción
Cisco ha traducido este documento combinando la traducción automática y los recursos humanos a fin de ofrecer a nuestros usuarios en todo el mundo contenido en su propio idioma. Tenga en cuenta que incluso la mejor traducción automática podría no ser tan precisa como la proporcionada por un traductor profesional. Cisco Systems, Inc. no asume ninguna responsabilidad por la precisión de estas traducciones y recomienda remitirse siempre al documento original escrito en inglés (insertar vínculo URL).
Contenido
Introducción
En este documento se describe cómo comprobar la compatibilidad de Cisco Identity Services Engine (ISE) con su dispositivo de acceso a la red (NAD).
ISE admite los protocolos RADIUS y TACACS
Si su dispositivo de red puede emitir solicitudes de control de acceso mediante los protocolos estándar RADIUS y TACACS, ISE puede admitirlo.
ISE admite RADIUS para llevar a cabo el control de acceso con los mecanismos de aplicación que admita el hardware y el software del dispositivo de red.
Las capacidades de un dispositivo de red determinado para realizar un control de acceso basado en puertos con el estándar IEEE 802.1X son software y, a menudo, dependen del hardware. El simple hecho de admitir RADIUS no significa que el dispositivo de red admita muchas funciones de aplicación útiles, como derivación de autenticación MAC (MAB), cambio de autorización de RADIUS (CoA) [RFC-5176], listas de control de acceso (ACL) de capa 3/4, ACL basadas en dominio, redirección de URL o segmentación definida por software con Cisco TrustSec. No siempre puede indicarle de qué es capaz un dispositivo de red determinado y puede que tenga que investigar este aspecto con el proveedor o el equipo del producto.
Cuando la gente pregunta; ¿Es ISE compatible con mi dispositivo de red? Lo que quieren decir es: ¿Puede ISE ofrecerme todas estas funciones de control de acceso modernas incluso con este switch antiguo y económico?
Para estos switches más antiguos y menos costosos, ISE ofrece funciones como SNMP CoA y autenticación VLAN para proporcionar algunas capacidades similares necesarias para gestionar el flujo de invitados, BYOD y estado.
Guías de compatibilidad de ISE
Consulte siempre las Guías de compatibilidad de ISE para ver lo que nuestro equipo de garantía de calidad (QA) ha validado para cada versión de ISE.
Capacidades de dispositivos de red para ISE
Se trata de funciones de dispositivos de red modernos que suelen ser necesarios para ofrecer capacidades de ISE:
| Capacidad de ISE | Funciones de dispositivos de red |
| AAA | 802.1X, MAB, asignación de VLAN, ACL descargables |
| Perfiles | RADIUS CoA y sondeos de perfiles |
| BYOD | RADIUS CoA, redirección URL + ID de sesión |
| Guest | RADIUS CoA, redirección URL + ID de sesión, autenticación Web local |
| URL de origen de invitado | RADIUS CoA, redirección URL + ID de sesión, autenticación Web local |
| Condición | RADIUS CoA, redirección URL + ID de sesión |
| MDM | RADIUS CoA, redirección URL + ID de sesión |
| TrustSec | Clasificación de SGT |
Entonces, ¿qué debe hacer si su dispositivo de red no cuenta con todas las funciones para la capacidad de ISE?
Cree un perfil de dispositivo de acceso a la red (NAD).
¿Cómo sabe las capacidades de los dispositivos de red?
Las capacidades de las combinaciones validadas de hardware y software se documentan convenientemente en nuestras Guías de compatibilidad de ISE. Para todas las demás, es necesario investigar esto en los sitios web de los proveedores, documentación de productos, foros, etc. A veces, puede que solo tenga que jugar en su laboratorio para averiguar qué funciona y qué no y crear un perfil de dispositivo de red para las diferentes combinaciones de capacidades.
No se puede ver el hardware o el software en la Guía de compatibilidad de ISE
El hecho de que un modelo de hardware o una versión de software no aparezcan en la lista de forma explícita no significa que no vayan a funcionar, solo que no se haya validado con ISE. La sección Dispositivos de acceso a la red admitidos de las Guías de compatibilidad de ISE establece que ISE admite RADIUS, independientemente del proveedor o modelo:
Cisco ISE admite la interoperabilidad con cualquier dispositivo de acceso a la red (NAD) cliente Cisco o no Cisco RADIUS que implemente un comportamiento RADIUS común (similar a Cisco IOS 12.x) para la autenticación basada en estándares.
ISE admite estándares de protocolo como RADIUS, sus estándares RFC asociados y TACACS+ . Si su dispositivo de red es compatible con RADIUS o TACACS+, ISE puede admitirlo.
Existen muchas razones por las que no se pueden enumerar los dispositivos de Cisco y de terceros:
- Nuestro equipo de control de calidad no puede permitirse probar todas las combinaciones de hardware y software con cada versión de ISE.
- Las nuevas plataformas de hardware deben adquirirse y probarse, lo que suele ocurrir entre 6 y 9 meses después de la versión de hardware.
- Cada modelo de una familia de hardware no se valida: se selecciona un modelo y, a continuación, se utiliza para representar la familia de hardware.
- Todas las versiones de software no se validan: se selecciona una versión de software de plataforma recomendada por el equipo de la plataforma, unos meses antes de la versión real de ISE para la planificación de la validación de QA.
- Las versiones de ISE anteriores no se prueban con el software de dispositivos de red más reciente, pero deben seguir los estándares.
Las capacidades de hardware y software de su dispositivo de red determinan exactamente lo que puede hacer con ISE. Siempre se recomienda probar el hardware y el software de los dispositivos de red en su laboratorio con ISE antes de implementarlos en producción, para estar seguro de que se comportan de la forma esperada.
Perfiles de dispositivos de acceso a la red (NAD) ISE
Si dispone de:
- hardware que no es de Cisco
- hardware de dispositivos de red barato y de gama baja
- hardware de dispositivos de red antiguos
- software de dispositivo de red más antiguo
a continuación, puede utilizar nuestros perfiles y configuraciones de NAD de terceros de ISE o crear su propio perfil NAD personalizado. Con un perfil NAD, puede personalizar completamente la forma en que ISE se comunica con su dispositivo de red, tanto si se encuentra en puertos personalizados para RADIUS CoA o si necesita utilizar VLAN de autenticación en lugar de la redirección de URL.
Compatibilidad con autenticación de VLAN
Si tiene algunos switches antiguos y heredados que no son compatibles con 802.1X, ISE tiene la capacidad de controlar los terminales mediante VLAN de autenticación. Este es un método de control muy crudo que utiliza DNS y DHCP para redirigir el tráfico HTTP a un portal web donde el usuario puede autenticarse. Para obtener más información, consulte Soporte de dispositivos de red de terceros en Cisco ISE en las Guías de administradores de ISE.
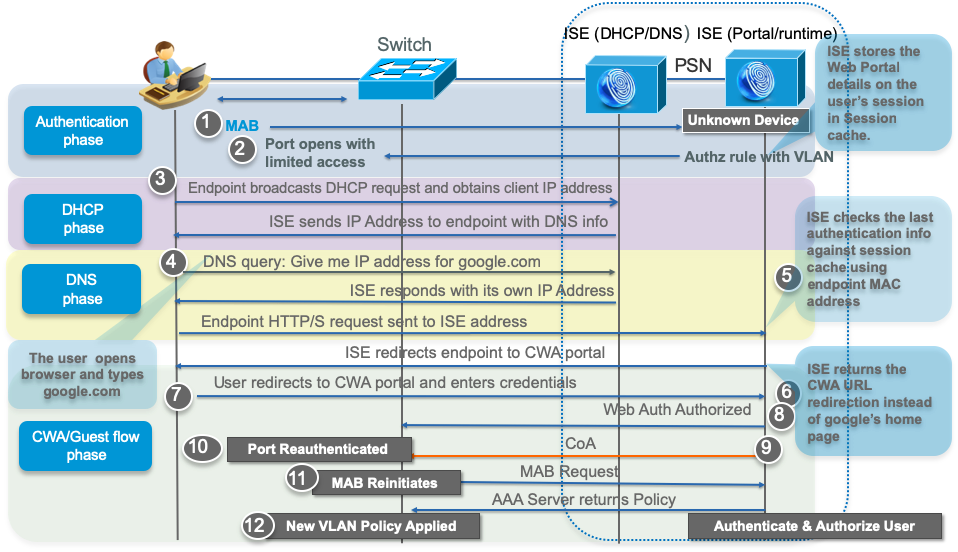
Problemas con el uso de las VLAN de autenticación
- No puede controlar varios dispositivos por puerto.
- El filtrado de tráfico es muy rudimentario con VLAN L2: no hay control de puerto/protocolo/IP de L3/4 excepto con una VACL o VRF.
- La ausencia de segmentación Este/Oeste en una VLAN significa que el malware se propaga fácilmente a otros terminales dentro de las VLAN, ya sean de confianza o no fiables.
Contribución realizada por
- Thomas HowardCisco Engineering
 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)