Configure los permisos para Secure Endpoint Mac Connector y Orbital con MDM: Acceso a disco completo, Extensiones del sistema
Contenido
Introducción
Este documento describe los cambios recientes y los pasos para que los administradores implementen el conector Mac 1.14 y posterior.
Perfiles de MDM
Se recomienda encarecidamente implementar el conector Mac con un perfil de MDM que otorgue las aprobaciones necesarias. Los perfiles de MDM deben instalarse antes de la instalación, actualización o eliminación del conector Mac para garantizar que se reconocen los permisos necesarios. Consulte la sección Problemas conocidos más adelante en este documento si MDM no está disponible.
Recomendaciones
La versión 1.14 del conector Mac introdujo cambios que requieren atención:
- Aprobación de acceso completo al disco
- Aprobación de extensión del sistema
Se necesita el conector Mac 1.14 o posterior para garantizar la protección de los terminales en macOS 11 y versiones posteriores. Los conectores Mac antiguos no funcionan en estas versiones de macOS.
La versión 1.16 del conector Mac introdujo el soporte para Cisco Orbital en el hardware Intel. Orbital se puede habilitar en políticas con el nivel Advantage o Premier y se instala automáticamente cuando se habilita e instala en una versión de sistema operativo compatible y hardware compatible. La versión 1.20 del conector para Mac introduce la preparación de soporte para Cisco Orbital en el hardware de silicio de Apple, cuya versión está prevista para el Nodo Orbital 1.21. Consulte las secciones de Cisco Orbital de este documento para obtener detalles sobre cómo conceder los permisos de acceso completo al disco adicionales necesarios para Orbital.
Requisitos mínimos del SO
Cisco Secure Endpoint Conector Mac 1.14.0 es compatible con las versiones de macOS:
- macOS 11, con extensiones de sistema macOS.
- macOS 10.15.5 y posterior, con extensiones de sistema macOS.
- macOS 10.15.0 a macOS 10.15.4, con extensiones de kernel macOS.
- macOS 10.14, con extensiones de kernel macOS.
Cisco Secure Endpoint Conector Mac 1.14.1 es compatible con las versiones de macOS:
- macOS 11, con extensiones de sistema macOS.
- macOS 10.15 con extensiones de kernel macOS.
- macOS 10.14, con extensiones de kernel macOS.
La compatibilidad con Cisco Orbital en el hardware Intel se introdujo en la versión 1.16.0 del conector Secure Endpoint Mac. La compatibilidad con Cisco Orbital en el hardware de silicio de Apple se introdujo en la versión 1.20.0 del conector Secure Endpoint Mac.
Consulte la Tabla de compatibilidad del sistema operativo para obtener información sobre la compatibilidad actual del conector Mac.
Cambios importantes
El conector Mac 1.14 introdujo cambios importantes en tres áreas:
1. Aprobación de las extensiones macOS utilizadas por el conector
2. Acceso completo al disco
3. Nueva estructura de directorios
macOS 12 introdujo una opción de MDM para permitir la eliminación de las extensiones macOS del conector sin una solicitud de contraseñas de usuario.
Aprobar Mac Connector macOS Extensions
El conector Mac utiliza Extensiones del sistema o Extensiones del núcleo heredadas para supervisar las actividades del sistema, según sea necesario para la versión de macOS. En macOS 11, Extensiones del sistema reemplaza las Extensiones del núcleo heredadas que no son compatibles con macOS 11 y versiones posteriores. Se requiere la aprobación del usuario en todas las versiones de macOS antes de permitir la ejecución de cualquier tipo de extensión. Sin aprobación, algunas funciones del conector, como el análisis de archivos en tiempo real y el monitor de acceso a la red, no están disponibles.
Mac connector 1.14 introduce dos nuevas extensiones del sistema macOS:
- Una extensión de Endpoint Security, denominada Secure Endpoint File Monitor (anteriormente AMP Security Extension), para supervisar los eventos del sistema
- Una extensión de filtro de contenido de red, denominada Cisco Secure Endpoint Filter (anteriormente AMP Network Extension), para supervisar el acceso a la red
Las dos extensiones de núcleo heredadas, ampfileop.kext y ampnetworkflow.kext, se incluyen para la compatibilidad con versiones anteriores de macOS que no admiten las nuevas extensiones de sistema macOS.
Las aprobaciones requeridas para macOS 11** y versiones posteriores:
- Aprobar Secure Endpoint File Monitor para cargar
- Aprobar Cisco Secure Endpoint Filter para cargar
- Permitir que Cisco Secure Endpoint Filter filtre el contenido de la red
** La versión 1.14.0 del conector Mac también requería estas aprobaciones en macOS 10.15. Estas aprobaciones ya no son necesarias en macOS 10.15 para el conector 1.14.1 o posterior de Mac.
Las aprobaciones requeridas para macOS 10.14 y macOS 10.15:
- Aprobar extensiones de núcleo de conector para cargar
Estas aprobaciones se otorgan en las preferencias de privacidad y seguridad de macOS en el terminal o a través de los perfiles de gestión de dispositivos móviles (MDM).
Aprobación de Mac Connector macOS Extensions en el terminal
Las extensiones del sistema y del núcleo se aprueban manualmente desde el panel Preferencias de privacidad y seguridad de macOS.
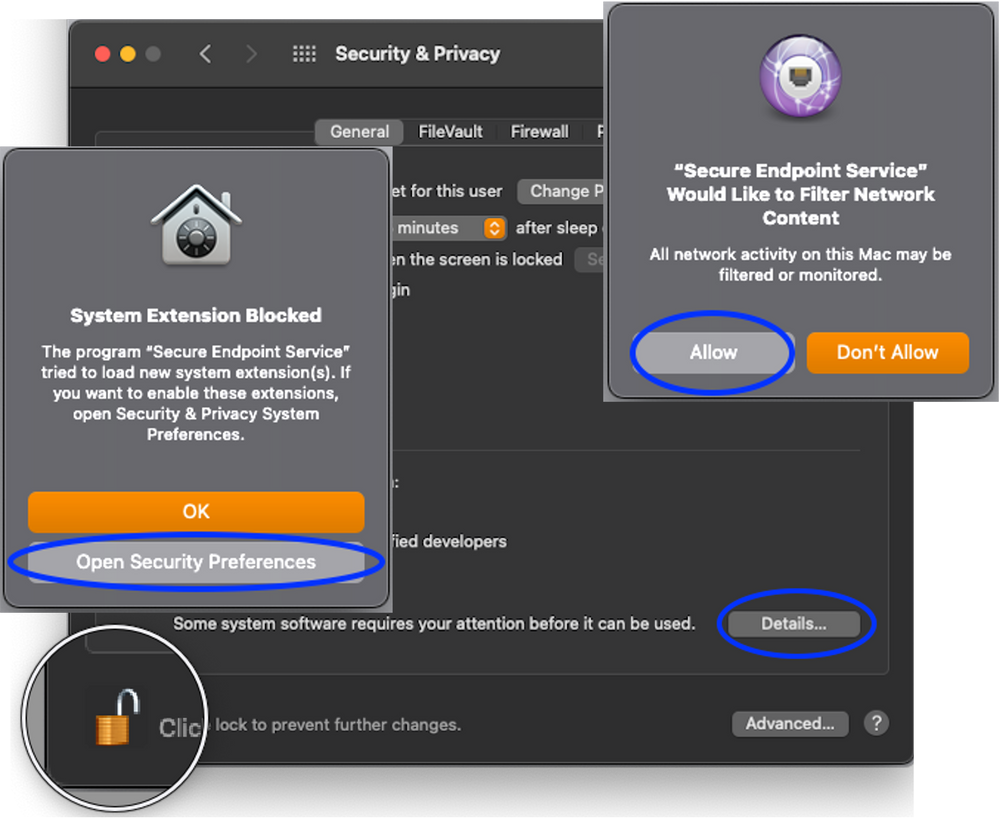
Aprobación de Mac Connector macOS Extensions with MDM
1. Aprobación manual de las extensiones macOS en los terminales que tenían el perfil de administración implementado retroactivamente.
2. Actualice el conector Mac a una versión más reciente que la implementada actualmente. Los terminales que tenían el perfil de gestión implementado de forma retroactiva reconocen el perfil de gestión después de una actualización y obtienen la aprobación una vez que se completa la actualización.
Las extensiones de terminales seguros se pueden aprobar con un perfil de gestión con estas cargas útiles y propiedades:
| Carga útil | Propiedad | Valor |
| ExtensionesDelSistema | ExtensionesSistemaPermitidas | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| ExtensionesDelSistema | TiposDeExtensiónDelSistemaPermitido | EndpointSecurityExtension, NetworkExtension |
| ExtensionesDelSistema | IdentificadoresDeEquipoPermitido | DE8Y96K9QP |
| Carga útil | Propiedad | Valor |
| ExtensionesNúcleoDeDirectivaDelSistema | ExtensionesNúcleoPermitido | com.cisco.amp.fileop, com.cisco.amp.nke |
| ExtensionesNúcleoDeDirectivaDelSistema | IdentificadoresDeEquipoPermitido | TDNYQP7VRK |
| Carga útil | Propiedad | Valor |
| FiltroContenidoWeb | AutofiltroActivado | falso |
| FiltroContenidoWeb | IdentificadorAgrupamientoProveedorDatosFiltro | com.cisco.endpoint.svc.networkextension |
| FiltroContenidoWeb | FilterDataProviderDesignatedRequirement | delimitador de manzana genérico e identificador "com.cisco.endpoint.svc.networkextension" y (certificate leaf [field.1.2.840.113635.100.6.1.9] /* exists */ o certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ y certificate leaf [field.1.2.840.113635.100.6.1.13] /* exists */ y certificate leaf[subject.OU] = DE8Y96K9QP) |
| FiltroContenidoWeb | GradoFiltro | firewall |
| FiltroContenidoWeb | FilterBrowsers | falso |
| FiltroContenidoWeb | FilterPackets | falso |
| FiltroContenidoWeb | FilterSockets | verdadero |
| FiltroContenidoWeb | PluginBundleID | com.cisco.endpoint.svc |
| FiltroContenidoWeb | NombreDefinidoPorUsuario | Cisco Secure Endpoint Filter (extensión de red AMP si la versión del conector es anterior a la 1.18.0) |
Elimine las extensiones macOS de Mac Connector con MDM
macOS 12 y posterior permite que las extensiones macOS se marquen como extraíbles con la propiedad RemovableSystemExtensions, tal como se describe a continuación.
Las extensiones de Secure Endpoint se pueden quitar como parte de la desinstalación del conector cuando se instala un perfil de administración con la propiedad RemovableSystemExtensions. La propiedad RemovableSystemExtensions debe contener los identificadores de conjunto de ambas extensiones de punto final seguro:
| Carga útil | Propiedad | Valor |
| ExtensionesDelSistema | ExtensionesDelSistemaExtraíbles | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Bloqueo de la desactivación de extensión del sistema con MDM
macOS 15 y versiones posteriores permiten extensiones macOS:
- no se puede quitar con la propiedad NonRemovableSystemExtensions.
- para no poder deshabilitarse en Configuración del sistema con la propiedad NonRemovableFromUISystemExtensions
Las propiedades no extraíbles deben contener los identificadores de conjunto de ambas extensiones de Secure Endpoint:
| Carga útil | Propiedad | Valor |
| ExtensionesDelSistema | ExtensionesDeSistemaUISnoExtraíbles | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| ExtensionesSistemaNoExtraíbles | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Acceso a disco completo
macOS 10.14 y versiones posteriores requieren aprobación antes de que una aplicación pueda acceder a partes del sistema de archivos que contienen datos personales del usuario (por ejemplo, Contactos, Fotos, Calendario y otras aplicaciones). Ciertas funciones del conector, como el análisis de archivos en tiempo real, no pueden analizar estos archivos en busca de amenazas sin aprobación.
Las versiones anteriores del conector Mac requerían que el usuario concediera acceso de disco completo al programa ampdaemon. El conector Mac 1.14 requiere acceso de disco completo para:
- Servicio de AMP para terminales
- Extensión de seguridad de AMP
El conector Mac 1.16.0 y las versiones más recientes requieren acceso de disco completo adicional para:
- Cisco Orbital cuando está habilitado en la política, disponible con Advantage y acceso Premier
El conector Mac 1.18 y las versiones posteriores requieren acceso de disco completo para:
- Servicio de terminal seguro
- Monitor del sistema de terminales seguros
- Cisco Orbital cuando Orbital está habilitado en la política (disponible con los niveles Advantage y Premier)
El programa ampdaemon ya no requiere Full Disk Access con conector Mac versión 1.14 y posteriores.
Las aprobaciones de Full Disk Access se otorgan en las preferencias de privacidad y seguridad de macOS en el terminal o a través de los perfiles de gestión de dispositivos móviles (MDM).
Aprobar Full Disk Access para versiones de conector anteriores a la 1.18.0 en el terminal
El acceso a disco completo se puede aprobar manualmente desde el panel de preferencias de privacidad y seguridad de macOS.
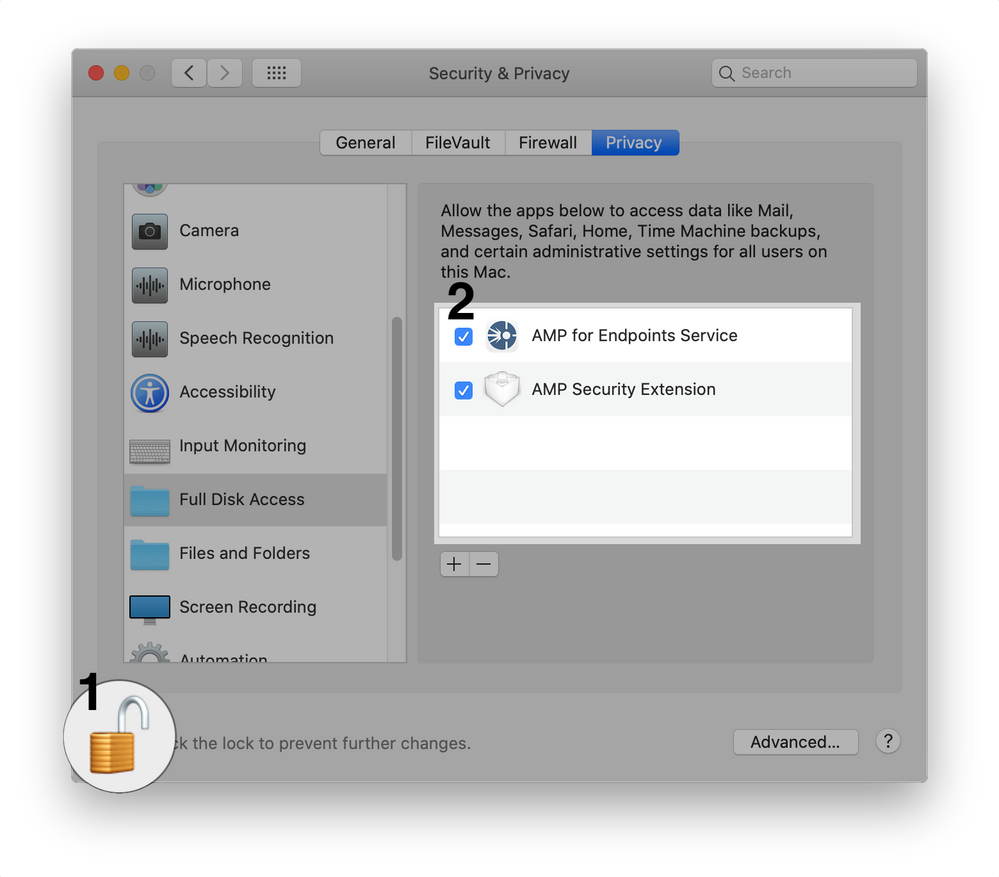
Aprobar el acceso de disco completo para Cisco Orbital en el terminal
El acceso a disco completo se puede aprobar manualmente desde el panel de preferencias de privacidad y seguridad de macOS.
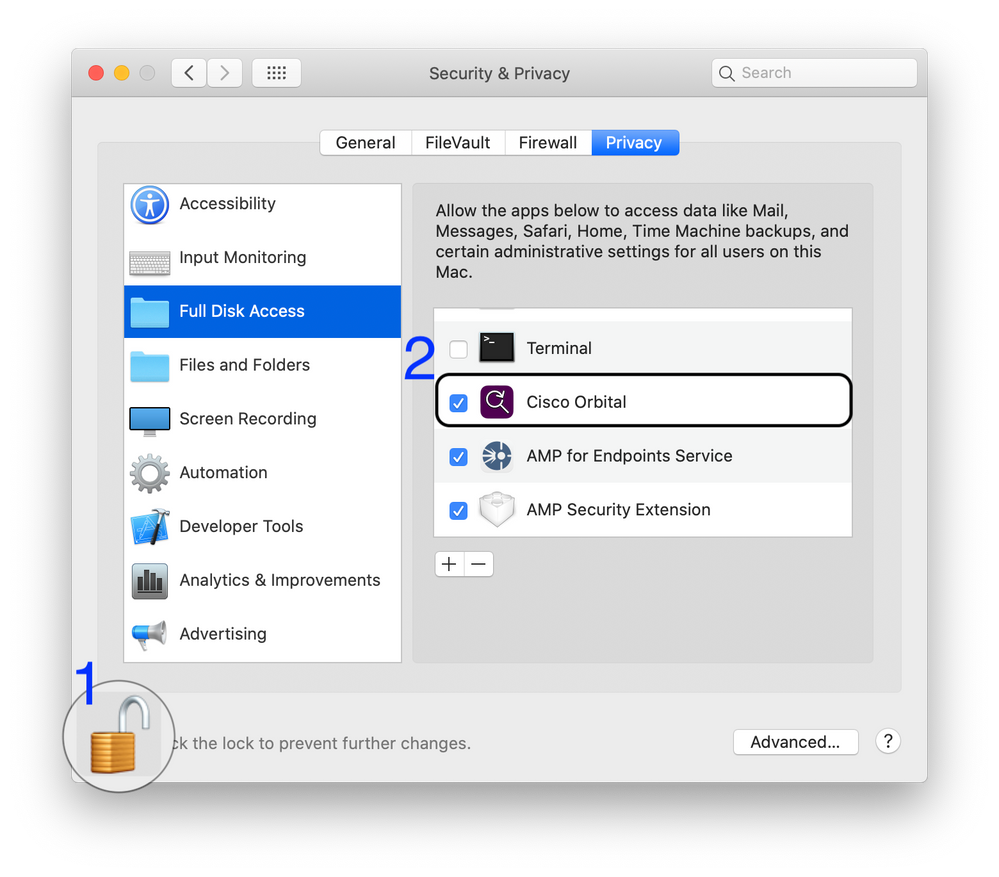
Aprobar el acceso a disco completo para Cisco Secure Endpoint Connector 1.18.0 y versiones más recientes en el terminal
El acceso a disco completo se puede aprobar manualmente desde el panel de preferencias de privacidad y seguridad de macOS.
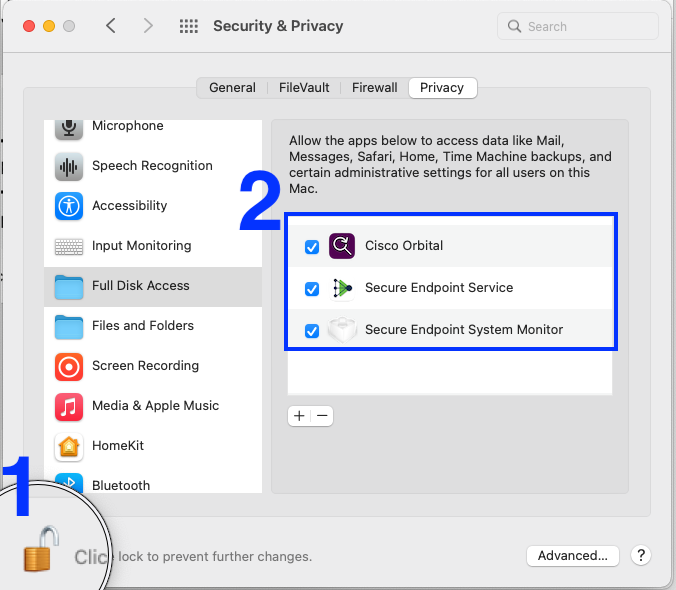
Aprobar acceso de disco completo para el conector con MDM
1. Aprobación manual de las extensiones macOS en los terminales que tenían el perfil de administración implementado retroactivamente.
2. Actualice el conector Mac a una versión más reciente que la implementada actualmente. Los terminales que tenían el perfil de gestión implementado de forma retroactiva reconocen el perfil de gestión después de la actualización y obtienen la aprobación una vez que se completa la actualización.
El acceso a disco completo está aprobado por un perfil de gestión Preferencias de privacidad Control de políticas carga útil con una propiedad SystemPolicyAllFiles con dos entradas, una para Secure Endpoint Service (AMP para terminales Service para las versiones de conector anteriores a la 1.18.0) y otra para Secure Endpoint System Monitor (AMP Security Extension para las versiones de conector anteriores a la 1.18.0):
| Carga útil | Propiedad | Valor |
| Control de políticas de preferencias de privacidad: Servicio de terminales seguros (servicio AMP para terminales) | PERMITIDO | verdadero |
| Control de políticas de preferencias de privacidad: Servicio de terminales seguros (servicio AMP para terminales) | CódigoRequisito | delimitador de manzana genérico e identificador "com.cisco.endpoint.svc" y (hoja de certificado [field.1.2.840.113635.100.6.1.9] /* existe */ o certificado 1[field.1.2.840.113635.100.6.2.6] /* existe */ y hoja de certificado [field.1.2.840.113635.100.6.1.13] /* existe */ y hoja de certificado [subject.OU] DE8Y96K9QP) |
| Control de políticas de preferencias de privacidad: Servicio de terminales seguros (servicio AMP para terminales) | Identifier | com.cisco.endpoint.svc |
| Control de políticas de preferencias de privacidad: Servicio de terminales seguros (servicio AMP para terminales) | TipoDeIdentificador | bundleID |
| Control de políticas de preferencias de privacidad: Monitor de sistema de terminales seguros (AMP Security Extension) | PERMITIDO | verdadero |
| Control de políticas de preferencias de privacidad: Monitor de sistema de terminales seguros (AMP Security Extension) | CódigoRequisito | delimitador de manzana genérico e identificador "com.cisco.endpoint.svc.securityextension" y (certificate leaf [field.1.2.840.113635.100.6.1.9] /* exists */ o certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ y certificate leaf [field.1.2.840.113635.100.6.1.13] /* exists */ y certificate leaf[subject.OU] = DE8Y96K9QP) |
| Control de políticas de preferencias de privacidad: Monitor de sistema de terminales seguros (AMP Security Extension) | Identifier | com.cisco.endpoint.svc.securityextension |
| Control de políticas de preferencias de privacidad: Monitor de sistema de terminales seguros (AMP Security Extension) | TipoDeIdentificador | bundleID |
Para implementaciones que incluyen equipos con el conector versión 1.12.7 o anterior instalado, se requiere esta entrada adicional para conceder acceso completo al disco a ampdaemon:
| Descripción | Propiedad | Valor |
| ampdaemon | PERMITIDO | verdadero |
| CódigoRequisito | identificador ampdaemon y delimitador apple generic y certificado 1[field.1.2.840.113635.100.6.2.6] /* exists */ y certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ y certificate leaf[subject.OU] = TDNYQP7VRK | |
| Identifier | /opt/cisco/amp/ampdaemon | |
| TipoDeIdentificador | ruta |
Aprobar acceso de disco completo para Cisco Orbital con MDM
Si su implementación incluye equipos con Cisco Secure Endpoint Mac connector versiones 1.16.0 o posterior, en equipos con macOS 10.15 o posterior, y Orbital está habilitado en la directiva, esta entrada adicional sigue siendo necesaria para conceder acceso completo de disco a Orbital para esos equipos:
| Carga útil | Propiedad | Valor |
| Control de políticas de preferencias de privacidad: Cisco Orbital | PERMITIDO | verdadero |
| Control de políticas de preferencias de privacidad: Cisco Orbital | CódigoRequisito | delimitador de manzana genérico e identificador "com.cisco.endpoint.orbital.app" y (hoja de certificado [field.1.2.840.113635.100.6.1.9] /* existe */ o certificado 1[field.1.2.840.113635.100.6.2.6] /* existe */ y hoja de certificado [field.1.2.840.113635.100.6.1.13] /* existe */ y hoja de certificado [subject.OU] = DE8Y96K9QP) |
| Control de políticas de preferencias de privacidad: Cisco Orbital | Identifier | com.cisco.endpoint.orbital.app |
| Control de políticas de preferencias de privacidad: Cisco Orbital | TipoDeIdentificador | bundleID |
Ejemplo de perfil de configuración de MDM
Este perfil de configuración de MDM de ejemplo sirve de referencia.
- Aprobación de extensiones del sistema para el conector Secure Endpoint Mac.
- Otorga acceso completo al disco para el conector Secure Endpoint Mac y Orbital.
- Permite la desinstalación silenciosa de las extensiones del sistema cuando se desinstala el conector.
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>PayloadContent</key>
    <array>
        <dict>
            <key>AllowUserOverrides</key>
            <true/>
            <key>AllowedSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>System Extensions</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.system-extension-policy</string>
            <key>PayloadUUID</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>RemovableSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
        </dict>
        <dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>Privacy Preferences Policy Control</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.TCC.configuration-profile-policy</string>
            <key>PayloadUUID</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>Services</key>
            <dict>
                <key>SystemPolicyAllFiles</key>
                <array>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.svc" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.svc</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>identifier ampdaemon and anchor apple generic and certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = TDNYQP7VRK</string>
                        <key>Identifier</key>
                        <string>/opt/cisco/amp/ampdaemon</string>
                        <key>IdentifierType</key>
                        <string>path</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.orbital.app" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.orbital.app</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                </array>
            </dict>
        </dict>
        <dict>
            <key>FilterDataProviderBundleIdentifier</key>
            <string>com.cisco.endpoint.svc.networkextension</string>
            <key>FilterDataProviderDesignatedRequirement</key>
            <string>anchor apple generic and identifier "com.cisco.endpoint.svc.networkextension" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
            <key>FilterGrade</key>
            <string>firewall</string>
            <key>FilterPackets</key>
            <false/>
            <key>FilterSockets</key>
            <true/>
            <key>FilterType</key>
            <string>Plugin</string>
            <key>PayloadDisplayName</key>
            <string>Web Content Filter Payload</string>
            <key>PayloadIdentifier</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.webcontent-filter</string>
            <key>PayloadUUID</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>PluginBundleID</key>
            <string>com.cisco.endpoint.svc</string>
            <key>UserDefinedName</key>
            <string>AMP Network Extension</string>
            <key>VendorConfig</key>
            <dict/>
        </dict>
    </array>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Cisco Secure Endpoint Settings [DEMO]</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadRemovalDisallowed</key>
    <true/>
    <key>PayloadScope</key>
    <string>System</string>
    <key>PayloadType</key>
    <string>Configuration</string>
    <key>PayloadUUID</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
</plist>
Ejemplo de configuración de MDM para macOS 10.15 o anterior
- La aprobación de las extensiones del núcleo y concede acceso completo al disco para los conectores.
- NOTE: M1 y los productos Apple más recientes no pueden utilizar perfiles que contengan esta configuración
<dict>
    <key>AllowNonAdminUserApprovals</key>
    <false/>
    <key>AllowUserOverrides</key>
    <true/>
    <key>AllowedKernelExtensions</key>
    <dict>
        <key>TDNYQP7VRK</key>
        <array>
            <string>com.cisco.amp.nke</string>
            <string>com.cisco.amp.fileop</string>
        </array>
    </dict>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Approved Kernel Extensions</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadType</key>
    <string>com.apple.syspolicy.kernel-extension-policy</string>
    <key>PayloadUUID</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
Nueva estructura de directorios
Versiones 1.14.0 a 1.16.2
El conector Mac 1.14 introduce dos cambios en la estructura de directorios:
- Se ha cambiado el nombre del directorio Applications de Cisco AMP a Cisco AMP para terminales.
- La utilidad de interfaz de línea de comandos (CLI) ampcli se ha movido de /opt/cisco/amp a /Applications/Cisco AMP para terminales/AMP para terminales Connector.app/Contents/MacOS. El directorio /opt/cisco/amp contiene un enlace simbólico al programa ampcli en su nueva ubicación.
La estructura de directorios completa para las versiones 1.14.0 a 1.16.2 del conector Mac es la siguiente:
├── Applications
│   └── Cisco AMP for Endpoints
│       └── AMP for Endpoints Connector.app
│       │   └── Contents
│       │       └──MacOS
│       │
│       └── AMP for Endpoints Service.app
│       │   └── Contents
│       │       └──MacOS
│       │           └── ampcli
│       │           └── ampdaemon
│       │           └── amscansvc
│       │           └── ampcreport
│       │           └── ampupdater
│       │           └── SupportTool
│       │
│       └── Support Tool.app
├── Library
│   ├── Application Support
│   │   └── Cisco
│   │       └── AMP for Endpoints Connector
│   │           └── SupportTool
│   └── Logs
│       └── Cisco
├── Users
│   └── *
│       └── Library
│           └── Logs
│               └── Cisco
└── opt
    └── cisco
        └── amp
            └── ampcli
Versiones 1.18.0 y posteriores
El conector Mac 1.18 introduce un cambio en la estructura de directorios de las aplicaciones:
- Se ha cambiado el nombre del directorio de aplicaciones de Cisco AMP para terminales a Cisco Secure Endpoint.
La estructura de directorios completa para las versiones 1.18.0 y posteriores del conector Mac es la siguiente:
├── Applications
|   └── Cisco Secure Endpoint
|       └──Secure Endpoint Connector.app
|       |    └── Contents
|       |        └── MacOS
|       |
|       └── Secure Endpoint Service.app
|       |   └── Contents
|       |       └── MacOS
|       |           └── ampcli
|       |           └── ampdaemon
|       |           └── ampscansvc
|       |           └── ampcreport
|       |           └── ampupdater
|       |           └── SupportTool
|       |
|       └── Support Tool.app
Problemas conocidos con macOS 11.0 y el conector Mac 1.14.1.
- La guía para el fallo 10, Reboot requerido para cargar el módulo del núcleo o la extensión del sistema, puede ser incorrecta si hay cuatro o más filtros de contenido de red instalados en el equipo. Consulte el artículo Errores del conector Mac de Cisco Secure Endpoint para obtener más detalles.
Problemas conocidos con macOS 10.15/11.0 y Mac Connector 1.14.0.
- Algunos fallos provocados por el conector Mac pueden producirse de forma inesperada. Refiérase al artículo Errores del Conector Mac de Cisco Secure Endpoint para obtener más detalles.
- Fault 13, Too many Network Content Filter system extensions, se puede generar después de una actualización. Un reinicio del equipo resuelve el fallo en esta situación.
- El error 15, Extensión del sistema requiere acceso completo al disco, se puede provocar después del reinicio debido a un error en macOS 11.0.0. Este problema se corrige en macOS 11.0.1. El error se puede resolver mediante una reconcesión del acceso completo al disco en el panel Seguridad y privacidad en las preferencias del sistema de macOS.
- Durante la instalación, el panel Seguridad y privacidad puede mostrar Placeholder Developer como el nombre de la aplicación cuando macOS solicita permiso para que se ejecuten las extensiones del sistema del conector Mac. Esto se debe a un error en macOS 10.15. Marque las casillas situadas junto a "Placeholder Developer" para permitir que el conector Mac proteja el equipo.
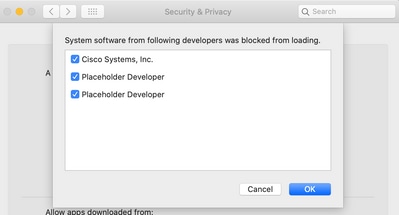
- El comando systemextensionsctl list se puede utilizar para determinar qué extensiones del sistema necesitan aprobación. Las extensiones del sistema con el estado [activated waiting for user] en esta salida se muestran como "Placeholder Developer" en la página de preferencias de macOS mostrada anteriormente. Si se muestran más de dos entradas de Placeholder Developer en la página de preferencias, desinstale todo el software que utilice extensiones del sistema (incluido el conector Mac) para que ninguna extensión del sistema necesite aprobación y, a continuación, vuelva a instalar el conector Mac.
Las extensiones del sistema del conector Mac se identifican de la siguiente manera:
- La extensión de red se muestra como com.cisco.endpoint.svc.networkextension.
- La extensión Endpoint Security se muestra con com.cisco.endpoint.svc.securityextension.
- El comando systemextensionsctl list se puede utilizar para determinar qué extensiones del sistema necesitan aprobación. Las extensiones del sistema con el estado [activated waiting for user] en esta salida se muestran como "Placeholder Developer" en la página de preferencias de macOS mostrada anteriormente. Si se muestran más de dos entradas de Placeholder Developer en la página de preferencias, desinstale todo el software que utilice extensiones del sistema (incluido el conector Mac) para que ninguna extensión del sistema necesite aprobación y, a continuación, vuelva a instalar el conector Mac.
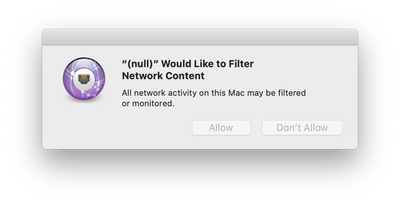
- Durante la instalación, el mensaje para permitir que el filtro de contenido supervise el tráfico de red puede mostrar (null) como el nombre de la aplicación. Esto se debe a un error en macOS 10.15. El usuario debe seleccionar Allow to para garantizar la protección del equipo.
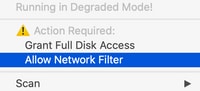
- Si se descartó el mensaje porque se eligió No permitir, seleccione "Permitir filtro de red" en el menú desplegable del icono Agente
 en la barra de menús para volver a abrir el mensaje.
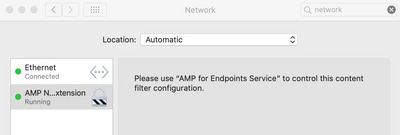
- Una vez activado, el filtro Extensión de red de terminal seguro aparece en la página Preferencias de red.
- En macOS 11, cuando se realiza una actualización del conector Mac 1.12 al conector Mac 1.14, Fault 4, System Extension Failed to Load, puede ser elevado temporalmente mientras el conector pasa de las extensiones del núcleo a las nuevas extensiones del sistema.
Problemas conocidos durante la desinstalación de extensiones del sistema
- Antes de macOS 12, o cuando no se utiliza MDM, cuando se realiza una desinstalación del conector Mac, se le pide al usuario que introduzca su contraseña dos veces para que se puedan desinstalar las extensiones del sistema. Esta es una limitación de macOS y se ha mejorado un poco en macOS 12 con la adición de la clave de perfil MDM RemovableSystemExtensions descrita en este documento.
Script de instalación de Intune Deployment
- Una secuencia de comandos que instala Secure Endpoint Connector en macOS mantenido por Microsoft se aloja aquí:
Script de instalación del conector para Mac de Cisco AMP para terminales
Conector Mac rebautizado (versiones 1.18.0 y posteriores)
Historial de revisión
1 de dic de 2020
- El conector Mac 1.14.1 ya no usa extensiones del sistema en macOS 10.15.
- Guía adicional sobre la verificación de terminal que "Placeholder Developer" Extensiones del sistema necesitan aprobación con el conector Mac 1.14.0.
9 de nov de 2020
- ID de paquete corregido en el código de acceso al disco completoRequisito de carga de MDM.
3 de nov de 2020
- La fecha de lanzamiento del conector 1.14.0 para Mac es noviembre de 2020.
- El conector Mac 1.14.0 utiliza Extensiones del sistema con macOS 10.15.5 y versiones posteriores. Anteriormente era 10.15.6.
- Se ha agregado la sección Problemas conocidos.
- Esquema actualizado de la estructura de directorios.
3 de junio de 2021
- Se han añadido instrucciones para conceder acceso completo al disco para Cisco Orbital.
13 de oct de 2021
- Se ha agregado la sección Eliminación de Mac Connector macOS Extensions con MDM.
- Se agregaron problemas conocidos para la sección Desinstalación de extensiones del sistema.
25 de feb de 2022
- Renombrar
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
6.0 |
27-Oct-2026
|
Recertificación |
5.0 |
03-Oct-2022
|
Etiquetas corregidas en el perfil de configuración de MDM de ejemplo. |
4.0 |
01-Sep-2022
|
- Añadido a la sección de asesoramiento, indicando que el conector Mac 1.20 introduce el soporte orbital en el hardware Apple Silicon- Ediciones para el cumplimiento de CCW |
3.0 |
28-Feb-2022
|
Cambio de marca del conector |
2.0 |
13-Oct-2021
|
Información añadida sobre Extensiones de sistema extraíbles |
1.0 |
12-Aug-2021
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)