Implementación de QoS en SD-WAN de Cisco

Opciones de descarga
-
ePub (238.3 KB)
Visualice en diferentes aplicaciones en iPhone, iPad, Android, Sony Reader o Windows Phone -
Mobi (Kindle) (186.3 KB)
Visualice en dispositivo Kindle o aplicación Kindle en múltiples dispositivos
Lenguaje no discriminatorio
El conjunto de documentos para este producto aspira al uso de un lenguaje no discriminatorio. A los fines de esta documentación, "no discriminatorio" se refiere al lenguaje que no implica discriminación por motivos de edad, discapacidad, género, identidad de raza, identidad étnica, orientación sexual, nivel socioeconómico e interseccionalidad. Puede haber excepciones en la documentación debido al lenguaje que se encuentra ya en las interfaces de usuario del software del producto, el lenguaje utilizado en función de la documentación de la RFP o el lenguaje utilizado por un producto de terceros al que se hace referencia. Obtenga más información sobre cómo Cisco utiliza el lenguaje inclusivo.
Acerca de esta traducción
Cisco ha traducido este documento combinando la traducción automática y los recursos humanos a fin de ofrecer a nuestros usuarios en todo el mundo contenido en su propio idioma. Tenga en cuenta que incluso la mejor traducción automática podría no ser tan precisa como la proporcionada por un traductor profesional. Cisco Systems, Inc. no asume ninguna responsabilidad por la precisión de estas traducciones y recomienda remitirse siempre al documento original escrito en inglés (insertar vínculo URL).
Contenido
Introducción
Este documento describe el enfoque de Cisco-Viptela para implementar la calidad de servicio (QoS) con la WAN definida por software (SD-WAN). SD-WAN es la innovación más reciente para integrarse con empresas, negocios y organizaciones de todo el mundo. La nueva ola de tecnologías SD-WAN permite a los gobiernos y a las empresas proporcionar soporte para aplicaciones críticas sin complicaciones adicionales. Aunque la nube ha simplificado en gran medida el proceso de aprovisionamiento de capacidad, presenta varios retos nuevos en el área de la gestión de QoS. La nueva SD-WAN debe igualar los niveles de rendimiento, fiabilidad y disponibilidad que ofrece una aplicación y la plataforma o infraestructura que la aloja.
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Solución SD-WAN
- QoS tradicional y estructura de políticas
Componentes Utilizados
La información que contiene este documento se basa en las siguientes versiones de software y hardware.
- Dispositivos de hardware de Cisco vEdge
- Software Cisco vEdge (VM)
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Problema
Hasta hace poco, las redes se creaban estrictamente en función de cómo fueran las redes de transmisión subyacentes. Algunas soluciones, como la ingeniería de tráfico de switching de etiquetas multiprotocolo (MPLS), influyeron en la selección de rutas entre nodos, pero cada dispositivo, desde el origen hasta el destino, necesitaba programarse para permitir o denegar el tráfico que fluye entre dos terminales y tomar decisiones completamente autónomas.
Muchos han asumido que los servicios de operadores tradicionales, como una VPN IP o MPLS, son la única forma de ofrecer servicios de QoS de forma fiable para una organización. El mayor inconveniente de MPLS es el coste del ancho de banda. Los consumidores de hoy en día están cada vez más interesados en contenido multimedia que acapare el ancho de banda, como vídeos y realidad aumentada (AR)/realidad virtual (VR), así como en el elevado coste por megabit que exige MPLS. Por último, una red MPLS no ofrece protección de datos integrada y, si se implementa de forma incorrecta, puede dejar la red expuesta a vulnerabilidades.
Además, desde el punto de vista de la seguridad, el tráfico MPLS no se cifra de forma predeterminada. Las redes MPLS ofrecen muchas funciones de seguridad, sin embargo, sus soluciones de VPN tradicionales no están exentas de retos. Se utiliza una clave previamente compartida para autenticar dispositivos IPSec VPN, pero para administrar un gran número de claves previamente compartidas en varios dispositivos no se amplía y es menos seguro.
Solución
Por otro lado, el enfoque SD-WAN utiliza controladores WAN centralizados para alojar y gestionar todas las adyacencias con nodos en la red. Proporciona flexibilidad en la creación y aplicación de políticas. Dado que cada dispositivo se compara únicamente con los controladores de las políticas de plano de control y conectividad para pasar el tráfico de datos entre los nodos de servicio, estos se pueden ajustar dinámicamente en función de la visibilidad general de las condiciones de la red. Como se muestra aquí, cada router anuncia su información local al controlador. Esto permite que el flujo de datos sea fácilmente manipulado por el controlador central con el uso de políticas aplicadas en cada router local.
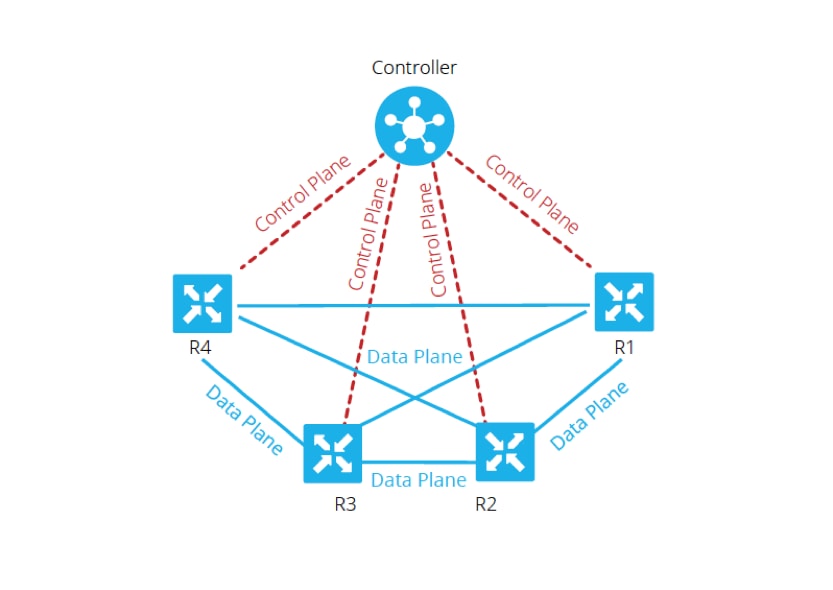
En este ejemplo, R1 y R4 no tienen adyacencia de pares sólo en la trayectoria del plano de datos. Por lo tanto, el controlador central controla y modifica fácilmente el flujo de tráfico. Por ejemplo, puede controlar todos los prefijos de R1 que se anuncian a R4 a través de R3, o que ciertos prefijos se anuncian a R4 a través de R3, mientras que algunos se anuncian directamente desde R1, donde R3 podría ser un punto de aplicación para una política de firewall. Este enfoque reduce drásticamente el volumen de políticas de plano de datos que sería necesario implementar en cada router, con el uso de topologías de red tradicionales. SD-WAN es una red superpuesta que puede ayudar a los administradores a identificar el tráfico crítico y darle un tratamiento especial en toda la red.
Configuración e implementación de Cisco SD-WAN QoS
En la red superpuesta SD-WAN, QoS funciona cuando examina los paquetes que entran en el borde de la red. Cada uno de los routers vEdge de la red debe configurarse para aprovisionar QoS. Una vez que la red superpuesta SD-WAN y las conexiones del plano de control están en funcionamiento, el tráfico de datos fluye automáticamente a través de las conexiones IPsec entre los routers vEdge. El flujo de reenvío de paquetes de datos predeterminado se puede modificar cuando se crea y aplica una política de datos centralizada o una política de datos localizada.
La política de datos centralizada proporciona el control necesario para gestionar la ruta de tráfico que se enruta a través de la red y el tráfico se puede controlar (permitir o bloquear) en función de los campos de dirección, puerto y punto de código de servicios diferenciados (DSCP) del encabezado IP del paquete.
La política de datos localizada puede controlar el flujo del tráfico de datos que entra y sale de las interfaces de un router vEdge y habilita funciones como QoS. Las políticas pueden activarse si aplica las listas de acceso, ya sea en la dirección saliente o en la dirección entrante.
Cada interfaz tiene ocho colas en routers vEdge de hardware, numeradas del 0 al 7. La cola 0 está reservada y se utiliza tanto para el tráfico de control como para el tráfico de cola de baja latencia (LLQ). Para LLQ, cualquier clase que se mapee a la cola 0 también debe configurarse para utilizar LLQ. Se transmite todo el tráfico de control. Las colas 1 a 7 están disponibles para el tráfico de datos.
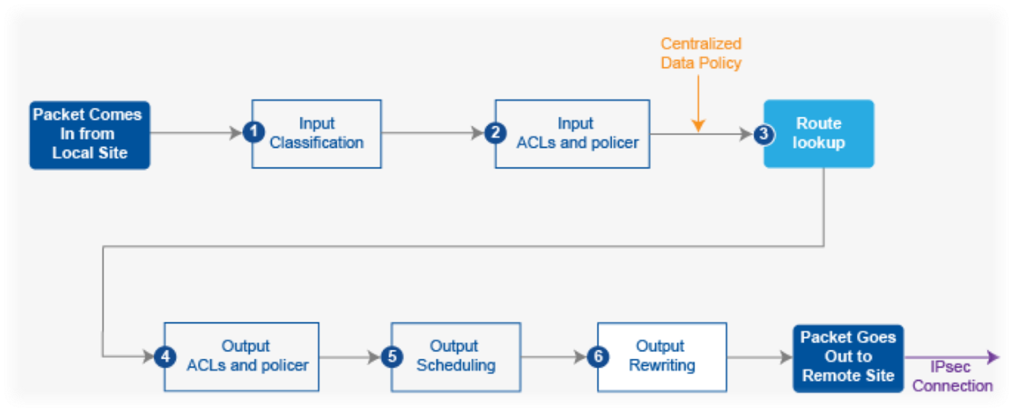
Como se ilustra en la imagen 2.0, las políticas de QoS se aplican a un paquete de datos cuando se transmite de una sucursal a otra:
1. Clasificar entrada - El tráfico entrante se puede clasificar asociando cada paquete con una clase de reenvío. Las clases de reenvío agrupan paquetes de datos y asignan paquetes a las colas de salida para su transmisión a su destino, en función de la clase de reenvío.
2. ACL de entrada y Define Policer - La velocidad máxima de tráfico de datos enviados o recibidos en una interfaz se puede controlar mediante la configuración de reguladores, y para dividir una red en varios niveles de prioridad. Los reguladores aplicados al tráfico de interfaz entrante le permiten conservar los recursos descartando el tráfico que no necesita ser ruteado a través de la red.
3. Búsqueda de rutas: el router vEdge verifica la tabla de rutas locales para determinar qué interfaz debe utilizar el paquete para alcanzar su destino.
4. ACL de salida y regulador: el tráfico que se ajusta a la velocidad del regulador, se transmite y el tráfico que excede la velocidad del regulador se envía con una prioridad reducida o se descarta. Los reguladores aplicados al tráfico de interfaz saliente controlan la cantidad de ancho de banda utilizado.
5. Programación de salida: los paquetes se pueden priorizar configurando un mapa de QoS para cada cola de salida con el fin de especificar el ancho de banda, el tamaño del búfer de demora y la prioridad de pérdida de paquetes (PLP) de las colas de salida. Depende de la prioridad del tráfico que se pueda asignar a los paquetes un ancho de banda mayor o menor, niveles de búfer y perfiles de descarte.
6. Rewrite Output - Si reescribe reglas, le permite asignar tráfico para codificar puntos cuando el tráfico sale en el sistema. Defina rewrite-rule para sobrescribir el campo DSCP del encabezado IP exterior. Aplique la regla de reescritura en la interfaz saliente (salida).
Configurar política de QoS
Estos pasos describen la configuración de la directiva de datos localizada (QoS):
Paso 1. Configure las clases de reenvío y la asignación a las colas de salida. Defina el class map para clasificar los paquetes, por importancia, en las clases de reenvío apropiadas. Consulte el mapa de clase en una lista de acceso.
policy

 class-map

  class best-effort queue 3

  class bulk-data queue 2

  class critical-data queue 1

  class voice queue 0
Paso 2. Configure las clases de reenvío del programador de QoS. Defina el planificador de qos y especifique la velocidad a la que se envía el tráfico en la interfaz. Consulte el regulador en una lista de acceso.
policy

 qos-scheduler be-scheduler

  class                          best-effort

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler bulk-scheduler

  class                          bulk-data

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler critical-scheduler

 class                           critical-data

  bandwidth-percent     40

  buffer-percent            40

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler voice-scheduler

  class                          voice

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 llq

  drops                         tail-drop
Paso 3. Agrupe los planificadores de QoS y defina el mapa de QoS:
policy

 qos-map MyQoSMap

  qos-scheduler be-scheduler

  qos-scheduler bulk-scheduler

  qos-scheduler critical-scheduler

  qos-scheduler voice-scheduler
Paso 4. Aplique el mapa de QoS a la interfaz de salida:
interface ge0/1

  qos-map  MyQoSMap
Paso 5. Defina una lista de acceso para clasificar los paquetes de datos en las clases de reenvío apropiadas:
policy

 access-list MyACL

  sequence 10

   match

    dscp 46

   !

   action accept

    class voice

   !

  !

  sequence 20

   match

    source-ip          10.1.1.0/24

    destination-ip   192.168.10.0/24

   !

   action accept

    class bulk-data

    set

     dscp 32

    !

   !

  !

  sequence 30

   match

    destination-ip  192.168.20.0/24

   !

   action accept

    class critical-data

    set

     dscp 22

    !

   !

  !

  sequence 40

   action accept

    class best-effort

    set

     dscp 0

    !

   !

  !

  default-action drop
Paso 6. Aplique la Lista de Acceso a una interfaz:
vpn 10

 interface ge0/0

  access-list MyACL in

 !
Información Relacionada
Requisitos ideales para lograr una QoS garantizada con SD-WAN:
Es fácil comprender por qué esta solución supone una amenaza para las WAN MPLS tradicionales, ya que la solución de QoS de Cisco SD-WAN puede ofrecer los niveles de QoS que coinciden en Internet mediante el uso de métodos dinámicos. Cisco SD-WAN selecciona de forma dinámica la gama más rentable de enlaces privados y conexiones públicas a Internet. Con la SD-WAN, las aplicaciones no están a la merced del ancho de banda estándar, sino que se selecciona la conexión más aplicable a cada aplicación.
Independientemente de si MPLS o SD-WAN es la mejor solución, es importante tener en cuenta que la QoS con SD-WAN se puede lograr sin MPLS con un Internet simétrico sin pérdida de paquetes con VPN. Si el tráfico atraviesa varios saltos a través de varios ISP, la empresa no puede garantizar el rendimiento de los servicios críticos y sensibles a los retrasos. De hecho, los productos SD-WAN necesitan configuraciones activo-activo para mejorar la fiabilidad y la QoS de la WAN.
En resumen, la SD-WAN es una tecnología fantástica que reducirá la dependencia de las redes MPLS en el futuro. Puede descargar parte del tráfico no interactivo a una conexión a Internet de banda ancha. Por ejemplo, la SD-WAN podría enrutar el tráfico sensible a la latencia, como la voz a través de un enlace MPLS, que garantiza QoS, y todo lo demás a través de una conexión a Internet de banda ancha, o bien podría combinar dos enlaces de banda ancha para aproximar MPLS.
Con la colaboración de ingenieros de Cisco
- Pooja KumawatCisco Advanced Services
 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)