Configuración de la Infraestructura de Software con Reconocimiento de VRF NAT en IOS XE

Contenido
Introducción
Este documento describe la configuración de la Traducción de direcciones de red (NAT) de la Infraestructura de software con reconocimiento de VRF (VASI) en los routers que ejecutan Cisco IOS® XE.
Prerequisites
Requirements
No hay requisitos específicos para este documento.
Componentes Utilizados
Este documento no tiene restricciones específicas en cuanto a versiones de software y de hardware. Este documento se aplica a todos los routers y switches Cisco que ejecutan Cisco IOS XE.
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Antecedentes
Los dispositivos que se ejecutan en Cisco IOS XE no admiten las configuraciones NAT interVRF clásicas como las que se encuentran en los dispositivos Cisco IOS. La compatibilidad con NAT entre VRF en Cisco IOS XE se logra mediante la implementación VASI.
VASI proporciona la capacidad de configurar servicios como IPsec, firewall y NAT para el tráfico que fluye entre instancias de reenvío y routing virtual (VRF).
VASI se implementa mediante la configuración de pares VASI, donde cada una de las interfaces del par se asocia con una instancia VRF diferente. La interfaz virtual VASI es la interfaz de salto siguiente para cualquier paquete que deba conmutarse entre estas dos instancias VRF. El emparejamiento se realiza automáticamente en función de los dos índices de interfaz, de modo que la interfaz vasileft se empareja automáticamente con la interfaz vasiright. Cualquier paquete que ingrese a la interfaz vasileft se reenvía automáticamente a su interfaz vasiright emparejada.
Trabajo de VASI
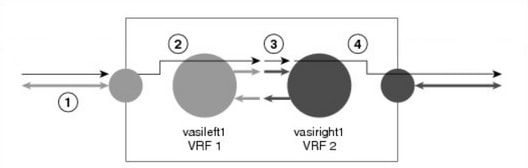
Cuando se configura un VASI entre VRF en el mismo dispositivo, el flujo de paquetes ocurre en este orden:
- Un paquete ingresa a la interfaz física que pertenece a VRF 1.
- Antes de reenviar el paquete, se realiza una búsqueda de reenvío en la tabla de ruteo VRF 1. Vasileft1 se elige como el salto siguiente, y el valor de Tiempo de vida (TTL) se disminuye a partir del paquete. Normalmente, la dirección de reenvío se selecciona en función de la ruta predeterminada en el VRF. Sin embargo, la dirección de reenvío también puede ser una ruta estática o una ruta aprendida. El paquete se envía a la trayectoria de salida de vasileft1 y luego se envía automáticamente a la trayectoria de ingreso de vasiright1.
- Cuando el paquete ingresa a vasiright1, se realiza una búsqueda de reenvío en la tabla de ruteo VRF 2 y el TTL se disminuye nuevamente (segunda vez para este paquete).
- VRF 2 reenvía el paquete a la interfaz física.
Configurar
Estos escenarios describen la configuración básica de NAT entre VRF.
Diagrama de la red
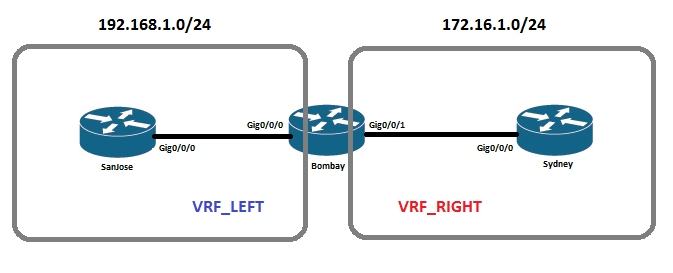
Configuraciones iniciales
San José:
interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.0

ip route 0.0.0.0 0.0.0.0 192.168.1.2
Bombay:
vrf definition VRF_LEFT
 rd 1:1
 !
 address-family ipv4
 exit-address-family

vrf definition VRF_RIGHT
 rd 2:2
 !
 address-family ipv4
 exit-address-family

interface GigabitEthernet0/0/0
  vrf forwarding VRF_LEFT
  ip address 192.168.1.2 255.255.255.0

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
Sídney:
interface GigabitEthernet0/0/0
 ip address 172.16.1.1 255.255.255.0
Configuración de la interfaz VASI
Cada interfaz VASI está emparejada con una instancia VRF diferente.
interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
Configuración de NAT
En este ejemplo, NAT se debe configurar con estos requisitos:
- NAT estática: la IP de origen de 192.168.1.1 debe traducirse a 172.16.1.5.
- NAT dinámica: la subred de origen de 192.168.1.0/24 debe traducirse a 172.16.1.5.
Situación 1: NAT en Vasiright
En la mayoría de los casos, la interfaz WAN estaría en el VRF saliente, VRF_RIGHT, en esta topología. En estos casos, NAT se puede configurar entre el vasiright y la interfaz WAN; el tráfico que entra en la interfaz vasiright desde vasileft se configura como NAT interna, mientras que la interfaz WAN sería la interfaz externa NAT.
En este escenario, utilizamos rutas estáticas para el tráfico entre los VRF. Se configura una ruta estática para la subred de destino 172.16.0.0 en VRF_LEFT que apunta a la interfaz vasileft y se configura otra ruta para la subred de origen 192.168.0.0 en VRF_RIGHT que apunta a la interfaz vasiright.

Nota: No configure NAT para traducir la dirección IP de origen a la dirección IP de la interfaz WAN; el router trata el tráfico de retorno para que esté destinado a sí mismo y no reenvía el tráfico a la interfaz VASI.
NAT estática:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- NAT configuration

ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_RIGHT
Verificación:
Bombay#sh ip nat translations vrf VRF_RIGHT
Pro        Inside global     Inside local       Outside local    Outside global
---        172.16.1.5        192.168.1.1        ---              ---
icmp       172.16.1.5:8      192.168.1.1:8      172.16.1.1:8     172.16.1.1:8
tcp        172.16.1.5:47491  192.168.1.1:47491  172.16.1.1:23    172.16.1.1:23
Total number of translations: 3
NAT dinámica:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- Access-list configuration
Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_RIGHT overload
Nota: No se admite la configuración de las interfaces VASI de un par como externas.
Verificación:
Bombay#sh ip nat translations
Pro      Inside global      Inside local         Outside local      Outside global
icmp     172.16.1.5:1       192.168.1.1:15       172.16.1.1:15      172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:58166    172.16.1.1:23      172.16.1.1:23
Total number of translations: 2
Situación 2: NAT en Vasileft
NAT también se puede configurar únicamente en el lado vasileft, es decir, VRF_LEFT y hacer que el tráfico se convierta en NAT antes de enviarse a VRF_RIGHT. La interfaz entrante en VRF_LEFT se considera como la interfaz interior NAT, y vasileft 1 se configura como la interfaz exterior NAT.
En este escenario, utilizamos rutas estáticas para el tráfico entre los VRF. Se configura una ruta estática para la subred 172.16.0.0 de destino en VRF_LEFT que apunta a la interfaz vasileft y se configura otra ruta para la IP NATted de origen 172.16.1.5 en VRF_RIGHT que apunta a la interfaz vasiright.
NAT estática:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- NAT configuration
ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_LEFT
Verificación:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro       Inside global        Inside local         Outside local      Outside global
---       172.16.1.5           192.168.1.1          ---                ---
icmp      172.16.1.5:5         192.168.1.1:5        172.16.1.1:5       172.16.1.1:5
tcp       172.16.1.5:35414     192.168.1.1:35414    172.16.1.1:23      172.16.1.1:23
Total number of translations: 3
NAT dinámica:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- Access-list configuration

Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_LEFT overload
Verificación:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro      Inside global      Inside local        Outside local    Outside global
icmp     172.16.1.5:1       192.168.1.1:4       172.16.1.1:4     172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:27593   172.16.1.1:23    172.16.1.1:23
Total number of translations: 2
Verificación
Utilize esta sección para confirmar que su configuración funcione correctamente.
- Verifique si las rutas dinámicas/estáticas están configuradas para rutear el tráfico entre las dos instancias VRF.
- Verifique si NAT se ha configurado para el VRF correcto.
Troubleshoot
Actualmente, no hay información específica de troubleshooting disponible para esta configuración.
Información Relacionada
- Configuración de la Infraestructura de Software que Reconoce VRF
- Soporte técnico y descargas: Cisco Systems
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
3.0 |
09-Sep-2026
|
Recertificación: Texto alternativo y formato actualizados |
2.0 |
16-Oct-2023
|
Se actualizó la sección Información relacionada y el formato. |
1.0 |
17-Nov-2015
|
Versión inicial |
 Comentarios
