Introducción
Este documento describe el procedimiento para recuperar certificados de un teléfono IP de Cisco cuando se ejecuta el servicio Cisco Authority Proxy Function (CAPF) en el editor de Cisco Unified Communications Manager (CUCM).
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Certificados SSL en el teléfono
- administración de CUCM
- Administración de la interfaz de línea de comandos (CLI) en CUCM
Componentes Utilizados
La información que contiene este documento se basa en las siguientes versiones de software y hardware.
- Cisco Unified Communications Manager (CUCM) versión 11.5.1.11900-26
- Teléfono IP Cisco 8811 - sip88xx.12-5-1SR1-4
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Antecedentes
El servicio CAPF debe estar activo en el editor de CUCM y el certificado CAPF en Administración de Cisco Unified OS debe estar actualizado.
Para los teléfonos IP de Cisco, hay dos alternativas de certificados instaladas en ellos:
- MIC (certificado instalado por el fabricante)
- MIC y LSC (certificado de importancia local)
Los teléfonos están preinstalados con el certificado MIC y no se pueden eliminar ni regenerar. Además, MIC no se puede utilizar una vez que ha caducado la validez. Los MIC son certificados de claves de 2048 bits firmados por la autoridad de certificación de Cisco.
El LSC posee la clave pública para el teléfono IP de Cisco, que está firmada por la clave privada CAPF de CUCM. No está instalado en el teléfono de forma predeterminada y este certificado es necesario para que el teléfono funcione en modo seguro
Configurar
Paso 1. En CUCM, navegue hasta Administración de Cisco Unified CM > Dispositivo > Teléfono.
Paso 2. Busque y seleccione el teléfono cuyos certificados desea recuperar.
Paso 3. En la página de configuración del teléfono, vaya a la sección Información de la función proxy de la entidad emisora de certificados (CAPF).
Paso 4. Como se muestra en la imagen, aplique estos parámetros:
Operación del certificado: Troubleshoot
Modo de autenticación: Por cadena nula
Tamaño de clave (bits): 1024
La Operación Finaliza El: Fecha futura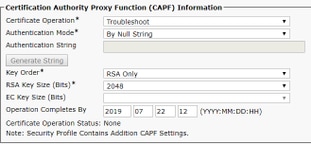
Paso 5. Haga clic en Guardar y Restablecer el teléfono.
Paso 6. Una vez que el dispositivo se haya registrado de nuevo en el clúster de CUCM, asegúrese de que en la página de configuración del teléfono se haya completado la resolución de problemas, como se muestra en la imagen: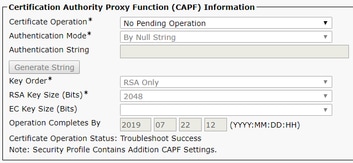
Paso 7. Abra una sesión SSH para el servidor del publicador de CUCM y ejecute el comando para mostrar los certificados asociados al teléfono, como se muestra en la imagen:
file list activelog /cm/trace/capf/sdi/SEP<MAC_Address>*
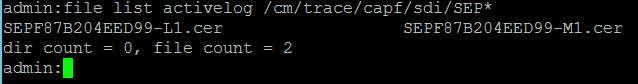
Hay dos opciones para que se muestren los archivos:
Sólo MIC: SEP<MAC_Address>-M1.cer
MIC y LSC:SEP<MAC_Address>-M1.cer y SEP<MAC_Address>-L1.cer
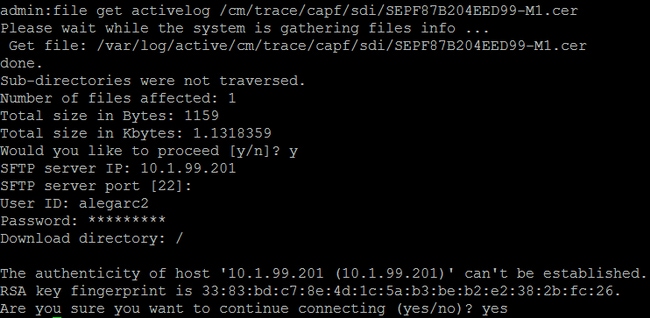
Paso 8. Para descargar los certificados, ejecute este comando: file get activelog /cm/trace/capf/sdi/SEP<MAC_Address>*
Para guardar el archivo, como se muestra en la imagen, se necesita un servidor de protocolo seguro de transferencia de archivos (SFTP)
Información Relacionada
- Certificados de teléfono IP

 Comentarios
