Einleitung
In diesem Dokument wird beschrieben, wie ein Lightweight Access Point (LAP) als 802.1x-Komponente konfiguriert wird, um sich gegenüber dem Identity Services Engine (ISE)-Server zu authentifizieren.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Wireless LAN-Controller (WLC) und LAP
- 802.1x auf Cisco Switches
- ISE
- Extensible Authentication Protocol (EAP) - Flexible Authentication via Secure Tunneling (FAST)
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
- WS-C3560CX-8PC-S, 15.2(4)E1
- AIR-CT-2504-K9, 8.2.141,0
- ISE 2.0
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netz Live ist, überprüfen Sie, ob Sie die mögliche Auswirkung jedes möglichen Befehls verstehen.
Hintergrundinformationen
In dieser Konfiguration agiert der Access Point (AP) als 802.1x-Komponente und wird vom Switch gegenüber der ISE authentifiziert, die EAP-FAST mit anonymer PAC-Bereitstellung (Protected Access Credentials) verwendet. Sobald der Port für die 802.1x-Authentifizierung konfiguriert ist, lässt der Switch den Datenverkehr, der nicht 802.1x-Datenverkehr ist, erst durch den Port, wenn sich das mit dem Port verbundene Gerät erfolgreich authentifiziert hat. Ein AP kann authentifiziert werden, bevor er einem WLC beitritt, oder nachdem er einem WLC beigetreten ist. In diesem Fall konfigurieren Sie 802.1x auf dem Switch, nachdem der LAP dem WLC beigetreten ist.
Konfigurieren
In diesem Abschnitt erfahren Sie, wie Sie die in diesem Dokument beschriebenen Funktionen konfigurieren können.
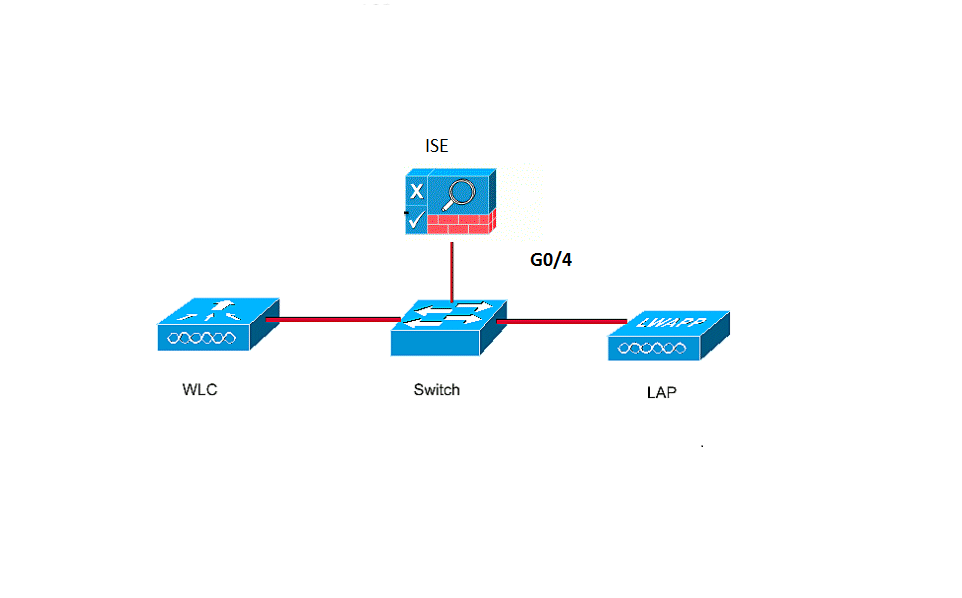
Netzwerkdiagramm
In diesem Dokument wird die folgende Netzwerkeinrichtung verwendet:
Konfigurationen
In diesem Dokument werden folgende IP-Adressen verwendet:
- IP-Adresse des Switches: 10.48.39.141
- IP-Adresse des ISE-Servers: 10.48.39.161
- IP-Adresse des WLC: 10.48.39.142
Konfigurieren der LAP
In diesem Abschnitt werden Informationen zur Konfiguration der LAP als 802.1x-Komponente angezeigt.
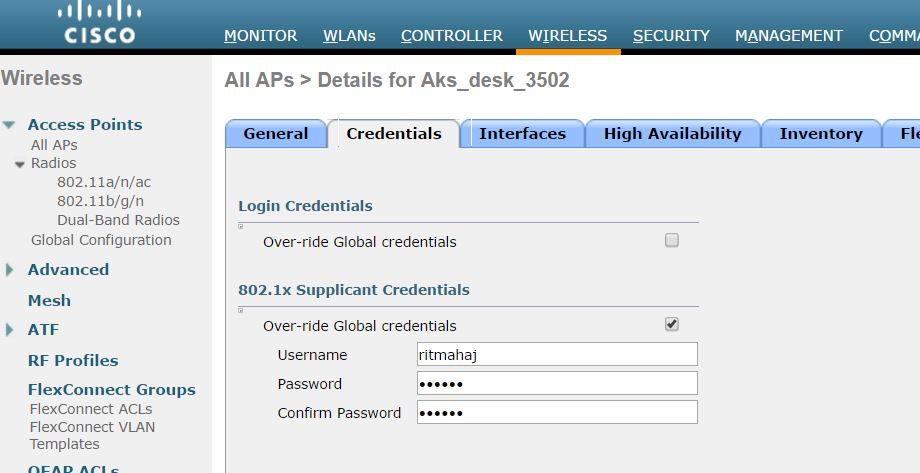
- Wenn der Access Point bereits mit dem WLC verbunden ist, wechseln Sie zur Registerkarte Wireless, und klicken Sie auf den Access Point, wechseln Sie zum Feld Anmeldedaten, und aktivieren Sie unter der Überschrift 802.1x Supplicant Credentials das Kontrollkästchen Over-ride Global Credentials, um den 802.1x-Benutzernamen und das Kennwort für diesen Access Point festzulegen.
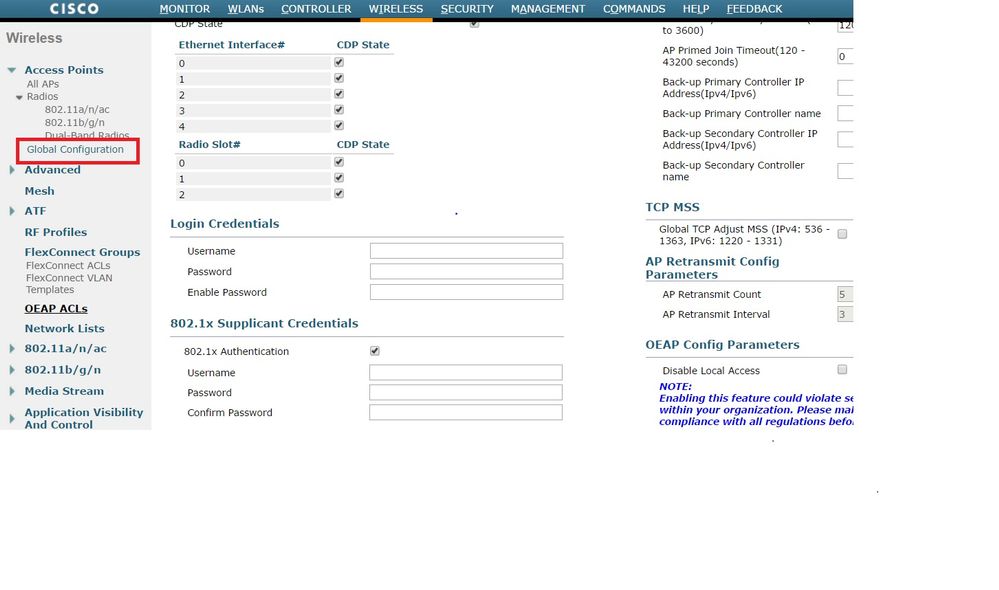
Sie können auch einen gemeinsamen Benutzernamen und ein gemeinsames Kennwort für alle APs festlegen, die über das Menü "Global Configuration" mit dem WLC verbunden sind.
- Wenn der Access Point noch keinem WLC beigetreten ist, müssen Sie in der LAP eine Konsole einrichten, um die Anmeldeinformationen festzulegen und die folgenden CLI-Befehle zu verwenden:
LAP#debug capwap console cli
LAP#capwap ap dot1x username <username> password <password>
Konfigurieren des Switches
- Aktivieren Sie dot1x auf dem Switch global, und fügen Sie den ISE-Server zum Switch hinzu.
aaa new-model
!
aaa authentication dot1x default group radius
!
dot1x system-auth-control
!
radius server ISE
address ipv4 10.48.39.161 auth-port 1645 acct-port 1646
  key 7 123A0C0411045D5679
- Konfigurieren Sie jetzt den AP-Switchport.
interface GigabitEthernet0/4


switchport access vlan 231
switchport mode access
authentication order dot1x
authentication port-control auto
dot1x pae authenticator
spanning-tree portfast edge
Konfigurieren des ISE-Servers
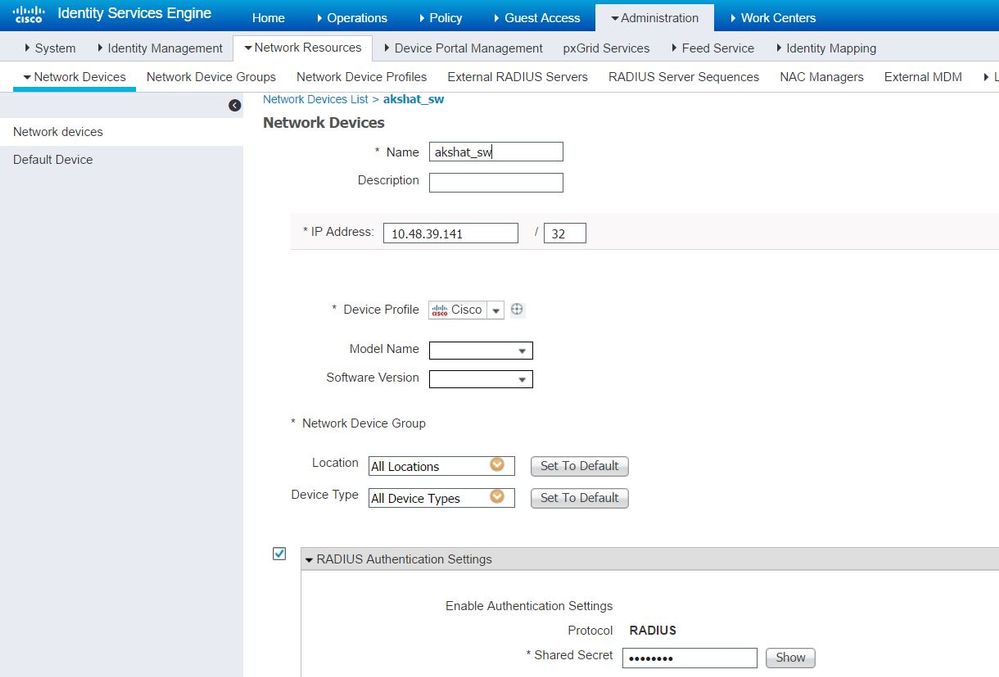
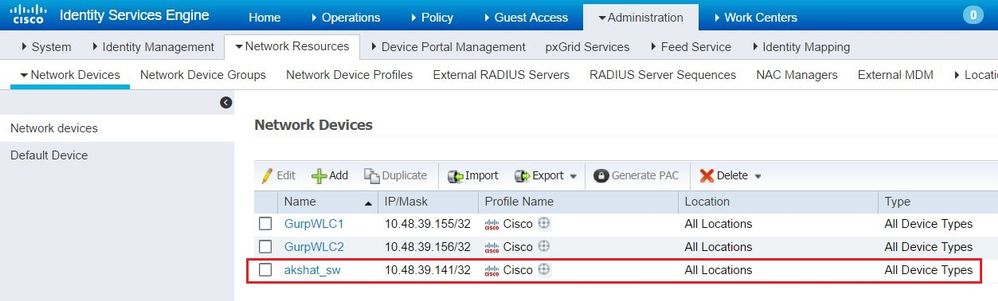
- Fügen Sie den Switch als AAA-Client (Authentication, Authorization, and Accounting) auf dem ISE-Server hinzu.
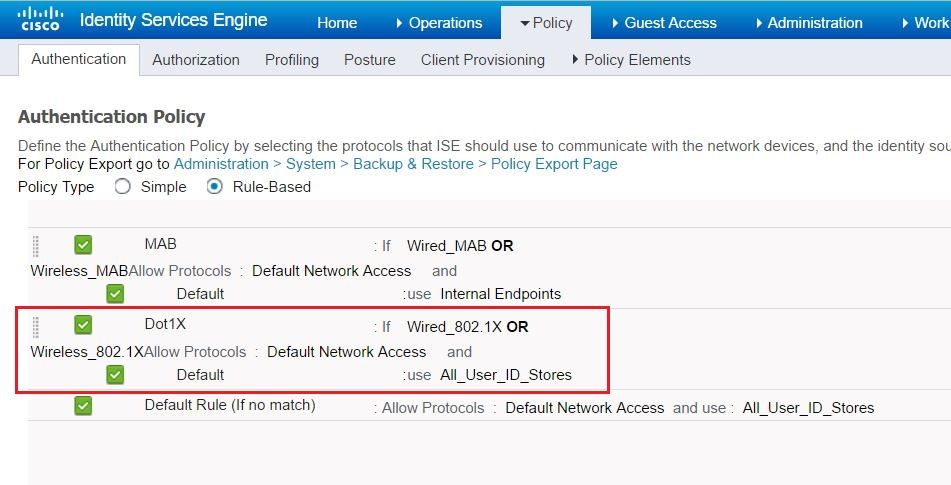
- Konfigurieren Sie auf der ISE die Authentifizierungsrichtlinie und die Autorisierungsrichtlinie. In diesem Fall wird die Standardauthentifizierungsregel "wired dot.1x" verwendet. Sie kann jedoch entsprechend der Anforderung angepasst werden.
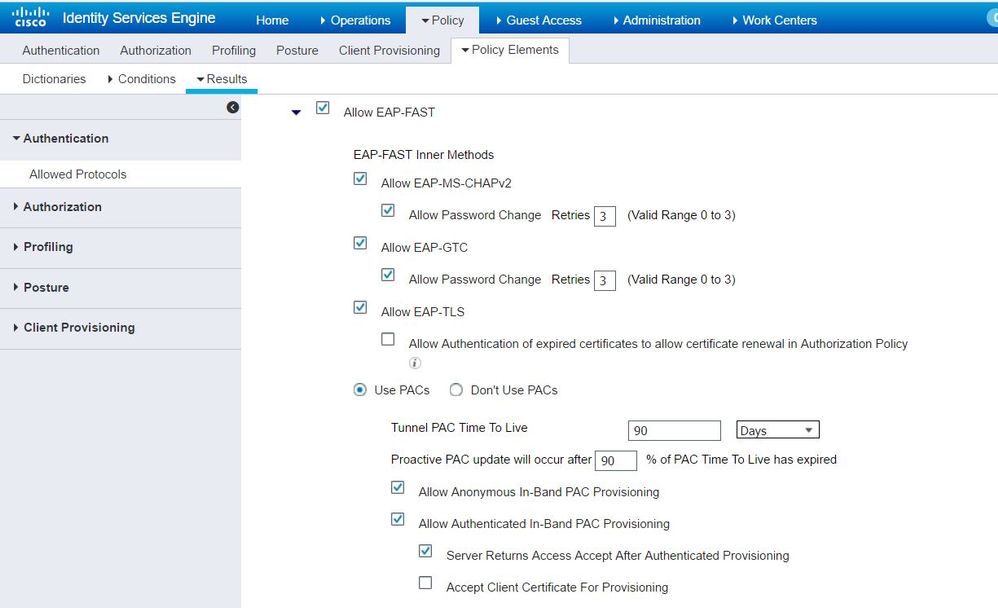
Stellen Sie sicher, dass in den zulässigen Protokollen für den Standard-Netzwerkzugriff EAP-FAST zulässig ist.
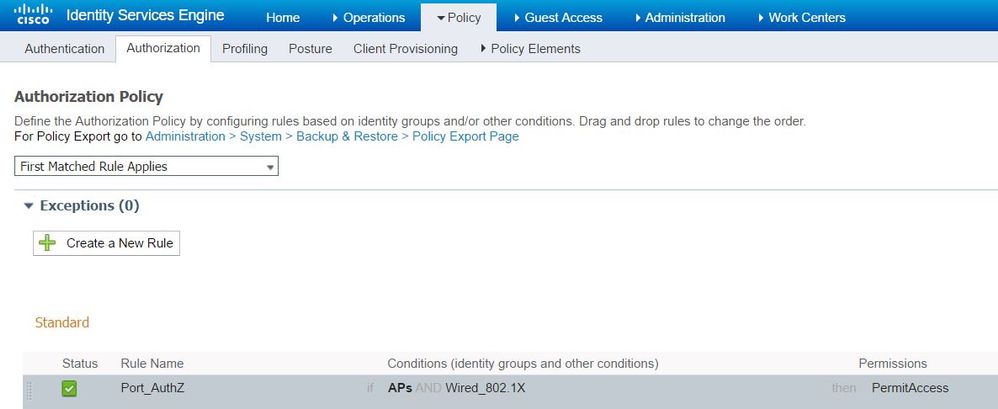
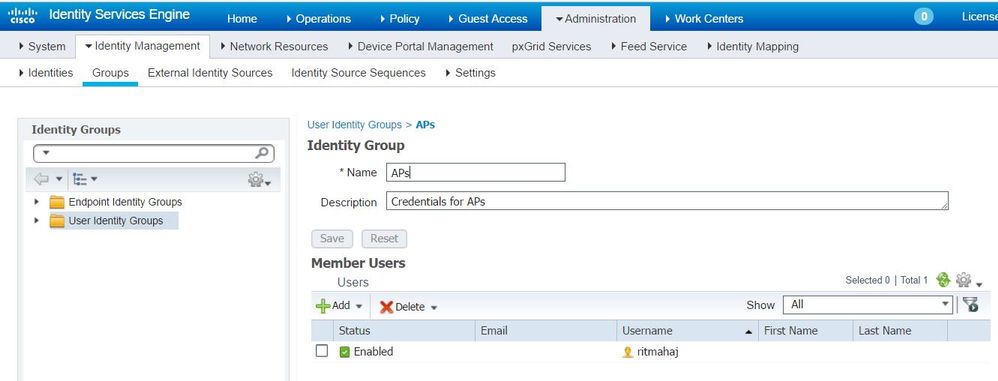
- Wie bei der Autorisierungsrichtlinie (Port_AuthZ) wurden in diesem Fall die AP-Anmeldeinformationen einer Benutzergruppe (APs) hinzugefügt. Die verwendete Bedingung lautete "Wenn der Benutzer zur Gruppe AP gehört und mit Punkt1x verkabelt ist, dann muss das Standardzugriffs-Autorisierungsprofil verschoben werden." Auch dies kann je nach Anforderung angepasst werden.
Überprüfung
Verwenden Sie diesen Abschnitt, um zu überprüfen, ob Ihre Konfiguration ordnungsgemäß funktioniert.
Sobald 802.1x auf dem Switch-Port aktiviert ist, wird der gesamte Datenverkehr über diesen Port blockiert, mit Ausnahme des 802.1x-Datenverkehrs. Die LAP wird getrennt, wenn sie bereits beim WLC registriert ist. Erst nach einer erfolgreichen 802.1x-Authentifizierung wird der andere Datenverkehr zugelassen. Wenn die LAP erfolgreich beim WLC registriert wurde, nachdem 802.1x auf dem Switch aktiviert wurde, ist die LAP-Authentifizierung erfolgreich. Sie können diese Methoden auch verwenden, um zu überprüfen, ob der LAP authentifiziert wurde.
- Geben Sie auf dem Switch einen der Befehle show ein, um zu überprüfen, ob der Port authentifiziert wurde.
akshat_sw#show dot1x interface g0/4


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


akshat_sw#show dot1x interface g0/4 details


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


Dot1x Authenticator Client List
-------------------------------
EAP Method = FAST
Supplicant = 588d.0997.061d
Session ID = 0A30278D000000A088F1F604
 Auth SM State = AUTHENTICATED
 Auth BEND SM State = IDLE


akshat_sw#show authentication sessions


Interface MAC Address Method Domain Status Fg Session ID
Gi0/4 588d.0997.061d dot1x DATA Auth 0A30278D000000A088F1F604
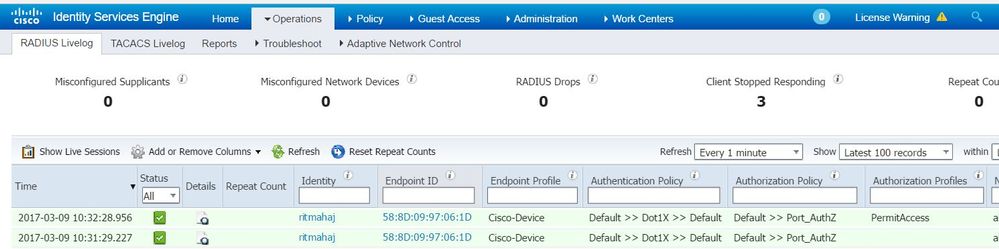
- Wählen Sie in ISE Operations > Radius Livelogs (Operationen > Radius-Protokolle) aus, und überprüfen Sie, ob die Authentifizierung erfolgreich ist und das richtige Autorisierungsprofil per Push übermittelt wird.
Fehlerbehebung
In diesem Abschnitt erhalten Sie Informationen zur Behebung von Fehlern in Ihrer Konfiguration.
- Geben Sie den Befehl ping ein, um zu überprüfen, ob der ISE-Server vom Switch aus erreichbar ist.
- Stellen Sie sicher, dass der Switch als AAA-Client auf dem ISE-Server konfiguriert ist.
- Stellen Sie sicher, dass der gemeinsame geheime Schlüssel zwischen Switch und ACS-Server identisch ist.
- Überprüfen Sie, ob EAP-FAST auf dem ISE-Server aktiviert ist.
- Überprüfen Sie, ob die 802.1x-Anmeldeinformationen für die LAP konfiguriert sind und auf dem ISE-Server identisch sind.
Anmerkung: Bei Benutzername und Passwort wird zwischen Groß- und Kleinschreibung unterschieden.
- Wenn die Authentifizierung fehlschlägt, geben Sie die folgenden Befehle auf dem Switch ein: debug dot1x und debug authentication.

 Feedback
