Konfigurieren von VXLAN
Inhalt
Einleitung
In diesem Dokument wird die Konfiguration und Verifizierung von VXLAN mit der BGP-EVPN-Kontrollebene auf Cisco Nexus Switches der Serie 9000 in einer Spine-Leaf-Fabric beschrieben.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Virtual Port Channel (vPC)-Konzepte
- IP-Routing (OSPF oder IS-IS) und BGP, einschließlich Routen-Reflektoren
- Multicast-Routing-Konzepte wie Protocol Independent Multicast (PIM) Sparse Mode und Rendezvous Point (RP)
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
- Network Advantage-Lizenz
- Cisco NX-OS Version 10.4(x)
- 2 x Cisco Nexus N9K-C9332D-GX2B als Spines (BGP-Routen-Reflektoren und PIM Anycast RPs)
- 3 x Cisco Nexus N9K-C93180YC-FX3 als Blätter (VTEPs); Leaf-1 und Leaf-2 sind ein vPC-Paar
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.

Anmerkung: Die Konfiguration in diesem Dokument gilt für Nexus 9000 Cloud Scale-Plattformen (-EX, -FX, -FX2, -FX3, -GX, -GX2 und höher) im Standalone NX-OS-Modus. Sie gilt nicht für Nexus 9000-Switches im ACI-Modus.
Hintergrundinformationen
Terminologie
| Begriff |
Beschreibung |
| VXLAN |
Virtuelles erweiterbares LAN: der Layer-2- und Layer-3-Overlay-Services über ein geroutetes IP-Underlay mit MAC-in-UDP-Kapselung (UDP-Port 4789) bereitstellt. |
| VNI |
VXLAN-Netzwerkkennung: Eine 24-Bit-Segment-ID. Ein L2 VNI ist einem VLAN (Bridge-Domäne) zugeordnet. Ein L3-VNI ist einer VRF-Instanz zugeordnet. |
| VTEP |
VXLAN-Tunnel-Endpunkt: Das Gerät, das VXLAN-Datenverkehr kapselt und entkapselt. |
| NVE |
Network Virtualization Edge Interface (Schnittstelle nve1): Die logische Schnittstelle, über die Kapselung und Entkapselung erfolgen. |
| BGP-EVPN |
Die Kontrollebene, die MAC, MAC/IP (Routing-Typ 2), IP-Präfix (Routing-Typ 5) und VTEP-Mitgliedschaft (Routing-Typ 3) zwischen VTEPs meldet. |
| AnyCast-Gateway |
Auf jedem Leaf befinden sich die gleiche SVI-IP- und MAC-Adresse, und das Standard-Gateway ist immer das lokale Leaf. |
| BUM |
Broadcast-, Unicast- und Multicast-Datenverkehr |
Was ist VXLAN
- Das VXLAN überlagert Layer-2- und Layer-3-Segmente über das Routing-IP-Underlay.
- Dabei wird MAC-in-UDP-Kapselung verwendet, die dem ursprünglichen Frame 50 Byte Overhead hinzufügt.
- Sie unterstützt bis zu 16 Millionen Segmente, verglichen mit 4094 bei herkömmlichen VLANs.
- Das Underlay nutzt Equal-Cost Multipath (ECMP) für alle Verbindungen, ohne Spanning Tree Protocol zwischen Leafs und Spines.
Gründe für VXLAN BGP EVPN
In der vorherigen Version dieses Dokuments wurde Flood-and-Learn verwendet, wobei VTEPs Remote-MAC-Adressen aus dem Flooding auf Datenebene lernen. Das BGP EVPN ersetzt das Lernen auf Datenebene durch das Lernen auf Kontrollebene und stellt das empfohlene Bereitstellungsmodell dar:
- VTEPs erkennen sich gegenseitig und erlernen entfernte MAC- und IP-Adressen über BGP, wodurch Überflutungen reduziert werden.
- ARP-Unterdrückung ermöglicht lokale VTEP-Antwort-ARP-Anforderungen für bekannte Hosts.
- Verteiltes Anycast Gateway und L3 VNI pro VRF bieten optimales Routing zwischen Subnetzen am First-Hop-Leaf.
- Multi-Tenancy, Multihoming (vPC oder EVPN ESI) und Erweiterungen für mehrere Standorte werden unterstützt.
BUM-Replikationsoptionen
| Modus |
Konfiguration |
Underlay-Anforderung |
| Multicast (in diesem Dokument verwendet) |
mcast-group <group> im Rahmen des VNI |
PIM Sparse Mode auf allen Underlay-Links und Loopbacks und ein RP (Anycast RP auf den Spines ist gängig) |
| Eingangsreplikation |
Eingangs-Replikationsprotokoll bgp unter dem VNI |
Nur Unicast. Die Eingangs-VTEP sendet eine Kopie an alle Remote-VTEP, die BGP-Routing-Typ 3 für den VNI ermittelt hat. |
Konfigurieren
Netzwerkdiagramm
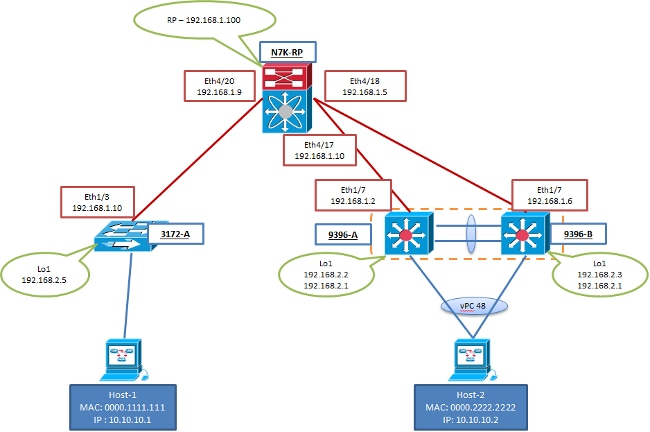
Adressierung
| "Slot0:" |
Loopback0 (Routing, BGP, PIM) |
Loopback1 (NVE-Quelle) |
Uplinks (Eth1/49 zu Spine-1, Eth1/50 zu Spine-2) |
| Spine-1 |
10.0.0.1 |
- |
Eth1/1-3 zu Leaf-1/2/3: 10.1.1.0, .2, .4 /31 |
| Spine-2 |
10.0.0.2 |
- |
Eth1/1-3 zu Leaf-1/2/3: 10.1.2.0, .2, .4 /31 |
| Blatt-1 |
10.0.0.11 |
10.0.1.11, sekundär 10.0.1.112 |
10.1.1.1/31, 10.1.2.1/31 |
| Blatt 2 |
10.0.0.12 |
10.0.1.12, sekundär 10.0.1.112 |
10.1.1.3/31, 10.1.2.3/31 |
| Blatt-3 |
10.0.0.13 |
10.0.1.13 |
10.1.1.5/31, 10.1.2.5/31 |
| Überlagerungsobjekt |
Wert |
| Anycast RP |
10.254.254.1 (Loopback254 auf beiden Spines), Gruppen 239.1.1.0/24 |
| VLAN 10/L2 VNI |
10010, mcast-group 239.1.1.10, gateway 192.168.10.1/24 |
| VLAN 20/L2 VNI |
10020, mcast-group 239.1.1.20, gateway 192.168.20.1/24 |
| VRF Tenant-A/L3 VNI |
50000 (VLAN 500) |
| Anycast Gateway-MAC |
2020 0000,00aa |
| vPC-Backup-Underlay-SVI |
VLAN 3900, 10.255.255.0/31 (Leaf-1) und 10.255.255.1/31 (Leaf-2) |
Anmerkung: Verwenden Sie separate Loopbacks für NVE-Quelle (Loopback1), Routing und BGP-Peering (Loopback0). Auf vPC-VTEPs verfügt der NVE-Quell-Loopback über eine sekundäre IP, die auf beiden Peers identisch ist. Remote-VTEPs verwenden diese gemeinsame Adresse (die vPC Anycast VTEP), um das vPC-Paar als eine VTEP zu erreichen.
Konfigurationen
In diesen Konfigurationen werden nur die für das Underlay und das VXLAN relevanten Teile angezeigt. Konfigurieren Sie Management, AAA und andere Funktionen je nach Ihren Anforderungen.
Spine-1
nv overlay evpn
feature ospf
feature bgp
feature pim
feature nv overlay

ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24
ip pim anycast-rp 10.254.254.1 10.0.0.1
ip pim anycast-rp 10.254.254.1 10.0.0.2

interface loopback0
  description Routing / BGP / Anycast-RP member
  ip address 10.0.0.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback254
  description Anycast-RP
  ip address 10.254.254.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface Ethernet1/1
  description to Leaf-1 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/2
  description to Leaf-2 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.2/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/3
  description to Leaf-3 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.4/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

router ospf UNDERLAY
  router-id 10.0.0.1

router bgp 65000
  router-id 10.0.0.1
  address-family l2vpn evpn
  template peer VTEP
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
      route-reflector-client
  neighbor 10.0.0.11
    inherit peer VTEP
  neighbor 10.0.0.12
    inherit peer VTEP
  neighbor 10.0.0.13
    inherit peer VTEP
Spine-2
interface loopback0
  ip address 10.0.0.2/32
interface Ethernet1/1
  ip address 10.1.2.0/31
interface Ethernet1/2
  ip address 10.1.2.2/31
interface Ethernet1/3
  ip address 10.1.2.4/31
router ospf UNDERLAY
  router-id 10.0.0.2
router bgp 65000
  router-id 10.0.0.2
Leaf-1 (vPC-VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature lacp
feature vpc
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000
vlan 3900
  name vPC-backup-underlay

system nve infra-vlans 3900

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

vpc domain 10
  peer-switch
  role priority 10
  peer-keepalive destination 172.16.0.2 source 172.16.0.1 vrf management
  delay restore 150
  peer-gateway
  ip arp synchronize
  ipv6 nd synchronize

interface port-channel1
  description vPC peer-link
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  spanning-tree port type network
  vpc peer-link

interface port-channel11
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  spanning-tree port type edge trunk
  mtu 9216
  vpc 11

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  description L3VNI Tenant-A
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface Vlan3900
  description vPC backup underlay
  no shutdown
  mtu 9216
  no ip redirects
  ip address 10.255.255.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface nve1
  no shutdown
  host-reachability protocol bgp
  advertise virtual-rmac
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  mtu 9216
  channel-group 11 mode active
  no shutdown

interface Ethernet1/53-54
  description vPC peer-link to Leaf-2
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  channel-group 1 mode active
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  description Routing / BGP
  ip address 10.0.0.11/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.11/32
  ip address 10.0.1.112/32 secondary
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.11

router bgp 65000
  router-id 10.0.0.11
  address-family l2vpn evpn
    advertise-pip
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
Anmerkung: Auf Cloud Scale-vPC-VTEPs muss die Backup-Underlay-SVI (VLAN 3900) in den nve-System-Infra-VLANs aufgeführt werden. Dieses VLAN muss sich in der Standard-VRF-Instanz befinden, darf kein VN-Segment aufweisen und muss für die Peer-Verbindung zugelassen werden. Er überträgt VXLAN-Datenverkehr über den Peer-Link für verwaiste Ports und wenn ein vPC-Peer alle Uplinks verliert. Konfigurieren Sie keine Infra-VLANs, deren IDs um 512 voneinander entfernt sind, z. B. 10 und 522.
advertise-pip und advertise virtual-rmac von den vPC-Peers, die Typ-5-Routen (Präfix) und Orphan-Host-Routen mit ihrer primären IP (PIP) und ihrer eigenen Router-MAC ankündigen. Andernfalls kann Datenverkehr zu einem Host hinter nur einem Peer an den Peer gesendet werden, der diesen nicht erreichen kann.
ARP-Unterdrückung (suppress-arp) wird nur für VNIs unterstützt, bei denen VTEP das verteilte Anycast-Gateway für diese VNI ist.
Leaf-2 (vPC-VTEP)
vpc domain 10
  role priority 20
  peer-keepalive destination 172.16.0.1 source 172.16.0.2 vrf management

interface Vlan3900
  ip address 10.255.255.1/31

interface Ethernet1/49
  ip address 10.1.1.3/31
interface Ethernet1/50
  ip address 10.1.2.3/31

interface loopback0
  ip address 10.0.0.12/32
interface loopback1
  ip address 10.0.1.12/32
  ip address 10.0.1.112/32 secondary

router ospf UNDERLAY
  router-id 10.0.0.12
router bgp 65000
  router-id 10.0.0.12
Vorsicht: Die NVE-Konfiguration (VNIs, Mcast-Gruppen, Quellschnittstelle, sekundäre IP) muss auf beiden vPC-Peers identisch sein. Eine Diskrepanz ist ein vPC-Typ-1-Konsistenzfehler, und die NVE-Schnittstelle bzw. die VNIs sind ausgesetzt. Überprüfen Sie dies, indem Sie den globalen Befehl show vpc consistency-parameters ausführen.
Leaf-3 (Standalone VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface nve1
  no shutdown
  host-reachability protocol bgp
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-2
  switchport
  switchport access vlan 10
  spanning-tree port type edge
  no shutdown

interface Ethernet1/2
  description Server-3
  switchport
  switchport access vlan 20
  spanning-tree port type edge
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  ip address 10.0.0.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.13

router bgp 65000
  router-id 10.0.0.13
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
Optional: Eingangs-Replikation anstelle von Multicast
Wenn das Underlay kein Multicast ausführt, ersetzen Sie die Multicast-Gruppe auf jedem VTEP durch eine BGP-basierte Eingangsreplikation. Die PIM- und RP-Konfiguration ist für die L2 VNIs nicht erforderlich.
interface nve1
  member vni 10010
    suppress-arp
    ingress-replication protocol bgp
  member vni 10020
    suppress-arp
    ingress-replication protocol bgp
Überprüfung
Nutzen Sie diesen Abschnitt, um zu überprüfen, ob Ihre Konfiguration ordnungsgemäß funktioniert.
Der Cisco CLI Analyzer (nur für registrierte Kunden) unterstützt bestimmte show-Befehle. Verwenden Sie den Cisco CLI Analyzer, um eine Analyse der show-Befehlsausgaben anzuzeigen.
| Bereich |
Befehle |
| Underlay |
show ip ospf neighbors, show ip route 10.0.1.13, show ip pim neighbor, show ip pim rp |
| Überlagerte Kontrollebene |
show bgp l2vpn evpn summary, show bgp l2vpn evpn |
| NVE |
show nve interface nve1 detail, show nve peers, show nve vni |
| MAC/IP-Schulung |
show mac address-table vlan 10, show l2route evpn mac all, show l2route evpn mac-ip all, show ip arp suppression-cache detail |
| L3-VNI |
show ip route vrf Tenant-A, show bgp l2vpn evpn route-type 2, show bgp l2vpn evpn route-type 5 |
| Multicast-Replikation |
show ip mroute 239.1.1.10 |
| vPC |
show vpc, show vpc consistency-parameters global, show system nve infra-vlans |
Diese Ausgaben sind stationär, nachdem der Datenverkehr zwischen Server-1, Server-2 und Server-3 gesendet wurde.
Underlay
Leaf-1# show ip pim rp
PIM RP Status Information for VRF "default"
BSR disabled
Auto-RP disabled
BSR RP Candidate policy: None
BSR RP policy: None
Auto-RP Announce policy: None
Auto-RP Discovery policy: None

Anycast-RP 10.254.254.1 members:
  10.0.0.1  10.0.0.2

RP: 10.254.254.1, (0),
 uptime: 1d01h   priority: 255,
 RP-source: (local),
 group ranges:
 239.1.1.0/24
Überlagerte Kontrollebene
Leaf-1# show bgp l2vpn evpn summary
BGP summary information for VRF default, address family L2VPN EVPN
BGP router identifier 10.0.0.11, local AS number 65000
BGP table version is 58, L2VPN EVPN config peers 2, capable peers 2

Neighbor        V    AS    MsgRcvd    MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.0.0.1        4 65000       1520       1488       58    0    0 1d01h    9
10.0.0.2        4 65000       1519       1490       58    0    0 1d01h    9
NVE und VNI
Leaf-1# show nve interface nve1 detail
Interface: nve1, State: Up, encapsulation: VXLAN
 VPC Capability: VPC-VIP-Only [notified]
 Local Router MAC: 5254.0011.1b08
 Host Learning Mode: Control-Plane
 Source-Interface: loopback1 (primary: 10.0.1.11, secondary: 10.0.1.112)
 Source Interface State: Up
 Virtual RMAC Advertisement: Yes
 NVE Flags:
 Interface Handle: 0x49000001
 Source Interface hold-down-time: 180
 Source Interface hold-up-time: 30
 Remaining hold-down time: 0 seconds
 Virtual Router MAC: 0200.0a00.0170

Leaf-1# show nve peers
Interface Peer-IP                                 State LearnType Uptime   Router-Mac
--------- --------------------------------------  ----- --------- -------- -----------------
nve1      10.0.1.13                               Up    CP        1d01h    5254.0013.1b08

Leaf-1# show nve vni
Codes: CP - Control Plane        DP - Data Plane
       UC - Unconfigured         SA - Suppress ARP
       S-ND - Suppress ND
       SU - Suppress Unknown Unicast
       Xconn - Crossconnect
       MS-IR - Multisite Ingress Replication
       HYB - Hybrid IRB mode

Interface VNI      Multicast-group   State Mode Type [BD/VRF]      Flags
--------- -------- ----------------- ----- ---- ------------------ -----
nve1      10010    239.1.1.10        Up    CP   L2 [10]            SA
nve1      10020    239.1.1.20        Up    CP   L2 [20]            SA
nve1      50000    n/a               Up    CP   L3 [Tenant-A]
Anmerkung: Beim BGP-EVPN werden NVE-Peers angezeigt, wenn ein Remote-VTEP Routen für einen lokal konfigurierten VNI ankündigt (LearnType-CP). Leaf-3 betrachtet das vPC-Paar als einen Peer, die AnyCast VTEP 10.0.1.112. Mit advertise-pip erkennt Leaf-3 auch die primären vPC-IPs 10.0.1.11 und 10.0.1.12 für Typ-5- und verwaiste Routen.
MAC/IP-Schulung
Leaf-1# show l2route evpn mac all
Flags -(Rmac):Router MAC (Stt):Static (L):Local (R):Remote (V):vPC link
(Dup):Duplicate (Spl):Split (Rcv):Recv (AD):Auto-Delete (D):Del Pending
(S):Stale (C):Clear, (Ps):Peer Sync (O):Re-Originated (Nho):NH-Override
(Pf):Permanently-Frozen, (Orp): Orphan

Topology    Mac Address    Prod   Flags         Seq No     Next-Hops
----------- -------------- ------ ------------- ---------- ----------------
10          0050.5601.0a0a Local  L,            0          Po11
10          0050.5603.0a14 BGP    SplRcv        0          10.0.1.13 (Label: 10010)
20          0050.5603.1e1e BGP    SplRcv        0          10.0.1.13 (Label: 10020)

Leaf-1# show ip arp suppression-cache detail
Flags: + - Adjacencies synced via CFSoE
       L - Local Adjacency
       R - Remote Adjacency
       L2 - Learnt over L2 interface
       PS - Added via L2RIB, Peer Sync
       RO - Dervied from L2RIB Peer Sync Entry

Ip Address      Age      Mac Address    Vlan Physical-ifindex    Flags    Remote Vtep Addrs

192.168.10.10   00:02:11 0050.5601.0a0a   10 port-channel11       L
192.168.10.20   00:05:42 0050.5603.0a14   10 (null)               R        10.0.1.13
L3-VNI-Routing
Leaf-1# show ip route vrf Tenant-A 192.168.20.30
IP Route Table for VRF "Tenant-A"
'*' denotes best ucast next-hop
'**' denotes best mcast next-hop
'[x/y]' denotes [preference/metric]
'%<string>' in via output denotes VRF <string>

192.168.20.30/32, ubest/mbest: 1/0
    *via 10.0.1.13%default, [200/0], 00:10:21, bgp-65000, internal, tag 65000, segid: 50000 tunnelid: 0xa00010d encap: VXLAN
vPC
Leaf-1# show vpc consistency-parameters global | include Nve|Src|Sec|Host
Nve1 Adm St, Src Adm St,    1     Up, Up, 10.0.1.112, CP,    Up, Up, 10.0.1.112, CP,
Sec IP, Host Reach, VMAC          TRUE, Disabled,               TRUE, Disabled,
Adv, SA,mcast l2, mcast           0.0.0.0, 0.0.0.0, Disabled,   0.0.0.0, 0.0.0.0, Disabled,
Nve Vni Configuration       1     10010-10020                   10010-10020

Leaf-1# show system nve infra-vlans
Currently active infra-vlans: 3900
Paketformat
Alle VXLAN-Pakete stammen aus dem NVE-Quell-Loopback der Eingangs-VTEP. Für Hosts an vPC-Ports ist dies die gemeinsam genutzte sekundäre IP (10.0.1.112). Bekannter Unicast-Datenverkehr wird an die NVE-IP der Remote-VTEP weitergeleitet. Der BUM-Datenverkehr wird an die Multicast-Gruppe des VNI oder mit der Eingangsreplikation weitergeleitet, und für jedes Remote-VTEP wird eine Unicast-Kopie erstellt.
| Header |
Beispiel: Server-1 zu Server-2 (VLAN 10, L2 VNI) |
Beispiel: Server-1 zu Server-3 (geroutet, L3 VNI) |
| Äußeres Ethernet |
Leaf-1-Uplink-MAC zu Spine-MAC |
Leaf-1-Uplink-MAC zu Spine-MAC |
| Äußeres IP |
10.0.1.112 bis 10.0.1.13 |
10.0.1.112 bis 10.0.1.13 (10.0.1.11 bis 10.0.1.13, wenn der Datenverkehr von einem verwaisten Port stammt und advertise-pip verwendet wird) |
| Äußeres UDP |
Der Quellport ist ein Hash des inneren Flusses (Entropie für ECMP). Zielhafen 4789 |
Identisch |
| VXLAN |
Flags 0x08 (I-Flag), VNI 10010 |
Kennzeichen 0x08, VNI 50000 |
| Internes Ethernet |
Server-1 MAC zu Server-2 MAC |
Leaf-1-Router-MAC-to-Leaf-3-Router-MAC |
| Interne IP |
192.168.10.10 bis 192.168.10.20 |
192.168.10.10 bis 192.168.20.30 (TTL verringert) |
Anmerkung: VXLAN fügt dem ursprünglichen Frame 50 Byte hinzu. Setzen Sie die MTU des Underlays (alle Spine- und Leaf-Uplinks sowie die vPC-Backup-SVI) auf mindestens 50 Byte mehr als die größte Host-MTU. 9216 wird empfohlen.
Fehlerbehebung
| Symptom |
Überprüfen |
Häufige Ursachen |
| NVE-Peer nicht in Show-Nve-Peers |
show bgp l2vpn evpn summary, show ip route <remote NVE IP>, show nve vni |
BGP-EVPN-Sitzung unterbrochen; Remote-NVE-Loopback wird nicht im Underlay angekündigt; VNI nicht auf beiden VTEPs konfiguriert; fehlende Send-Community erweitert |
| NVE-Schnittstelle ausgefallen oder VNIs auf einem vPC VTEP ausgesetzt |
show nve interface nve1 detail, show vpc consistency-parameters global |
NVE-Konfigurationskonflikt zwischen Peers; der Quell-Loopback befindet sich nach einem Neuladen noch im Hold-Down-Timer; sekundäre IP fehlt oder unterschiedliche |
| Hosts im selben VNI können nicht kommunizieren oder ARP fällt aus |
show l2route evpn mac all, show ip arp suppression-cache detail, show ip mroute <Gruppe> |
RT-2 nicht empfangen (Route-Target- oder VNI-Dismatch); BUM nicht repliziert (kein PIM-Nachbar, kein RP, PIM fehlt auf dem NVE-Loopback); Suppress-arp auf einem VNI ohne Anycast Gateway-SVI |
| Routing zwischen VNIs schlägt fehl |
show ip route vrf Tenant-A, show nve vni (L3-VNI-Status), show bgp l2vpn evpn route-type 5 |
L3 VNI VLAN oder SVI fehlt oder ist ausgeschaltet; vni fehlt im VRF-Kontext; ankündigen, dass in der BGP-VRF-Instanz l2vpn evpn fehlt; route-target auto evpn fehlt |
| Datenverkehr fällt nur bei verwaisten Ports oder nach dem Verlust der Uplinks eines vPC-Peers aus |
show system nve infra-vlans, show ip ospf neighbors vrf default |
Backup-Underlay-SVI fehlt, befindet sich nicht in nve System-Infra-VLANs oder ist für den Peer-Link nicht zulässig |
| Verworfene große Pakete, kleine Pakete funktionieren |
show interface <Uplink> (TX-Fehler), Ping mit DF-Bitsatz zwischen NVE-Loopbacks |
Underlay-MTU zu klein für VXLAN-Overhead |
Anmerkung: Diese Elemente werden als VXLAN-Uplinks nicht unterstützt:
- Layer-3-Subschnittstellen
- SVIs, die nicht in systemnve infra-vlans konfiguriert sind
Der NVE-Quell-Loopback muss sich in der Standard-VRF-Instanz befinden.
Zugehörige Informationen
- Cisco Nexus Serie 9000 NX-OS VXLAN Konfigurationsleitfaden, Version 10.5(x)
- Verstehen und Konfigurieren von Nexus 9000-vPC mit Best Practices
- Technischer Support und Dokumentation für Cisco Systeme
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
3.0 |
28-Oct-2026
|
Aktualisierte Einführung, Rechtschreibung, Grammatik, Abstände, eingefügte horizontale Linien in separate Abschnitte zur besseren Lesbarkeit, festgelegte CCW-Warnungen, URLs, Alternativtext. |
2.0 |
15-Nov-2022
|
Aktualisierte Einführungsfehler, Haftungsausschluss, Fehler, maschinelle Übersetzung, SEO, Stilvorgaben und Formatierung. |
1.0 |
10-Jul-2015
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)