Konfigurieren Sie Catalyst Switched Port Analyzer (SPAN): Beispiel
Inhalt
Einleitung
In diesem Dokument werden die neuesten implementierten Funktionen von Switched Port Analyzer (SPAN) beschrieben.
Voraussetzungen
Catalyst Switches, die SPAN, RSPAN und ERSPAN unterstützen
| Catalyst Switches | SPAN-Unterstützung | RSPAN-Unterstützung | ERSPAN-Unterstützung |
|---|---|---|---|
| Catalyst Express 500-/520-Serie | Ja | Nein | Nein |
| Catalyst 6500-/6000-Serie | Ja | Ja | Ja Supervisor 2T mit PFC4, Supervisor 720 mit PFC3B oder PFC3BXL mit Cisco IOS® Software Release 12.2(18)SXE oder höher. Supervisor 720 mit PFC3A mit Hardwareversion 3.2 oder höher und Cisco IOS® Software 12.2(18)SXE oder höher |
| Catalyst 5500-/5000-Serie | Ja | Nein | Nein |
| Catalyst 4900-Serie | Ja | Ja | Nein |
| Catalyst 4500-/4000-Serie (einschließlich 4912G) | Ja | Ja | Nein |
| Catalyst 3750 Metro-Serie | Ja | Ja | Nein |
| Catalyst 3750-/3750E-/3750X-Serie | Ja | Ja | Nein |
| Catalyst 3560-/3560E-/3650X-Serie | Ja | Ja | Nein |
| Catalyst 3550-Serie | Ja | Ja | Nein |
| Catalyst 3500 XL-Serie | Ja | Nein | Nein |
| Catalyst 2970-Serie | Ja | Ja | Nein |
| Catalyst 2960-Serie | Ja | Ja | Nein |
| Catalyst 2955-Serie | Ja | Ja | Nein |
| Catalyst 2950-Serie | Ja | Ja | Nein |
| Catalyst 2940-Serie | Ja | Nein | Nein |
| Catalyst 2948G-L3 | Nein | Nein | Nein |
| Catalyst 2948G-L2, 2948G-GE-TX, 2980G-A | Ja | Ja | Nein |
| Catalyst 2900XL-Serie | Ja | Nein | Nein |
| Catalyst 1900-Serie | Ja | Nein | Nein |
Anforderungen
Es gibt keine spezifischen Anforderungen für dieses Dokument.
Verwendete Komponenten
Die Informationen in diesem Dokument beziehen sich auf CatOS 5.5 als Referenz für die Switches der Catalyst 4500-/4000-, 5500-/5000- und 6500-/6000-Serie. Auf den Switches der Catalyst 2900XL-/3500XL-Serie wird Cisco IOS®-Softwareversion 12.0(5)XU verwendet. Dieses Dokument wurde aktualisiert, um Änderungen an SPAN Rechnung zu tragen. Die neuesten Informationen zur Weiterentwicklung der SPAN-Funktion finden Sie jedoch in den Versionshinweisen bei Ihrer Switch-Plattform-Dokumentation.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Hintergrundinformationen
Die SPAN-Funktion, manchmal auch als Port-Spiegelung oder Port-Überwachung bezeichnet, wählt den Netzwerkverkehr für die Analyse durch ein Netzwerkanalysetool aus. Der Netzwerkanalysator kann ein Cisco Switch Probe-Gerät oder ein anderer Remote Monitoring (RMON)-Sensor sein.
Früher war SPAN eine relativ einfache Funktion der Cisco Catalyst Switches. Mit den neuesten Versionen von Catalyst OS (CatOS) wurden jedoch große Verbesserungen und viele neue Möglichkeiten eingeführt, die Benutzern jetzt zur Verfügung stehen.
Dieses Dokument ist nicht als alternative Konfigurationsanleitung für die SPAN-Funktion gedacht. Vielmehr werden in diesem Dokument die häufigsten Fragen zu SPAN beantwortet – u. a.:
- Was ist SPAN, und wie wird es konfiguriert?
- Welche Funktionen stehen zur Verfügung (insbesondere mehrere, gleichzeitige SPAN-Sitzungen), und welche Softwareebene ist für deren Ausführung erforderlich?
- Hat SPAN Einfluss auf die Switch-Leistung?
Kurze Beschreibung von SPAN
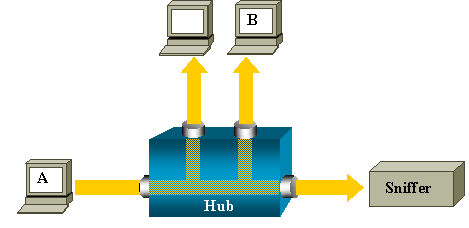
Die SPAN-Funktion wurde bei Switches wegen eines grundlegenden Unterschieds zwischen Switches und Hubs eingeführt. Wenn ein Hub ein Paket an einem Port empfängt, sendet der Hub eine Kopie dieses Pakets über alle Ports, mit Ausnahme des Ports, an dem der Hub das Paket empfangen hat.
Nachdem ein Switch gestartet wurde, beginnt er mit dem Aufbau einer Layer-2-Weiterleitungstabelle auf Basis der Quell-MAC-Adresse der verschiedenen Pakete, die der Switch empfängt. Nachdem diese Weiterleitungstabelle erstellt wurde, leitet der Switch den für eine MAC-Adresse bestimmten Datenverkehr direkt an den entsprechenden Port weiter.
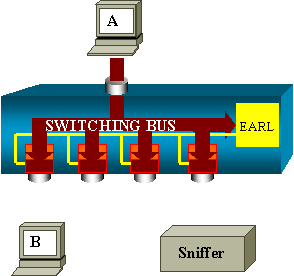
Wenn Sie beispielsweise Ethernet-Datenverkehr erfassen möchten, der von Host A an Host B gesendet wird, und beide mit einem Hub verbunden sind, verbinden Sie einfach einen Sniffer mit diesem Hub. Alle anderen Ports sehen den Datenverkehr zwischen Host A und B:
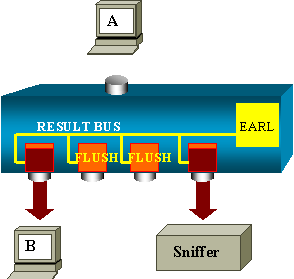
Auf einem Switch wird der von A nach B fließende Unicast-Datenverkehr, nachdem die MAC-Adresse von Host B erfasst wurde, nur an Port B weitergeleitet. Daher erkennt der Sniffer diesen Datenverkehr nicht:
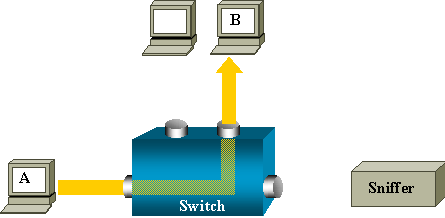
In dieser Konfiguration erfasst der Sniffer nur Datenverkehr, der an alle Ports weitergeleitet wird. Beispiele:
- Broadcast-Datenverkehr
- Multicast-Datenverkehr mit deaktiviertem CGMP- oder IGMP-Snooping (Internet Group Management Protocol)
- Unbekannter Unicast-Datenverkehr
Unicast-Flooding tritt auf, wenn die Ziel-MAC-Adresse nicht in der CAM-Tabelle (Content-Addressable Memory) des Switchs enthalten ist.
Der Switch weiß nicht, wohin der Datenverkehr gesendet werden soll. Der Switch leitet die Pakete per Flooding an alle Ports im Ziel-VLAN weiter.
Eine zusätzliche Funktion ist erforderlich, die künstlich Unicast-Pakete kopiert, die Host A an den Sniffer-Port sendet:
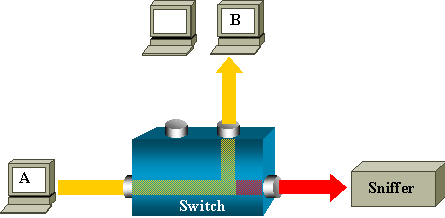
In diesem Diagramm ist der Sniffer mit einem Port verbunden, der so konfiguriert ist, dass er eine Kopie jedes Pakets empfängt, das Host A sendet. Dieser Port wird als SPAN-Port bezeichnet.
In den anderen Abschnitten dieses Dokuments wird beschrieben, wie Sie diese Funktion sehr präzise einstellen können, um mehr als nur die Überwachung eines Ports zu erreichen.
Terminologie bei SPAN
- Eingehender Datenverkehr - Datenverkehr, der am Switch eingeht.
- Ausgangsdatenverkehr - Datenverkehr, der den Switch verlässt.
- Quell-Port (SPAN) - Ein Port, der unter Verwendung der SPAN-Funktion überwacht wird.
- Quell-VLAN (SPAN) - Ein VLAN, dessen Datenverkehr mithilfe der SPAN-Funktion überwacht wird.
- Ziel-Port (SPAN-Port) - Ein Port, der Quell-Ports überwacht, in der Regel dort, wo ein Netzwerkanalysator angeschlossen ist.
- Reflektor-Port - Ein Port, der Pakete in ein RSPAN-VLAN kopiert.
- Monitorport - Ein Monitorport ist in der Terminologie für Catalyst 2900XL/3500XL/2950 auch ein Ziel-SPAN-Port.
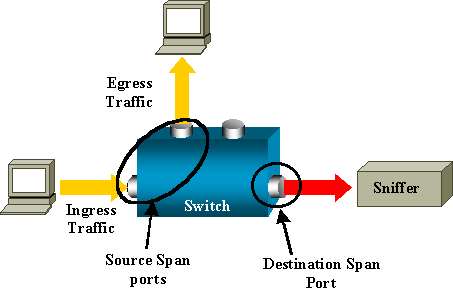
- Lokales SPAN - Die SPAN-Funktion ist lokal, wenn sich alle überwachten Ports auf demselben Switch wie der Zielport befinden. Diese Funktion steht im Gegensatz zu Remote-SPAN (RSPAN), das in dieser Liste ebenfalls definiert wird.
- Remote-SPAN (RSPAN) - Einige Quellports befinden sich nicht auf demselben Switch wie der Zielport.
RSPAN ist eine erweiterte Funktion, die ein spezielles VLAN erfordert, um den von SPAN überwachten Datenverkehr zwischen Switches zu übertragen.
RSPAN wird nicht auf allen Switches unterstützt. Sehen Sie in den entsprechenden Versionshinweisen oder im Konfigurationsleitfaden nach, ob Sie RSPAN auf dem von Ihnen bereitgestellten Switch verwenden können.
- Portbasiertes SPAN (PSPAN) - Der Benutzer gibt einen oder mehrere Quellports auf dem Switch und einen Zielport an.
- VLAN-basiertes SPAN (VSPAN) - Auf einem bestimmten Switch kann der Benutzer mit einem einzigen Befehl alle Ports überwachen, die zu einem bestimmten VLAN gehören.
- ESPAN - Dies bedeutet eine erweiterte SPAN-Version. Dieser Begriff wurde in der Entwicklung des SPAN mehrmals verwendet, um zusätzliche Funktionen zu nennen. Daher ist der Begriff nicht sehr klar und wird in diesem Dokument vermieden.
- Administrative Quelle - Eine Liste der Quellports oder VLANs, die für die Überwachung konfiguriert wurden.
- Betriebsquelle - Eine Liste der Ports, die effektiv überwacht werden. Diese Liste der Ports kann sich von der administrativen Quelle unterscheiden.
Beispielsweise kann ein Port, der sich im Shutdown-Modus befindet, in der administrativen Quelle angezeigt werden, wird aber nicht effektiv überwacht.
Merkmale des Quellports
Ein Quellport, auch überwachter Port genannt, ist ein Switch- oder Routing-Port, den Sie zur Analyse des Netzwerkverkehrs überwachen. In einer einzelnen lokalen SPAN-Sitzung oder einer RSPAN-Quellsitzung können Sie den Quellport-Datenverkehr überwachen, beispielsweise den empfangenen (Rx), den übertragenen (Tx) oder den bidirektionalen (beide). Der Switch unterstützt eine beliebige Anzahl von Quellports (bis zur maximalen Anzahl verfügbarer Ports auf dem Switch) und beliebig viele Quell-VLANs.
Ein Quellport hat folgende Merkmale:
- Dabei kann es sich um einen beliebigen Port-Typ handeln, z. B. EtherChannel, Fast Ethernet, Gigabit Ethernet usw.
- Er kann in mehreren SPAN-Sitzungen überwacht werden.
- Er kann kein Zielport sein.
- Jeder Quellport kann mit einer Richtung für die Überwachung (Eingang, Ausgang oder beides) konfiguriert werden. Bei EtherChannel-Quellen gilt die überwachte Richtung für alle physischen Ports in der Gruppe.
- Quellports können sich im selben oder in verschiedenen VLANs befinden.
- Bei VLAN-SPAN-Quellen sind alle aktiven Ports im Quell-VLAN als Quellports enthalten.
VLAN-Filterung
Wenn Sie einen Trunk-Port als Quellport überwachen, werden standardmäßig alle auf dem Trunk aktiven VLANs überwacht. Sie können die VLAN-Filterung verwenden, um die Überwachung des SPAN-Datenverkehrs auf Trunk-Quellports auf bestimmte VLANs zu beschränken.
- VLAN-Filterung gilt nur für Trunk-Ports oder Sprach-VLAN-Ports.
- VLAN-Filterung gilt nur für portbasierte Sitzungen und ist in Sitzungen mit VLAN-Quellen nicht zulässig.
- Wenn eine VLAN-Filterliste angegeben wird, werden nur die VLANs in der Liste auf Trunk-Ports oder Sprach-VLAN-Zugriffsports überwacht.
- SPAN-Datenverkehr von anderen Porttypen wird durch die VLAN-Filterung nicht beeinflusst. Das bedeutet, dass an anderen Ports alle VLANs zulässig sind.
- Die VLAN-Filterung wirkt sich nur auf den zum SPAN-Zielport weitergeleiteten Datenverkehr aus und nicht auf das Switching des normalen Datenverkehrs.
- Sie können Quell-VLANs und Filter-VLANs nicht innerhalb einer Sitzung kombinieren. Es können Quell-VLANs oder Filter-VLANs vorhanden sein, aber nicht beides gleichzeitig.
Merkmale des Quell-VLAN
VSPAN ist die Überwachung des Netzwerkverkehrs in einem oder mehreren VLANs. Die SPAN- oder RSPAN-Quellschnittstelle in VSPAN ist eine VLAN-ID, und der Datenverkehr wird für dieses VLAN an allen Ports überwacht.
VSPAN hat folgende Merkmale:
- Alle aktiven Ports im Quell-VLAN sind als Quellports enthalten und können in eine oder beide Richtungen überwacht werden.
- An einem bestimmten Port wird nur Datenverkehr im überwachten VLAN an den Zielport gesendet.
- Wenn ein Zielport zu einem Quell-VLAN gehört, wird er aus der Quellliste ausgeschlossen und nicht überwacht.
- Wenn Ports zu den Quell-VLANs hinzugefügt oder daraus entfernt werden, wird der von diesen Ports empfangene Datenverkehr im Quell-VLAN zu den überwachten Quellen hinzugefügt oder daraus entfernt.
- Sie können Filter-VLANs nicht in derselben Sitzung wie VLAN-Quellen verwenden.
- Sie können nur Ethernet-VLANs überwachen.
Merkmale des Zielports
Bei jeder lokalen SPAN-Sitzung oder RSPAN-Zielsitzung muss es einen Zielport (auch als Überwachungsport bezeichnet) geben, der eine Kopie des Datenverkehrs von den Quellports und VLANs empfängt.
Ein Zielport hat folgende Merkmale:
- Ein Zielport muss sich auf demselben Switch wie der Quellport befinden (bei einer lokalen SPAN-Sitzung).
- Ein Zielport kann jeder physische Ethernet-Port sein.
- Ein Zielport kann jeweils nur an einer SPAN-Sitzung teilnehmen. Ein Zielport aus einer SPAN-Sitzung kann kein Zielport für eine zweite SPAN-Sitzung sein.
- Ein Zielport kann kein Quellport sein.
- Ein Zielport kann keine EtherChannel-Gruppe sein.
Anmerkung: Ab Version 12.2(33)SXH der Cisco IOS Software kann die PortChannel-Schnittstelle als Zielport fungieren. Ziel-EtherChannels unterstützen die EtherChannel-Protokolle PAgP (Port Aggregation Control Protocol) und LACP (Link Aggregation Control Protocol) nicht. wird nur der Ein-Modus unterstützt, und die Unterstützung für das EtherChannel-Protokoll ist deaktiviert.
Anmerkung: Weitere Informationen finden Sie unter Lokale SPAN-, RSPAN- und ERSPAN-Ziele.
- Ein Zielport kann ein physischer Port sein, der einer EtherChannel-Gruppe zugewiesen ist, selbst wenn die EtherChannel-Gruppe als SPAN-Quelle angegeben wurde. Der Port wird aus der Gruppe entfernt, während er als SPAN-Zielport konfiguriert ist.
- Der Port überträgt nur Datenverkehr, der für die SPAN-Sitzung erforderlich ist, es sei denn, die Erfassung ist aktiviert. Wenn die Erfassung aktiviert ist, überträgt der Port auch Datenverkehr an Hosts, die am Zielport erfasst wurden.
Anmerkung: Weitere Informationen finden Sie unter Lokale SPAN-, RSPAN- und ERSPAN-Ziele.
- Der Status des Zielports ist als „up/down“ vorgesehen. Die Schnittstelle zeigt den Port in diesem Zustand an, um deutlich zu machen, dass der Port derzeit nicht als Produktions-Port verwendbar ist.
- Wenn die Weiterleitung für eingehenden Datenverkehr für ein Netzwerksicherheitsgerät aktiviert ist. Der Zielport leitet den Datenverkehr auf Layer 2 weiter.
- Ein Zielport nimmt während der aktiven SPAN-Sitzung nicht an Spanning Tree teil.
- Wenn es sich um einen Zielport handelt, nimmt er an keinem der Layer-2-Protokolle (STP, VTP, CDP, DTP, PagP) teil.
- Ein Zielport, der zu einem Quell-VLAN einer beliebigen SPAN-Sitzung gehört, wird aus der Quellliste ausgeschlossen und nicht überwacht.
- Ein Zielport empfängt Kopien des gesendeten und empfangenen Datenverkehrs für alle überwachten Quellports. Wenn ein Zielport überbelegt ist, kann er überlastet werden. Diese Überlastung kann die Datenweiterleitung an einem oder mehreren Quellports beeinträchtigen.
Merkmale des Reflektorports
Der Reflektorport ist der Mechanismus, der Pakete in ein RSPAN-VLAN kopiert. Der Reflektorport leitet nur den Datenverkehr von der RSPAN-Quellsitzung weiter, zu der er gehört. Jedes Gerät, das mit einem als Reflektorport festgelegten Port verbunden ist, verliert die Verbindung, bis die RSPAN-Quellsitzung deaktiviert wird.
Der Reflektorport hat folgende Eigenschaften:
- Er ist ein Port, der auf Loopback festgelegt ist.
- Er kann keine EtherChannel-Gruppe sein, es handelt sich nicht um einen Trunk, und er kann keine Protokollfilterung durchführen.
- Es kann sich um einen physischen Port handeln, der einer EtherChannel-Gruppe zugewiesen ist, selbst wenn die EtherChannel-Gruppe als SPAN-Quelle angegeben ist. Der Port wird aus der Gruppe entfernt, solange er als Reflektorport konfiguriert ist.
- Ein Port, der als Reflektorport verwendet wird, kann weder ein SPAN-Quell- oder Ziel-Port sein, noch kann ein Port ein Reflektorport für mehr als eine Sitzung gleichzeitig sein.
- Er ist für alle VLANs unsichtbar.
- Das native VLAN für Loopback-Datenverkehr an einem Reflektorport ist das RSPAN-VLAN.
- Der Reflektorport führt für nicht getaggten Datenverkehr ein Loopback zurück zum Switch durch. Der Datenverkehr wird dann im RSPAN-VLAN platziert und an alle Trunk-Ports weitergeleitet, die das RSPAN-VLAN übertragen.
- Spanning Tree wird an einem Reflektorport automatisch deaktiviert.
- Ein Reflektorport empfängt Kopien des gesendeten und empfangenen Datenverkehrs für alle überwachten Quellports.
SPAN auf Catalyst Express 500/520
Catalyst Express 500 und Catalyst Express 520 unterstützen nur die SPAN-Funktion. Catalyst Express 500-/520-Ports können nur mit Cisco Network Assistant (CNA) für SPAN konfiguriert werden. Führen Sie diese Schritte aus, um SPAN zu konfigurieren:
- Laden Sie CNA auf den PC herunter, und installieren Sie ihn.
Laden Sie CNA vom Software-Download herunter (nur registrierte Kunden).
- Führen Sie die Schritte aus, die in Getting Started Guide for the Catalyst Express 500 Switches 12.2(25)FY beschrieben sind, um die Switch-Einstellungen für Catalyst Express 500 und 520 anzupassen.
- Melden Sie sich mit CNA beim Switch an, und klicken Sie auf SmartPort.
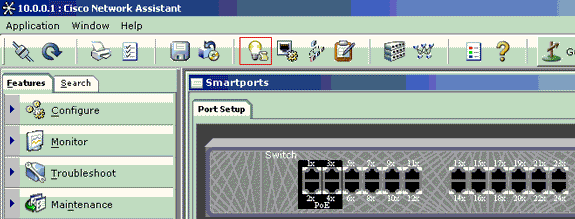
- Klicken Sie auf eine beliebige Schnittstelle, an der Sie den PC anschließen möchten, um die Sniffer-Traces zu erfassen.
- Klicken Sie auf Modify (Ändern).
Ein kleines Popup-Dialogfeld wird angezeigt.
- Wählen Sie die Rolle Diagnostics (Diagnose) für den Port aus.
- Wählen Sie den Quellport und das zu überwachende VLAN aus.
Wenn Sie nichts auswählen, empfängt der Port nur Datenverkehr. Das Eingangs-VLAN ermöglicht es dem PC, der mit dem Diagnoseport verbunden ist, Pakete an das Netzwerk zu senden, das dieses VLAN verwendet.
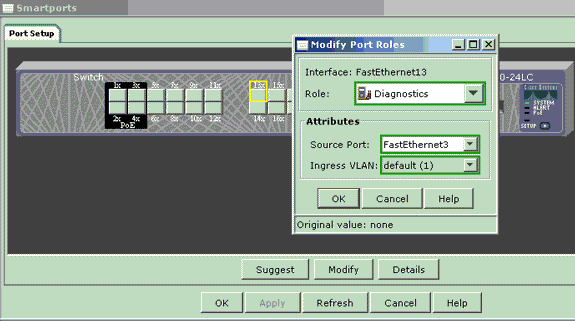
- Klicken Sie auf OK, um das Popup-Feld zu schließen.
- Klicken Sie auf OK und dann auf Apply (Übernehmen), um die Einstellungen zu übernehmen.
- Sie können jede Sniffer-Software verwenden, um den Datenverkehr zu verfolgen, sobald Sie den Diagnoseport eingerichtet haben.
SPAN auf Catalyst 2900XL-/3500XL-Switches
Verfügbare Funktionen und Einschränkungen
Die Port-Überwachungsfunktion von Catalyst 2900XL/3500XL ist nicht sehr umfangreich. Daher ist diese Funktion relativ einfach zu verstehen.
Sie können beliebig viele lokale PSPAN-Sitzungen erstellen. Sie können beispielsweise PSPAN-Sitzungen am Konfigurationsport erstellen, den Sie als SPAN-Zielport ausgewählt haben. Geben Sie in diesem Fall den Schnittstellenbefehl port monitor aus, um die zu überwachenden Quell-Ports aufzulisten. Ein Überwachungsport ist gemäß Terminologie bei Catalyst 2900XL/3500XL ein SPAN-Zielport.
- Die wichtigste Einschränkung ist, dass alle Ports, die sich auf eine bestimmte Sitzung beziehen (sowohl Quelle als auch Ziel), zum selben VLAN gehören müssen.
- Wenn Sie die VLAN-Schnittstelle mit einer IP-Adresse konfigurieren, wird mit dem Befehl port monitor nur der Datenverkehr überwacht, der für diese IP-Adresse bestimmt ist. Außerdem wird damit der Broadcast-Datenverkehr überwacht, der von der VLAN-Schnittstelle empfangen wird. Der Datenverkehr, der im VLAN selbst fließt, wird dagegen nicht erfasst. Wenn Sie im Befehl port monitor keine Schnittstelle angeben, werden alle anderen Ports überwacht, die zu demselben VLAN wie die Schnittstelle gehören.
Diese Liste enthält einige Einschränkungen. Weitere Informationen finden Sie im Befehlsreferenz-Handbuch (Catalyst 2900XL/3500XL).

Anmerkung: ATM-Ports sind die einzigen Ports, die nicht überwacht werden können. Sie können jedoch ATM-Ports überwachen. Die Einschränkungen in dieser Liste gelten für Ports mit Portüberwachungsfunktion.
- Ein Überwachungsport darf sich nicht in einer Fast EtherChannel- oder Gigabit EtherChannel-Portgruppe befinden.
- Ein Überwachungsport kann nicht für die Portsicherheit aktiviert werden.
- Ein Überwachungsport kann kein Multi-VLAN-Port sein.
- Ein Überwachungsport muss demselben VLAN angehören wie der überwachte Port. Änderungen der VLAN-Mitgliedschaft sind auf Überwachungsports und überwachten Ports nicht zulässig.
- Ein Überwachungsport kann kein Port mit dynamischem Zugriff oder Trunk-Port sein. Ein Port mit statischem Zugriff kann jedoch ein VLAN auf einem Trunk-Port, einem Multi-VLAN-Port oder einem Port mit dynamischem Zugriff überwachen. Das überwachte VLAN ist dasjenige, das dem Port mit statischem Zugriff zugeordnet ist.
- Die Portüberwachung funktioniert nicht, wenn sowohl der Überwachungsport als auch der überwachte Port geschützte Ports sind.
Achten Sie darauf, dass ein Port im Überwachungsstatus nicht das Spanning Tree Protocol (STP) ausführt, solange der Port noch zum VLAN der Ports gehört, die er spiegelt. Die Portüberwachung kann Teil einer Schleife sein, wenn Sie sie beispielsweise mit einem Hub oder einer Bridge und einer Schleife zu einem anderen Teil des Netzwerks verbinden. In diesem Fall kann eine katastrophale Situation mit Bridging-Schleife entstehen, da STP dann nicht mehr schützt. Ein Beispiel dafür, wie diese Bedingung eintreten kann, finden Sie im Abschnitt Why Does the SPAN Session Create a Bridging Loop (Warum erstellt die SPAN-Sitzung eine Bridge-Schleife) dieses Dokuments.
Konfigurationsbeispiel
In diesem Beispiel werden zwei parallele SPAN-Sitzungen erstellt.
- Port Fast Ethernet 0/1 (Fa0/1) überwacht den Datenverkehr, den die Ports Fa0/2 und Fa0/5 senden und empfangen. Port Fa0/1 überwacht auch den Datenverkehr von und zur Managementschnittstelle VLAN 1.
- Port Fa0/4 überwacht die Ports Fa0/3 und Fa0/6.
Die Ports Fa0/3, Fa0/4 und Fa0/6 werden alle in VLAN 2 konfiguriert. Andere Ports und die Verwaltungsschnittstelle werden im Standard-VLAN 1 konfiguriert.
Netzwerkdiagramm
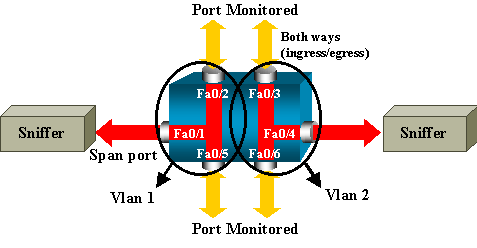
Beispielkonfiguration für Catalyst 2900XL/3500XL
| Beispielkonfiguration für SPAN bei 2900XL/3500XL |
|---|
!--- Output suppressed. |
Erläuterung der Konfigurationsschritte
Um den Port Fa0/1 als Zielport, die Quellports Fa0/2 und Fa0/5 sowie die Managementschnittstelle (VLAN 1) zu konfigurieren, wählen Sie im Konfigurationsmodus die Schnittstelle Fa0/1 aus:
Switch(config)#interface fastethernet 0/1
Geben Sie die Liste der zu überwachenden Ports ein:
Switch(config-if)#port monitor fastethernet 0/2
Switch(config-if)#port monitor fastethernet 0/5
Mit diesem Befehl wird jedes Paket, das diese beiden Ports empfangen oder übertragen, auch an Port Fa0/1 kopiert. Geben Sie eine Variante des Befehls port monitor aus, um die Überwachung für die Verwaltungsschnittstelle zu konfigurieren:
Switch(config-if)#port monitor vlan 1
Anmerkung: Dieser Befehl bedeutet nicht, dass Port Fa0/1 das gesamte VLAN 1 überwacht. Das Schlüsselwort vlan 1 bezieht sich lediglich auf die Verwaltungsschnittstelle des Switches. Dieser Beispielbefehl zeigt, dass die Überwachung eines Ports in einem anderen VLAN unmöglich ist:
Switch(config-if)#port monitor fastethernet 0/3
FastEthernet0/1 and FastEthernet0/3 are in different vlan
Konfigurieren Sie zum Beenden der Konfiguration eine weitere Sitzung. Verwenden Sie dieses Mal Fa0/4 als SPAN-Zielport:
Switch(config-if)#interface fastethernet 0/4
Switch(config-if)#port monitor fastethernet 0/3
Switch(config-if)#port monitor fastethernet 0/6
Switch(config-if)#^Z
Geben Sie den Befehl show running ein, oder verwenden Sie den Befehl show port monitor, um die Konfiguration zu überprüfen:
Switch#show port monitor
 Monitor Port Port Being Monitored
--------------------- ---------------------
FastEthernet0/1 VLAN1
FastEthernet0/1 FastEthernet0/2
FastEthernet0/1 FastEthernet0/5
FastEthernet0/4 FastEthernet0/3
FastEthernet0/4 FastEthernet0/6
Anmerkung: Die Catalyst Switches der Serien 2900XL und 3500XL unterstützen SPAN nicht nur in Rx-Richtung (Rx SPAN oder Ingress SPAN) oder nur in Tx-Richtung (Tx SPAN oder Egress SPAN). Alle SPAN-Ports erfassen Rx- und Tx-Datenverkehr parallel.
SPAN auf Catalyst 2948G-L3 und 4908G-L3
Die Modelle Catalyst 2948G-L3 und Catalyst 4908G-L3 sind Switch-Router mit fester Konfiguration oder Layer-3-Switches. Die SPAN-Funktion auf einem Layer-3-Switch wird als Port-Snooping bezeichnet.
Allerdings wird Port-Snooping auf diesen Switches nicht unterstützt.
SPAN auf Catalyst 8500
Eine sehr einfache SPAN-Funktion ist auf dem Modell Catalyst 8540 unter der Bezeichnung Port-Snooping verfügbar. Weitere Informationen finden Sie in der aktuellen Dokumentation zu Catalyst 8540.
Port-Snooping ermöglicht die transparente Spiegelung des Datenverkehrs von einem oder mehreren Quell-Ports zu einem Ziel-Port.
Führen Sie den Befehl snoop aus, um portbasierte Datenverkehrsspiegelung oder Snooping einzurichten. Geben Sie keine Form dieses Befehls ein, um Snooping zu deaktivieren:
snoop interface source_port direction snoop_direction

no snoop interface source_port
Die Variable source_port bezieht sich auf den überwachten Port. Die Variable snoop_direction gibt die Richtung des Datenverkehrs auf dem Quellport bzw. den überwachten Ports an: empfangen, übertragen oder beides.
8500CSR#configure terminal
8500CSR(config)#interface fastethernet 12/0/15
8500CSR(config-if)#shutdown
8500CSR(config-if)#snoop interface fastethernet 0/0/1 direction both
8500CSR(config-if)#no shutdown
Dieses Beispiel zeigt die Ausgabe des Befehls show snoop:
8500CSR#show snoop
Snoop Test Port Name: FastEthernet1/0/4 (interface status=SNOOPING)
Snoop option:         (configured=enabled)(actual=enabled)
Snoop direction:      (configured=receive)(actual=receive)
Monitored Port Name:
(configured=FastEthernet1/0/3)(actual=FastEthernet1/0/3)
Anmerkung: Dieser Befehl wird auf Ethernet-Ports in einem Catalyst 8540 nicht unterstützt, wenn Sie ein Multiservice ATM Switch Router (MSR)-Image (z. B. 8540m-in-mz) verwenden. Stattdessen müssen Sie ein CSR-Image (Campus Switch Router) wie „8540c-in-mz“ verwenden.
SPAN auf Switches der Catalyst 2900-, 4500-/4000-, 5500-/5000- und 6500-/6000-Serie mit CatOS
Dieser Abschnitt gilt nur für folgende Switches der Cisco Catalyst 2900-Serie:
- Cisco Catalyst 2948G-L2-Switch
- Cisco Catalyst 2948G-GE-TX-Switch
- Cisco Catalyst 2980G-A-Switch
Dieser Abschnitt gilt für Switches der Cisco Catalyst 4000-Serie, einschließlich:
- Switches mit modularem Chassis:
- Cisco Catalyst 4003-Switch
- Cisco Catalyst 4006-Switch
- Switch mit fester Chassis-Konfiguration:
- Cisco Catalyst 4912G-Switch
Lokales SPAN
Nach und nach wurden SPAN-Funktionen zu CatOS hinzugefügt. Eine SPAN-Konfiguration besteht aus einem einzelnen set span-Befehl. Es gibt jetzt eine Vielzahl von Optionen für den Befehl:
switch (enable) set span
Usage: set span disable [dest_mod/dest_port|all]
       set span <src_mod/src_ports...|src_vlans...|sc0>
               <dest_mod/dest_port> [rx|tx|both]
               [inpkts <enable|disable>]
               [learning <enable|disable>]
               [multicast <enable|disable>]
               [filter <vlans...>]
               [create]
Dieses Netzwerkdiagramm stellt die verschiedenen SPAN-Möglichkeiten anhand von Varianten vor:
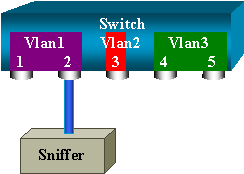
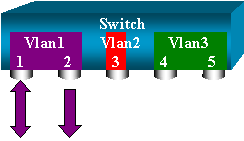
Dieses Diagramm steht für einen Teil einer einzelnen Linecard, die sich in Steckplatz 6 eines Catalyst 6500-/6000-Switchs befindet. In diesem Szenario gilt:
- Die Ports 6/1 und 6/2 gehören zu VLAN 1.
- Port 6/3 gehört zu VLAN 2.
- Die Ports 6/4 und 6/5 gehören zu VLAN 3.
Sie können einen Sniffer mit Port 6/2 verbinden und ihn in mehreren unterschiedlichen Fällen als Überwachungsport verwenden.
PSPAN, VSPAN: Überwachung einiger Ports oder eines gesamten VLANs
Führen Sie die einfachste Form des Befehls set span aus, um einen einzelnen Port zu überwachen. Die Syntax lautet set span source_port destination_port .
Überwachen eines einzelnen Ports mit SPAN
switch (enable) set span 6/1 6/2

Destination : Port 6/2
Admin Source : Port 6/1
Oper Source : Port 6/1
Direction : transmit/receive
Incoming Packets: disabled
Learning : enabled
Multicast : enabled
Filter : -
Status : active
switch (enable) 2000 Sep 05 07:04:14 %SYS-5-SPAN_CFGSTATECHG:local span
session active for destination port 6/2
Bei dieser Konfiguration wird jedes Paket, das von Port 6/1 empfangen oder gesendet wird, auf Port 6/2 kopiert. Eine klare Beschreibung wird angezeigt, wenn Sie die Konfiguration eingeben. Führen Sie den Befehl show span aus, um eine Zusammenfassung der aktuellen SPAN-Konfiguration zu erhalten:
switch (enable) show span
Destination : Port 6/2
Admin Source : Port 6/1
Oper Source : Port 6/1
Direction : transmit/receive
Incoming Packets: disabled
Learning : enabled
Multicast : enabled
Filter : -
Status : active

Total local span sessions: 1
Überwachen mehrerer Ports mit SPAN
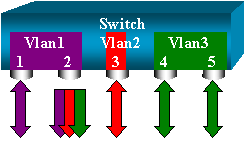
Mit dem Befehl set span source_ports destination_port können Benutzer mehr als einen Quellport angeben. Listen Sie einfach alle Ports auf, für die Sie SPAN implementieren möchten, und trennen Sie die Ports durch Kommas. Mit dem Befehlszeileninterpreter können Sie auch einen Bereich von Ports mit einem Bindestrich angeben.
Dieses Beispiel veranschaulicht die Möglichkeit, mehrere Port anzugeben. In diesem Beispiel wird SPAN an Port 6/1 und mit einem Bereich von drei Ports (6/3 bis 6/5) verwendet:
switch (enable) set span 6/1,6/3-5 6/2

2000 Sep 05 07:17:36 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
       for destination port 6/2
       Destination : Port 6/2
       Admin Source : Port 6/1,6/3-5
       Oper Source : Port 6/1,6/3-5
       Direction : transmit/receive
       Incoming Packets: disabled
       Learning : enabled
       Multicast : enabled
       Filter : -
       Status : active
       switch (enable) 2000 Sep 05 07:17:36 %SYS-5-SPAN_CFGSTATECHG:local span
       session active for destination port 6/2
Überwachen von VLANs mit SPAN
Schließlich können Sie mit dem Befehl set span einen Port konfigurieren, um den lokalen Datenverkehr für ein gesamtes VLAN zu überwachen. Der Befehl lautet set span source_vlan(s) destination_port .
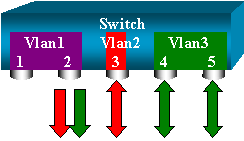
Sie können eine Liste mit einem oder mehreren VLANs anstelle einer Liste von Ports als Quelle verwenden:
switch (enable) set span 2,3 6/2
           2000 Sep 05 07:40:10 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
           for destination port 6/2
           Destination : Port 6/2
           Admin Source : VLAN 2-3
           Oper Source : Port 6/3-5,15/1
           Direction : transmit/receive
           Incoming Packets: disabled
           Learning : enabled
           Multicast : enabled
           Filter : -
           Status : active
           switch (enable) 2000 Sep 05 07:40:10 %SYS-5-SPAN_CFGSTATECHG:local span
           session active for destination port 6/2
Mit dieser Konfiguration wird jedes Paket, das VLAN 2 oder 3 erreicht oder verlässt, auf Port 6/2 dupliziert.
Eingangs-/Ausgangs-SPAN
Im Beispiel aus dem Abschnitt Überwachen von VLANs mit SPAN wird der Datenverkehr überwacht, der die angegebenen Ports erreicht und verlässt.
Die Richtung: Dies wird im Übertragungs-/Empfangsfeld angezeigt. Bei den Switches der Catalyst 4500-/4000-, 5500-/5000- und 6500-/6000-Serie besteht die Möglichkeit, nur ausgehenden oder nur eingehenden Datenverkehr an einem bestimmten Port zu erfassen.
Fügen Sie das Schlüsselwort rx (receive, Empfang) oder tx (transmit, Übertragung) am Ende des Befehls hinzu. Der Standardwert ist both (beide, d. h. tx und rx).
set span source_port destination_port [rx | tx | both]
In diesem Beispiel wird in der Sitzung der gesamte eingehende Datenverkehr für VLAN 1 und 3 erfasst und der Datenverkehr auf Port 6/2 gespiegelt:
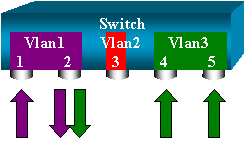
switch (enable) set span 1,3 6/2 rx
          2000 Sep 05 08:09:06 %SYS-5-SPAN_CFGSTATECHG:local span session
          inactive for destination port 6/2
          Destination : Port 6/2
          Admin Source : VLAN 1,3
          Oper Source : Port 1/1,6/1,6/4-5,15/1
          Direction : receive
          Incoming Packets: disabled
          Learning : enabled
          Multicast : enabled
          Filter : -
          Status : active
          switch (enable) 2000 Sep 05 08:09:06 %SYS-5-SPAN_CFGSTATECHG:local span
          session active for destination port 6/2
Implementieren von SPAN auf einem Trunk
Trunks sind ein Sonderfall bei einem Switch, da es sich um Ports handelt, die mehrere VLANs umfassen. Wenn ein Trunk als Quellport ausgewählt wird, wird der Datenverkehr für alle VLANs an diesem Trunk überwacht.
Überwachen einer Untermenge der VLANs, die zu einem Trunk gehören
In diesem Diagramm ist Port 6/5 jetzt ein Trunk, der alle VLANs überträgt. Stellen Sie sich vor, Sie möchten SPAN für den Datenverkehr im VLAN 2 für die Ports 6/4 und 6/5 verwenden. Führen Sie einfach den folgenden Befehl aus:
switch (enable) set span 6/4-5 6/2
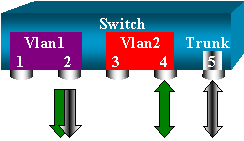
In diesem Fall ist der am SPAN-Port empfangene Datenverkehr eine Mischung aus dem gewünschten Datenverkehr und allen VLANs, die Trunk 6/5 umfasst.
Beispielsweise kann auf dem Zielport nicht unterschieden werden, ob ein Paket von Port 6/4 in VLAN 2 oder Port 6/5 in VLAN 1 stammt. Eine weitere Möglichkeit besteht darin, SPAN auf dem gesamten VLAN 2 zu verwenden:
switch (enable) set span 2 6/2
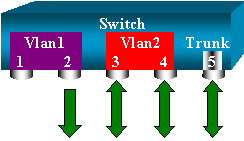
Mit dieser Konfiguration überwachen Sie zumindest nur den zu VLAN 2 gehörenden Datenverkehr vom Trunk. Das Problem ist, dass Sie jetzt auch unerwünschten Datenverkehr von Port 6/3 empfangen.
CatOS enthält ein weiteres Schlüsselwort, mit dem Sie einige zu überwachende VLANs aus einem Trunk auswählen können:
switch (enable) set span 6/4-5 6/2 filter 2
      2000 Sep 06 02:31:51 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
       for destination port 6/2
      Destination : Port 6/2
      Admin Source : Port 6/4-5
      Oper Source : Port 6/4-5
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : 2
      Status : active
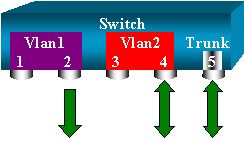
Mit diesem Befehl wird das Ziel erreicht, da Sie VLAN 2 auf allen überwachten Trunks auswählen. Bei dieser Filteroption können Sie mehrere VLANs angeben.
Trunking auf dem Zielport
Wenn Sie Quell-Ports haben, die zu mehreren verschiedenen VLANs gehören, oder wenn Sie SPAN auf mehreren VLANs an einem Trunk-Port verwenden, möchten Sie identifizieren, zu welchem VLAN ein Paket gehört, das Sie auf dem Ziel-SPAN-Port empfangen. Diese Identifizierung ist möglich, wenn Sie Trunking auf dem Zielport aktivieren, bevor Sie den Port für SPAN konfigurieren. Auf diese Weise werden alle Pakete, die an den Sniffer weitergeleitet werden, auch mit ihren jeweiligen VLAN-IDs markiert.
switch (enable) set span disable 6/2
      This command can disable your span session.
      Do you want to continue (y/n) [n]?y
      Disabled Port 6/2 to monitor transmit/receive traffic of Port 6/4-5
      2000 Sep 06 02:52:22 %SYS-5-SPAN_CFGSTATECHG:local span session
      inactive for destination port 6/2
      switch (enable) set trunk 6/2 nonegotiate isl

      Port(s) 6/2 trunk mode set to nonegotiate.
      Port(s) 6/2 trunk type set to isl.
      switch (enable) 2000 Sep 06 02:52:33 %DTP-5-TRUNKPORTON:Port 6/2 has become
        isl trunk
      switch (enable) set span 6/4-5 6/2
      Destination : Port 6/2
      Admin Source : Port 6/4-5
      Oper Source : Port 6/4-5
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      2000 Sep 06 02:53:23 %SYS-5-SPAN_CFGSTATECHG:local span session active for
      destination port 6/2
Erstellen mehrerer paralleler Sitzungen
Bisher wurde nur eine einzige SPAN-Sitzung erstellt. Jedes Mal, wenn Sie einen neuen set span-Befehl ausführen, wird die vorherige Konfiguration ungültig. CatOS kann jetzt mehrere Sitzungen gleichzeitig ausführen, sodass verschiedene Zielports gleichzeitig vorhanden sein können. Geben Sie den Befehl set span source destination create ein, um eine zusätzliche SPAN-Sitzung hinzuzufügen. In dieser Sitzung werden Port 6/1 bis 6/2 und gleichzeitig VLAN 3 an Port 6/3 überwacht:
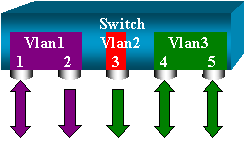
switch (enable) set span 6/1 6/2
      2000 Sep 05 08:49:04 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/2
      Destination : Port 6/2
      Admin Source : Port 6/1
      Oper Source : Port 6/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      switch (enable) 2000 Sep 05 08:49:05 %SYS-5-SPAN_CFGSTATECHG:local span
      session active for destination port 6/2
      switch (enable) set span 3 6/3 create
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      switch (enable) 2000 Sep 05 08:55:38 %SYS-5-SPAN_CFGSTATECHG:local span
      session active for destination port 6/3
Führen Sie nun den Befehl show span aus, um festzustellen, ob zwei Sitzungen gleichzeitig stattfinden:
switch (enable) show span
      Destination : Port 6/2
      Admin Source : Port 6/1
      Oper Source : Port 6/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      ------------------------------------------------------------------------
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      Total local span sessions: 2
Zusätzliche Sitzungen werden erstellt. Sie benötigen eine Möglichkeit, einige Sitzungen zu löschen. Der Befehl lautet:
set span disable {all | destination_port}
Da es nur einen Zielport pro Sitzung geben kann, identifiziert der Zielport eine Sitzung. Löschen Sie die erste Sitzung, die erstellt wird. Es handelt sich um die Sitzung mit Port 6/2 als Ziel:
switch (enable) set span disable 6/2
      This command can disable your span session.
      Do you want to continue (y/n) [n]?y
      Disabled Port 6/2 to monitor transmit/receive traffic of Port 6/1
      2000 Sep 05 09:04:33 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/2
Sie können jetzt überprüfen, ob nur noch eine Sitzung vorhanden ist:
switch (enable) show span
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active

    Total local span sessions: 1
Geben Sie diesen Befehl ein, um alle aktuellen Sitzungen in einem Schritt zu deaktivieren:
switch (enable) set span disable all
  This command can disable all span session(s).
      Do you want to continue (y/n) [n]?y
      Disabled all local span sessions
      2000 Sep 05 09:07:07 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/3

    switch (enable) show span
      No span session configured
Andere SPAN-Optionen
Die Syntax für den Befehl set span lautet:
switch (enable) set span
Usage: set span disable [dest_mod/dest_port|all]
      set span <src_mod/src_ports...|src_vlans...|sc0>
               <dest_mod/dest_port> [rx|tx|both]
               [inpkts <enable|disable>]
               [learning <enable|disable>]
               [multicast <enable|disable>]
               [filter <vlans...>]
               [create]
In diesem Abschnitt werden die in diesem Dokument behandelten Optionen kurz vorgestellt:
- sc0 - Sie geben das sc0-Schlüsselwort in einer SPAN-Konfiguration an, wenn Sie den Datenverkehr zur Verwaltungsschnittstelle sc0 überwachen müssen. Diese Funktion steht für Catalyst 5500/5000 und 6500/6000 Switches mit der Codeversion CatOS 5.1 oder höher zur Verfügung.
- inpkts enable/disable - Diese Option ist extrem wichtig. Wie in diesem Dokument erwähnt, gehört ein Port, den Sie als SPAN-Ziel konfigurieren, weiterhin zu seinem ursprünglichen VLAN. Pakete, die an einem Zielport empfangen werden, gelangen dann in das VLAN, als ob dieser Port ein normaler Zugriffsport wäre. Dieses Verhalten kann erwünscht sein. Wenn Sie einen PC als Sniffer verwenden, soll dieser PC vollständig mit dem VLAN verbunden sein. Dennoch kann die Verbindung gefährlich sein, wenn Sie den Zielport mit anderen Netzwerkgeräten verbinden, sodass eine Schleife im Netzwerk entsteht. Der SPAN-Zielport führt STP nicht aus, und es kann zu einer gefährlichen Bridging-Loop-Situation kommen. Im Abschnitt "Warum erstellt die SPAN-Sitzung eine Bridging-Schleife" dieses Dokuments erfahren Sie, wie diese Situation auftreten kann. Die Standardeinstellung für diese Option ist „disable“ (Deaktivieren), was bedeutet, dass der SPAN-Zielport Pakete verwirft, die der Port empfängt. Dieses Verwerfen schützt den Port vor Bridging-Schleifen. Diese Option ist in CatOS 4.2 verfügbar.
- learning enable/disable - Mit dieser Option können Sie das Lernen auf dem Zielport deaktivieren. Standardmäßig ist die Erfassung aktiviert, und der Zielport erfasst MAC-Adressen aus eingehenden Paketen, die der Port empfängt. Diese Funktion ist in CatOS 5.2 auf Catalyst 4500/4000 und 5500/5000 sowie in CatOS 5.3 auf Catalyst 6500/6000 vorhanden.
- Multicast enable/disable - Wie der Name schon sagt, können Sie mit dieser Option die Überwachung von Multicast-Paketen aktivieren oder deaktivieren. Die Standardeinstellung ist „enable“ (Aktivieren). Diese Funktion ist auf Catalyst 5500/5000 und 6500/6000 mit CatOS 5.1 und höher verfügbar.
- Spanning Port 15/1: Auf dem Catalyst 6500/6000 können Sie Port 15/1 (oder 16/1) als SPAN-Quelle verwenden. Der Port kann den Datenverkehr überwachen, der an die Multilayer Switch Feature Card (MSFC) weitergeleitet wird. Der Port erfasst Datenverkehr, der per Software geroutet oder zur MSFC geleitet wird.
Remote-SPAN
Übersicht zu RSPAN
Mit RSPAN können Sie Quellports überwachen, die über ein Switch-Netzwerk verteilt sind, d. h. nicht nur lokal auf einem Switch mit SPAN. Diese Funktion ist in CatOS 5.3 auf den Switches der Catalyst 6500-/6000-Serie vorhanden und wird auf den Switches der Catalyst 4500-/4000-Serie ab CatOS 6.3 hinzugefügt.
Die Funktionsweise ist dieselbe wie bei einer normalen SPAN-Sitzung. Der von SPAN überwachte Datenverkehr wird nicht direkt auf den Zielport kopiert, sondern per Flooding in ein spezielles RSPAN-VLAN übertragen. Der Zielport kann sich dann an einer beliebigen Stelle in diesem RSPAN-VLAN befinden. Es kann sogar mehrere Zielports geben.
Dieses Diagramm veranschaulicht die Struktur einer RSPAN-Sitzung:
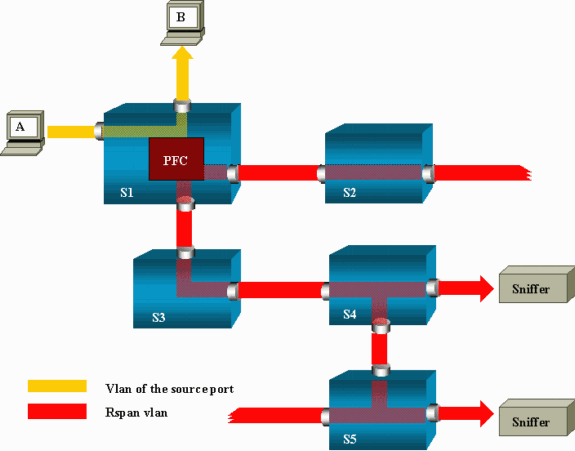
In diesem Beispiel konfigurieren Sie RSPAN, um den von Host A gesendeten Datenverkehr zu überwachen. Wenn A einen Frame generiert, der für B bestimmt ist, wird das Paket von einer anwendungsspezifischen integrierten Schaltung (ASIC) der Catalyst 6500/6000 Policy Feature Card (PFC) in ein vordefiniertes RSPAN-VLAN kopiert. Von dort aus wird das Paket per Flooding an alle anderen Ports übertragen, die zum RSPAN-VLAN gehören. Alle hier dargestellten Links zwischen Switches sind Trunks, eine Voraussetzung für RSPAN. Die einzigen Zugriffsports sind Zielports, mit denen die Sniffer verbunden sind (hier an S4 und S5).
Einige Anmerkungen zu diesem Design:
- S1 wird als Quell-Switch bezeichnet. Pakete gelangen nur über Switches, die als RSPAN-Quelle konfiguriert sind, in das RSPAN-VLAN. Derzeit kann ein Switch nur bei einer RSPAN-Sitzung die Quelle sein. Das bedeutet, dass ein Quell-Switch jeweils nur ein RSPAN-VLAN speisen kann.
- S2 und S3 sind zwischengeschaltete Switches. Sie sind keine RSPAN-Quellen und haben keine Zielports. Ein Switch kann für beliebig viele RSPAN-Sitzungen zwischengeschaltet sein.
- S4 und S5 sind Ziel-Switches. Einige ihrer Ports sind als Ziel für eine RSPAN-Sitzung konfiguriert. Derzeit kann ein Catalyst 6500/6000 bis zu 24 RSPAN-Zielports für eine oder mehrere verschiedene Sitzungen haben. Es ist zu erkennen, dass S4 sowohl ein Ziel- als auch ein zwischengeschalteter Switch ist.
- Sie können sehen, dass RSPAN-Pakete per Flooding in das RSPAN-VLAN übertragen werden. Selbst Switches, die sich nicht auf dem Pfad zu einem Zielport befinden, beispielsweise S2, empfangen den Datenverkehr für das RSPAN-VLAN. Es kann nützlich sein, dieses VLAN in solchen S1-S2-Links zu bereinigen.
- Um das Flooding zu erreichen, wird das Lernen im RSPAN-VLAN deaktiviert.
- Zur Vermeidung von Schleifen wurde STP im RSPAN-VLAN beibehalten. Daher kann RSPAN keine Bridge-Protokoll-Dateneinheiten (BPDUs) überwachen.
Konfigurationsbeispiel für RSPAN
Die Informationen in diesem Abschnitt veranschaulichen die Einrichtung dieser verschiedenen Elemente mit einem sehr einfachen RSPAN-Design. S1 und S2 sind zwei Switches der Catalyst 6500-/6000-Serie. Um einige S1-Ports oder VLANs von S2 aus zu überwachen, müssen Sie ein dediziertes RSPAN-VLAN einrichten. Die übrigen Befehle haben eine ähnliche Syntax wie diejenigen, die Sie in einer typischen SPAN-Sitzung verwenden.
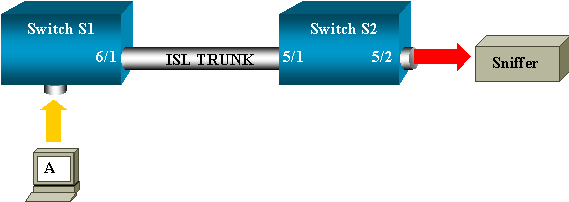
Einrichtung des ISL-Trunks zwischen den beiden Switches S1 und S2
Platzieren Sie zunächst dieselbe VTP-Domäne (VLAN Trunk Protocol) auf jedem Switch, und konfigurieren Sie eine Seite als wünschenswertes Trunking. Die VTP-Aushandlung erledigt den Rest. Führen Sie folgenden Befehl auf S1 aus:
S1> (enable) set vtp domain cisco
      VTP domain cisco modified
Führen Sie diese Befehle auf S2 aus:
S2> (enable) set vtp domain cisco
      VTP domain cisco modified
      S2> (enable) set trunk 5/1 desirable
      Port(s) 5/1 trunk mode set to desirable.
      S2> (enable) 2000 Sep 12 04:32:44 %PAGP-5-PORTFROMSTP:Port 5/1 left bridge
       port 5/1
      2000 Sep 12 04:32:47 %DTP-5-TRUNKPORTON:Port 5/1 has become isl trunk
Erstellung des RSPAN-VLAN
Eine RSPAN-Sitzung erfordert ein bestimmtes RSPAN-VLAN. Sie müssen dieses VLAN erstellen. Es ist nicht möglich, ein vorhandenes VLAN in ein RSPAN-VLAN zu konvertieren. In diesem Beispiel wird VLAN 100 verwendet:
S2> (enable) set vlan 100 rspan
      Vlan 100 configuration successful
Führen Sie diesen Befehl auf einem Switch aus, der als VTP-Server konfiguriert ist Die Informationen über das RSPAN-VLAN 100 werden automatisch in der gesamten VTP-Domäne weitergegeben.
Konfiguration von Port 5/2 von S2 als RSPAN-Zielport
S2> (enable) set rspan destination 5/2 100
      Rspan Type : Destination
      Destination : Port 5/2
      Rspan Vlan : 100
      Admin Source : -
      Oper Source : -
      Direction : -
      Incoming Packets: disabled
      Learning : enabled
      Multicast : -
      Filter : -
      Status : active
      2000 Sep 12 04:34:47 %SYS-5-SPAN_CFGSTATECHG:remote span destination session
      active for destination port 5/2
Konfiguration eines RSPAN-Quellports auf S1
In diesem Beispiel wird eingehender Datenverkehr überwacht, der über Port 6/2 auf S1 eingeht. Führen Sie folgenden Befehl aus,
S1> (enable) set rspan source 6/2 100 rx
      Rspan Type : Source
      Destination : -
      Rspan Vlan : 100
      Admin Source : Port 6/2
      Oper Source : Port 6/2
      Direction : receive
      Incoming Packets: -
      Learning : -
      Multicast : enabled
      Filter : -
      Status : active
      S1> (enable) 2000 Sep 12 05:40:37 %SYS-5-SPAN_CFGSTATECHG:remote span
       source session active for remote span vlan 100
Alle eingehenden Pakete an Port 6/2 werden jetzt per Flooding in das RSPAN-VLAN 100 übertragen und erreichen den Zielport, der auf S1 über den Trunk konfiguriert ist.
Überprüfen der Konfiguration
Der Befehl show rspan liefert eine Zusammenfassung der aktuellen RSPAN-Konfiguration auf dem Switch. Auch hier kann es immer nur eine Quell-RSPAN-Sitzung geben.
S1> (enable) show rspan
    Rspan Type : Source
    Destination : -
    Rspan Vlan : 100
    Admin Source : Port 6/2
    Oper Source : Port 6/2
    Direction : receive
    Incoming Packets: -
    Learning : -
    Multicast : enabled
    Filter : -
    Status : active
    Total remote span sessions: 1
Andere mögliche Konfigurationen mit dem Befehl „set rspan“
Sie verwenden mehrere Befehlszeilen, um die Quelle und das Ziel mit RSPAN zu konfigurieren. Abgesehen von diesem Unterschied verhalten sich SPAN und RSPAN gleich. Sie können RSPAN sogar lokal auf einem einzelnen Switch verwenden, wenn Sie mehrere SPAN-Zielports haben möchten.
Funktionsübersicht und Einschränkungen
Diese Tabelle bietet einen Überblick über die verschiedenen eingeführten Funktionen. Außerdem wird die CatOS-Mindestversion aufgeführt, die erforderlich ist, um die Funktion auf der angegebenen Plattform auszuführen:
| Funktion | Catalyst 4500/4000 | Catalyst 5500/5000 | Catalyst 6500/6000 |
|---|---|---|---|
| Option inpkts enable/disable | 4.4 | 4.2 | 5.1 |
| Mehrere Sitzungen, Ports in verschiedenen VLANs | 5.1 | 5.1 | 5.1 |
| Option sc0 | — | 5.1 | 5.1 |
| Option multicast enable/disable | — | 5.1 | 5.1 |
| Option learning enable/disable | 5.2 | 5.2 | 5.3 |
| RSPAN | 6.3 | — | 5.3 |
Diese Tabelle bietet einen kurzen Überblick über die aktuellen Einschränkungen für die Anzahl der möglichen SPAN-Sitzungen:
| Funktion | Switches der Catalyst 4500-/4000-Serie | Switches der Catalyst 5500-/5000-Serie | Switches der Catalyst 6500-/6000-Serie |
|---|---|---|---|
| Rx- oder beide SPAN-Sitzungen | 5 | 1 | 2 |
| Tx-SPAN-Sitzungen | 5 | 4 | 4 |
| Mini Protocol Analyzer-Sitzungen | Nicht unterstützt | Nicht unterstützt | 1 |
| Rx-, Tx- oder beide RSPAN-Quellsitzungen | 5 | Nicht unterstützt | Eine Supervisor Engine 720 unterstützt zwei RSPAN-Quellsitzungen. |
| RSPAN-Ziel | 5 | Nicht unterstützt | 24 |
| Sitzungen insgesamt | 5 | 5 | 30 |
Weitere Einschränkungen und Konfigurationsrichtlinien finden Sie in diesen Dokumenten:
- Konfigurieren von SPAN und RSPAN (Catalyst 4500/4000)
- Konfigurieren von SPAN und RSPAN(Catalyst 6500/6000)
SPAN auf Switches der Catalyst 2940-, 2950-, 2955-, 2960-, 2970-, 3550-, 3560-, 3560-E-, 3750- und 3750-E-Serie
Dies sind Richtlinien für die Konfiguration der SPAN-Funktion auf Switches der Catalyst 2940-, 2950-, 2955-, 2960-, 2970-, 3550-, 3560-, 3560-E-, 3750- und 3750-E-Serie:
- Auf den Catalyst 2950-Switches kann jeweils nur eine SPAN-Sitzung aktiv sein, und es können nur Quellports überwacht werden. Diese Switches können keine VLANs überwachen.
- Die Switches der Catalyst 2950- und 3550-Serie können bei Cisco IOS-Softwareversion 12.1(13)EA1 und höher Datenverkehr auf einem SPAN-Zielport weiterleiten.
- Die Switches der Catalyst 3550-, 3560- und 3750-Serie können bis zu zwei SPAN-Sitzungen gleichzeitig unterstützen und Quellports sowie VLANs überwachen.
- Bei den Switches der Catalyst 2970-, 3560- und 3750-Serie muss kein Reflektorport konfiguriert werden, wenn Sie eine RSPAN-Sitzung konfigurieren.
- Die Switches der Catalyst 3750-Serie unterstützen die Sitzungskonfiguration mit der Verwendung von Quell- und Zielports, die sich auf einem beliebigen Mitglied des Switch-Stacks befinden.
- Pro SPAN-Sitzung ist nur ein Zielport zulässig, und ein Port kann nicht der Zielport für mehrere SPAN-Sitzungen gleichzeitig sein. Daher ist es nicht möglich, für zwei SPAN-Sitzungen denselben Zielport zu verwenden.
Die Konfigurationsbefehle für die SPAN-Funktion sind bei Catalyst 2950 und Catalyst 3550 ähnlich. Catalyst 2950 kann die VLANs jedoch nicht überwachen. Sie können SPAN wie in diesem Beispiel konfigurieren:
C2950#configure terminal
C2950(config)#
C2950(config)#monitor session 1 source interface fastethernet 0/2

!--- This configures interface Fast Ethernet 0/2 as source port.

C2950(config)#monitor session 1 destination interface fastethernet 0/3

!--- This configures interface Fast Ethernet 0/3 as destination port.

C2950(config)#

C2950#show monitor session 1
Session 1---------
Source Ports:
    RX Only:       None
    TX Only:       None
    Both:          Fa0/2
Destination Ports: Fa0/3
C2950#
Sie können auch einen Port als Ziel für lokales SPAN und RSPAN für denselben VLAN-Datenverkehr konfigurieren. Um den Datenverkehr für ein bestimmtes VLAN zu überwachen, das sich auf zwei direkt verbundenen Switches befindet, konfigurieren Sie diese Befehle auf dem Switch, der über den Zielport verfügt. In diesem Beispiel überwachen wir den Datenverkehr von VLAN 5, das über zwei Switches verteilt ist:
c3750(config)#monitor session 1 source vlan < Remote RSPAN VLAN ID >
c3750(config)#monitor session 1 source vlan 5
c3750(config)#monitor session 1 destination interface fastethernet 0/3

!--- This configures interface FastEthernet 0/3 as a destination port.
Verwenden Sie auf dem Remote-Switch diese Konfiguration:
c3750_remote(config)#monitor session 1 source vlan 5

!--- Specifies VLAN 5 as the VLAN to be monitored.

c3750_remote(config)#monitor session 1 destination remote vlan  <Remote vlan id>
Im vorherigen Beispiel wurde ein Port als Zielport für lokales SPAN und RSPAN konfiguriert, um den Datenverkehr für ein VLAN zu überwachen, das sich über zwei Switches verteilt.
| Funktion | Catalyst 2950/3550 |
|---|---|
| Eingang (inpkts) – Option zum Aktivieren/Deaktivieren (enable/disable) | Cisco IOS-Softwareversion 12.1(12c)EA1 |
| RSPAN | Cisco IOS-Softwareversion 12.1(12c)EA1 |
| Funktion | Catalyst 29401, 2950, 2955, 2960, 2970, 3550, 3560, 3750 |
|---|---|
| Rx- oder beide SPAN-Sitzungen | 2 |
| Tx-SPAN-Sitzungen | 2 |
| Rx-, Tx- oder beide RSPAN-Quellsitzungen | 2 |
| RSPAN-Ziel | 2 |
| Sitzungen insgesamt | 2 |
1 Catalyst 2940-Switches unterstützen nur lokales SPAN. RSPAN wird auf dieser Plattform nicht unterstützt.
SPAN auf Switches der Catalyst 4500-/4000- und 6500-/6000-Serie, auf denen die Cisco IOS-Systemsoftware ausgeführt wird
Die SPAN-Funktion wird auf den Switches der Catalyst 4500-/4000- und 6500-/6000-Serie unterstützt, auf denen die Cisco IOS-Systemsoftware ausgeführt wird. Beide Switch-Plattformen verwenden die gleiche Befehlszeilenschnittstelle (CLI) wie die Konfiguration, die im Abschnitt beschrieben wird. Die zugehörige Konfiguration finden Sie in diesen Dokumenten:
- Konfigurieren von SPAN und RSPAN(Catalyst 6500/6000)
- Konfigurieren von SPAN und RSPAN (Catalyst 4500/4000)
Konfigurationsbeispiel
Sie können das SPAN wie in diesem Beispiel konfigurieren:
4507R#configure terminal
Enter configuration commands, one per line. End with CNTL/Z.

4507R(config)#monitor session 1 source interface fastethernet 4/2

!--- This configures interface Fast Ethernet 4/2 as source port.

4507R(config)#monitor session 1 destination interface fastethernet 4/3

!--- The configures interface Fast Ethernet 0/3 as destination port.

4507R#show monitor session 1

Session 1---------
Type : Local Session
Source Ports :
Both : Fa4/2
Destination Ports : Fa4/3

4507R#
Funktionsübersicht und Einschränkungen
Diese Tabelle bietet einen Überblick über die verschiedenen eingeführten Funktionen. Außerdem wird die Mindestversion der Cisco IOS-Software aufgeführt, die erforderlich ist, um die Funktion auf der angegebenen Plattform auszuführen:
| Funktion | Catalyst 4500/4000 (Cisco IOS-Software) | Catalyst 6500/6000 (Cisco IOS-Software) |
|---|---|---|
| Eingang (inpkts) – Option zum Aktivieren/Deaktivieren (enable/disable) | Cisco IOS-Softwareversion 12.1(19)EW | Derzeit nicht unterstützt1 |
| RSPAN | Cisco IOS-Softwareversion 12.1(20)EW | Cisco IOS-Softwareversion 12.1(13)E |
1 Die Funktion ist derzeit nicht verfügbar, und die Verfügbarkeit dieser Funktionen wird in der Regel nicht vor der Veröffentlichung bekannt gegeben.
Diese Tabelle bietet einen kurzen Überblick über die aktuellen Einschränkungen für die Anzahl der möglichen SPAN- und RSPAN-Sitzungen:
| Funktion | Catalyst 4500/4000 (Cisco IOS-Software) |
|---|---|
| Rx- oder beide SPAN-Sitzungen | 2 |
| Tx-SPAN-Sitzungen | 4 |
| Rx-, Tx- oder beide RSPAN-Quellsitzungen | 2 (Rx, Tx oder beide) und bis zu 4 nur für Tx |
| RSPAN-Ziel | 2 |
| Sitzungen insgesamt | 6 |
Weitere Informationen finden Sie bei den Hinweisen zu den lokalen SPAN-, RSPAN- und ERSPAN-Sitzungslimits für Catalyst 6500-/6000-Switches mit Cisco IOS-Software.
Bei der Catalyst 6500-Serie ist zu beachten, dass Ausgangs-SPAN auf dem Supervisor erfolgt. Dadurch kann der gesamte für Ausgangs-SPAN relevante Datenverkehr über die Fabric zum Supervisor und dann zum SPAN-Zielport gesendet werden, was erhebliche Systemressourcen beanspruchen und den Benutzerdatenverkehr beeinflussen kann. Eingangs-SPAN kann auf Eingangsmodulen ausgeführt werden, sodass die SPAN-Leistung die Summe aller teilnehmenden Replikations-Engines ist. Die Leistung der SPAN-Funktion hängt von der Paketgröße und dem Typ der in der Replikations-Engine verfügbaren ASIC ab.
Bei Versionen vor Cisco IOS-Softwareversion 12.2(33)SXH kann eine Port-Channel-Schnittstelle, ein EtherChannel, kein SPAN-Ziel sein. Bei Cisco IOS-Softwareversion 12.2(33)SXH und höher kann ein EtherChannel ein SPAN-Ziel sein. Ziel-EtherChannels unterstützen die EtherChannel-Protokolle PAgP (Port Aggregation Control Protocol) und LACP (Link Aggregation Control Protocol) nicht. wird nur der Ein-Modus unterstützt, und die Unterstützung für das EtherChannel-Protokoll ist deaktiviert.
Weitere Einschränkungen und Konfigurationsrichtlinien finden Sie in diesen Dokumenten:
- Konfigurieren von SPAN und RSPAN (Catalyst 4500/4000)
- Konfigurieren von lokalem SPAN, Remote-SPAN (RSPAN) und Encapsulated RSPAN (Catalyst 6500/6000)
Leistungsbezogene Auswirkungen von SPAN auf den verschiedenen Catalyst-Plattformen
Catalyst 2900XL-/3500XL-Serie
Architekturübersicht
Dies ist eine sehr vereinfachte Ansicht der internen Architektur der 2900XL-/3500XL-Switches:
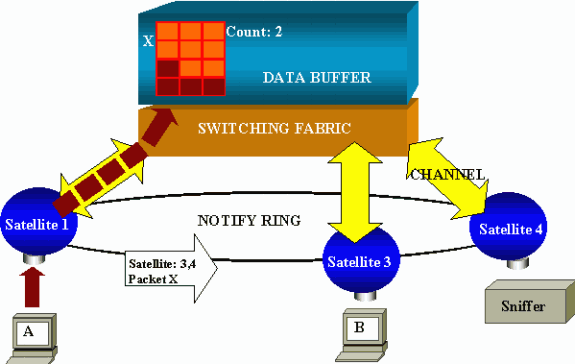
Die Ports des Switchs sind mit Satelliten verbunden, die über radiale Kanäle mit einer Switching-Fabric kommunizieren. Daneben sind alle Satelliten über einen Hochgeschwindigkeits-Benachrichtigungsring miteinander verbunden, der für die Signalisierung des Datenverkehrs bestimmt ist.
Wenn ein Satellit ein Paket von einem Port empfängt, wird das Paket in Zellen aufgeteilt und über einen oder mehrere Kanäle an die Switching-Fabric gesendet. Das Paket wird dann im gemeinsamen Arbeitsspeicher gespeichert. Jeder Satellit kennt die Zielports. In dem Diagramm in diesem Abschnitt weiß Satellit 1, dass das Paket X von den Satelliten 3 und 4 empfangen werden soll. Satellit 1 sendet über den Benachrichtigungsring eine Nachricht an die anderen Satelliten. Anschließend können die Satelliten 3 und 4 beginnen, die Zellen über ihre Radialkanäle aus dem gemeinsamen Arbeitsspeicher abzurufen, und können das Paket schließlich weiterleiten. Da der Quellsatellit das Ziel kennt, überträgt dieser Satellit auch einen Index, der angibt, wie oft dieses Paket von den anderen Satelliten heruntergeladen wird. Jedes Mal, wenn ein Satellit das Paket aus dem gemeinsamen Arbeitsspeicher abruft, wird dieser Index dekrementiert. Wenn der Index den Wert 0 erreicht, kann der gemeinsame Arbeitsspeicher freigegeben werden.
Leistungsbezogene Auswirkungen
Um einige Ports mit SPAN zu überwachen, muss ein Paket eine zusätzliche Zeit lang aus dem Datenpuffer in einen Satelliten kopiert werden. Die Auswirkungen auf die High-Speed-Switching-Fabric sind vernachlässigbar.
Der Überwachungsport empfängt Kopien des übertragenen und empfangenen Datenverkehrs für alle überwachten Ports. In dieser Architektur wird ein Paket, das für mehrere Ziele bestimmt ist, im Arbeitsspeicher gespeichert, bis alle Kopien weitergeleitet wurden. Wenn der Überwachungsport über einen längeren Zeitraum zu 50 % überbelegt ist, wird der Port wahrscheinlich überlastet und behält einen Teil des gemeinsamen Arbeitsspeichers ein. Es besteht die Möglichkeit, dass einer oder mehrere der überwachten Ports ebenfalls langsamer werden.
Catalyst 4500-/4000-Serie
Architekturübersicht
Catalyst 4500/4000 basiert auf einer Switching-Fabric mit gemeinsamem Arbeitsspeicher. Dieses Diagramm bietet einen allgemeinen Überblick über den Weg eines Pakets durch den Switch. Die tatsächliche Implementierung ist jedoch viel komplexer:
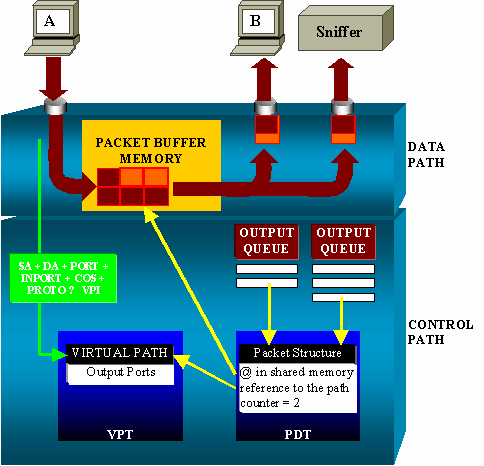
Auf einem Catalyst 4500-/4000-Switch können Sie den Datenpfad erkennen. Der Datenpfad entspricht der tatsächlichen Übertragung von Daten innerhalb des Switchs vom Kontrollpfad aus betrachtet, auf dem alle Entscheidungen getroffen werden.
Wenn ein Paket den Switch erreicht, wird ein Puffer aus dem Paketpuffer-Arbeitsspeicher (gemeinsamer Arbeitsspeicher) zugewiesen.
Eine Paketstruktur, die auf diesen Puffer verweist, wird in der Paketbeschreibungstabelle (Packet Descriptor Table, PDT) initialisiert.
Während die Daten in den gemeinsamen Arbeitsspeicher kopiert werden, bestimmt der Kontrollpfad, wohin das Paket weitergeleitet werden soll. Für diese Bestimmung wird ein Hashwert aus den folgenden Informationen berechnet:
- Quelladresse des Pakets
- Zieladresse
- VLAN
- Protokolltyp
- Eingabeport
- Class of Service (CoS) (entweder IEEE 802.1p-Tag oder Standardwert für den Port)
Dieser Wert wird verwendet, um den virtuellen Pfadindex (Virtual Path Index, VPI) einer Pfadstruktur in der virtuellen Pfadtabelle (Virtual Path Table, VPT) zu ermitteln. Der virtuelle Pfadeintrag in der VPT enthält mehrere Felder, die sich auf diesen bestimmten Datenfluss beziehen. Die Felder enthalten die Zielports. Die Paketstruktur in der PDT wird dann mit einem Verweis auf den virtuellen Pfad und den Zähler aktualisiert.
Im Beispiel in diesem Abschnitt soll das Paket an zwei verschiedene Ports übertragen werden, sodass der Zähler auf 2 initialisiert wird. Schließlich wird die Paketstruktur der Ausgabewarteschlange der beiden Zielports hinzugefügt. Von dort werden die Daten aus dem gemeinsamen Arbeitsspeicher in den Ausgabepuffer des Ports kopiert, und der Paketstrukturzähler wird dekrementiert. Wenn er den Wert 0 erreicht, wird der gemeinsame Arbeitsspeicher freigegeben.
Leistungsbezogene Auswirkungen
Bei Verwendung der SPAN-Funktion muss ein Paket an zwei verschiedene Ports gesendet werden, wie im Beispiel im Abschnitt Architekturübersicht dargestellt. Das Senden des Pakets an zwei Ports ist kein Problem, da die Switching-Fabric blockierungsfrei ist.
Wenn der SPAN-Zielport überlastet ist, werden Pakete in der Ausgabewarteschlange verworfen und ordnungsgemäß aus dem gemeinsamen Arbeitsspeicher gelöst. Der Betrieb des Switches wird dadurch nicht beeinträchtigt.
Catalyst 5500-/5000- und 6500-/6000-Serie
Architekturübersicht
Auf den Switches der Catalyst 5500-/5000- und 6500-/6000-Serie wird ein an einem Port empfangenes Paket auf dem internen Switching-Bus übertragen. Jede Linecard auf dem Switch beginnt, dieses Paket in internen Puffern zu speichern.
Gleichzeitig empfängt die EARL (Encoder Address Recognition Logic) den Header des Pakets und berechnet einen Ergebnisindex. EARL sendet den Ergebnisindex über den Ergebnisbus an alle Linecards. Die Kenntnis dieses Indexes ermöglicht es der Linecard, individuell zu entscheiden, ob sie das Paket leeren oder übertragen kann, wenn die Linecard das Paket in ihren Puffern empfängt.
Leistungsbezogene Auswirkungen
Ob ein oder mehrere Ports das Paket übertragen, spielt für den Switch-Betrieb keine Rolle. Daher hat die SPAN-Funktion bei dieser Architektur keinen Einfluss auf die Leistung.
Häufig gestellte Fragen und gängige Probleme
Verbindungsprobleme aufgrund einer falschen SPAN-Konfiguration
Verbindungsprobleme aufgrund von SPAN-Fehlkonfigurationen treten häufig bei CatOS-Versionen vor 5.1 auf. Bei diesen Versionen ist nur eine SPAN-Sitzung möglich.
Die Sitzung bleibt in der Konfiguration erhalten, auch wenn Sie SPAN deaktivieren. Wenn ein Benutzer den Befehl set span enable ausführt, wird die gespeicherte SPAN-Sitzung reaktiviert. Die Aktion erfolgt häufig aufgrund eines Tippfehlers, beispielsweise wenn der Benutzer STP aktivieren möchte. Wenn der Zielport zum Weiterleiten von Benutzerdatenverkehr verwendet wird, können schwerwiegende Verbindungsprobleme auftreten.
SPAN-Zielport aktiv/inaktiv
Wenn Ports per SPAN überwacht werden, wird der Portstatus als „up/down“ angezeigt. Wenn Sie eine SPAN-Sitzung zur Überwachung des Ports konfigurieren, wird bei der Zielschnittstelle absichtlich der Status „down (monitoring)“ (Inaktiv (Überwachung)) angezeigt. Die Schnittstelle zeigt den Port in diesem Zustand an, um deutlich zu machen, dass der Port derzeit nicht als Produktions-Port verwendbar ist. Es ist normal, dass der Port den Status „up/down (monitoring)“ hat.
Warum entsteht durch die SPAN-Sitzung eine Bridging-Schleife
Eine Bridging-Schleife entsteht normalerweise, wenn der Administrator versucht, die RSPAN-Funktion nachzuahmen. Außerdem kann ein Konfigurationsfehler das Problem verursachen. Beispielszenario
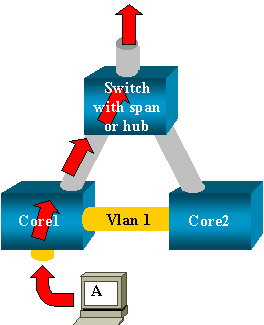
Es gibt zwei Core-Switches, die durch einen Trunk miteinander verbunden sind. In diesem Fall sind mit jedem Switch mehrere Server, Clients oder andere Bridges verbunden. Der Administrator möchte VLAN 1 überwachen, das auf mehreren Bridges mit SPAN angezeigt wird.
Der Administrator erstellt eine SPAN-Sitzung, die das gesamte VLAN 1 auf jedem Core-Switch überwacht. Um diese beiden Sitzungen zusammenzuführen, verbindet er den Zielport mit demselben Hub (oder demselben Switch unter Verwendung einer anderen SPAN-Sitzung).
Der Administrator erreicht das Ziel. Jedes einzelne Paket, das ein Core-Switch in VLAN 1 empfängt, wird auf dem SPAN-Port dupliziert und nach oben zum Hub weitergeleitet. Ein Sniffer erfasst schließlich den Datenverkehr.
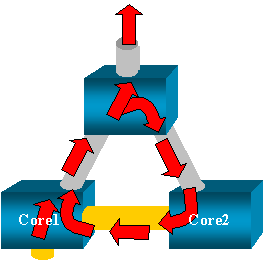
Das einzige Problem ist, dass der Datenverkehr auch über den Ziel-SPAN-Port wieder in Core 2 injiziert wird. Die erneute Einspeisung des Datenverkehrs in Core 2 erzeugt eine Bridging-Schleife in VLAN 1. Denken Sie daran, dass ein Ziel-SPAN-Port STP nicht ausführt und eine solche Schleife nicht verhindern kann.
Hat SPAN Auswirkungen auf die Leistung?
In den folgenden Abschnitten dieses Dokuments finden Sie Informationen zu den Auswirkungen auf die Leistung bei den angegebenen Catalyst-Plattformen:
- Catalyst 2900XL-/3500XL-Serie
- Catalyst 4500-/4000-Serie
- Catalyst 5500-/5000- und 6500-/6000-Serie
Kann SPAN auf einem EtherChannel-Port konfiguriert werden?
Ein EtherChannel wird nicht gebildet, wenn einer der Ports im Bündel ein SPAN-Zielport ist. Wenn Sie versuchen, SPAN in dieser Situation zu konfigurieren, erhalten Sie vom Switch folgende Rückmeldung:
Channel port cannot be a Monitor Destination Port
Failed to configure span feature
Sie können einen Port in einem EtherChannel-Bündel als SPAN-Quellport verwenden.
Können mehrere SPAN-Sitzungen gleichzeitig ausgeführt werden?
Auf den Switches der Catalyst 2900XL-/3500XL-Serie ist die Anzahl der auf dem Switch verfügbaren Zielports die einzige Grenze für die Anzahl der SPAN-Sitzungen.
Auf den Switches der Catalyst 2950-Serie kann jeweils nur ein Überwachungsport zugewiesen werden. Wenn Sie einen anderen Port als Überwachungsport auswählen, wird der vorherige Überwachungsport deaktiviert, und der neu ausgewählte Port wird zum Überwachungsport.
Auf den Switches der Catalyst 4500-/4000-, 5500-/5000- und 6500-/6000-Serie mit CatOS 5.1 und höher sind mehrere SPAN-Sitzungen gleichzeitig möglich.
Weitere Informationen finden Sie in diesem Dokument in den Abschnitten Erstellen mehrerer paralleler Sitzungen und Funktionsübersicht und Einschränkungen.
Fehler „% Local Session Limit Has Been Exceeded“ (Grenzwert für lokale Sitzungen überschritten)
Diese Nachricht wird angezeigt, wenn die zulässige SPAN-Sitzung den Grenzwert für die Supervisor Engine überschreitet:
% Local Session limit has been exceeded
Bei Supervisor Engines gilt eine Beschränkung für SPAN-Sitzungen. Weitere Informationen finden Sie im Abschnitt mit den Hinweisen zu den lokalen SPAN-, RSPAN- und ERSPAN-Sitzungslimits unter Konfigurieren von lokalem SPAN, RSPAN und ERSPAN.
Eine SPAN-Sitzung auf dem VPN-Servicemodul kann nicht gelöscht werden – Fehler „% Session [Sitzungsnummer:] Used by Service Module“ (% Sitzung [Sitzungsnummer:] vom Servicemodul verwendet)
Bei diesem Problem wird das VPN-Modul (Virtual Private Network) in das Chassis eingesetzt, in das bereits ein Switch-Fabric-Modul eingesetzt wurde.
Die Cisco IOS Software erstellt automatisch eine SPAN-Sitzung für das VPN-Servicemodul, um den Multicast-Datenverkehr zu verarbeiten.
Geben Sie den folgenden Befehl ein, um die von der Software für das VPN-Servicemodul erstellte SPAN-Sitzung zu löschen:
Switch(config)#no monitor session session_number service-module
Warum können beschädigte Pakete nicht mit SPAN erfasst werden?
Mit SPAN können Sie aufgrund der generellen Funktionsweise von Switches keine beschädigten Pakete erfassen. Wenn ein Paket einen Switch durchläuft, treten diese Ereignisse auf:
- Das Paket erreicht den Eingangsport.
- Das Paket wird in mindestens einem Puffer gespeichert.
- Das Paket wird schließlich am Ausgangsport erneut übertragen.
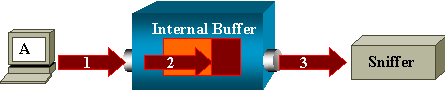
Wenn der Switch ein beschädigtes Paket empfängt, verwirft der Eingangsport das Paket normalerweise. Daher sehen Sie das Paket nicht auf dem Ausgangsport.
Ein Switch ist hinsichtlich der Erfassung von Datenverkehr nicht vollständig transparent. Wenn Sie im Szenario aus diesem Abschnitt ein beschädigtes Paket auf Ihrem Sniffer sehen, wissen Sie, dass die Fehler in Schritt 3 im Ausgangssegment generiert wurden.
Wenn Sie der Meinung sind, dass ein Gerät beschädigte Pakete sendet, können Sie den sendenden Host und das Sniffer-Gerät auf einen Hub stellen. Der Hub führt keine Fehlerprüfungen durch.
Daher verwirft der Hub die Pakete im Gegensatz zum Switch nicht. Auf diese Weise können Sie die Pakete anzeigen.
Fehler: % Sitzung 2 vom Servicemodul verwendet
Wenn ein Firewall-Servicemodul (FWSM) beispielsweise auf CAT6500 installiert und später entfernt wurde, wurde die SPAN-Reflektorfunktion automatisch aktiviert. Die SPAN-Reflektorfunktion beansprucht eine SPAN-Sitzung auf dem Switch.
Wenn Sie dies nicht mehr benötigen, können Sie den Befehl no monitor session service module im Konfigurationsmodus des CAT6500 eingeben und dann sofort die neue gewünschte SPAN-Konfiguration eingeben.
Reflektorport verwirft Pakete
Ein Reflektorport empfängt Kopien des gesendeten und empfangenen Datenverkehrs für alle überwachten Quellports. Wenn ein Reflektorport überbelegt ist, kann es zu einer Überlastung kommen. Dies kann die Datenweiterleitung an einem oder mehreren Quellports beeinträchtigen.
Wenn die Bandbreite des Reflektorports nicht für das Datenverkehrsvolumen der entsprechenden Quellports ausreicht, werden die überschüssigen Pakete verworfen.
Ein 10/100-Port reflektiert mit 100 Mbit/s. Ein Gigabit-Port reflektiert mit 1 Gbit/s.
Die SPAN-Sitzung wird immer mit einem FWSM im Catalyst 6500-Chassis verwendet
Wenn Sie Supervisor Engine 720 mit einem FWSM im Chassis verwenden, auf dem Cisco Native IOS ausgeführt wird, wird standardmäßig eine SPAN-Sitzung verwendet. Wenn Sie mit dem Befehl show monitor nach nicht verwendeten Sitzungen suchen, wird Sitzung 1 verwendet:
Cat6K#show monitor
Session 1
---------
Type : Service Module Session
Wenn sich ein Firewall-Blade im Catalyst 6500-Chassis befindet, wird diese Sitzung automatisch zur Unterstützung der Hardware-Multicast-Replikation eingerichtet, da ein FWSM keine Multicast-Streams replizieren kann.
Wenn Multicast-Streams hinter dem FWSM auf Layer 3 auf mehrere Linecards repliziert werden müssen, kopiert die automatische Sitzung den Datenverkehr über einen Fabric Channel auf den Supervisor.
Wenn eine Multicast-Quelle vorhanden ist, die hinter dem FWSM einen Multicast-Stream generiert, benötigen Sie den SPAN-Reflektor. Wenn Sie die Multicast-Quelle im externen VLAN platzieren, ist der SPAN-Reflektor nicht erforderlich. Der SPAN-Reflektor ist nicht mit Bridging-BPDUs über FWSM kompatibel.
Sie können den SPAN-Reflektor mit dem Befehl no monitor session service module deaktivieren.
Können ein SPAN und eine RSPAN-Sitzung innerhalb desselben Switchs dieselbe ID haben?
Nein, es ist nicht möglich, dieselbe Sitzungs-ID für eine reguläre SPAN-Sitzung und eine RSPAN-Zielsitzung zu verwenden. Jede SPAN- und RSPAN-Sitzung muss eine andere Sitzungs-ID haben.
Kann eine RSPAN-Sitzung verschiedene VTP-Domänen umfassen?
Ja. Eine RSPAN-Sitzung kann sich über verschiedene VTP-Domänen erstrecken. Stellen Sie jedoch sicher, dass das RSPAN-VLAN in den Datenbanken dieser VTP-Domänen vorhanden ist. Achten Sie außerdem darauf, dass kein Layer-3-Gerät im Pfad von der Sitzungsquelle zum Sitzungsziel vorhanden ist.
Kann eine RSPAN-Sitzung WANs oder unterschiedliche Netzwerke umfassen?
Nein. Die RSPAN-Sitzung kann keine Layer-3-Geräte durchqueren, da RSPAN eine LAN-Funktion (Layer 2) ist. Um den Datenverkehr über ein WAN oder verschiedene Netzwerke zu überwachen, verwenden Sie Encapsulated Remote SwitchPort Analyzer (ERSPAN). Die ERSPAN-Funktion unterstützt Quellports, Quell-VLANs und Zielports auf verschiedenen Switches, was die Remote-Überwachung mehrerer Switches in Ihrem Netzwerk ermöglicht.
ERSPAN besteht aus einer ERSPAN-Quellsitzung, Routing-fähigem, mit ERSPAN GRE gekapseltem Datenverkehr und einer ERSPAN-Zielsitzung.
Sie konfigurieren ERSPAN-Quell- und Zielsitzungen auf verschiedenen Switches separat.
Derzeit wird die ERSPAN-Funktion in folgenden Konfigurationen unterstützt:
- Supervisor 720 mit PFC3B oder PFC3BXL mit Cisco IOS-Softwareversion 12.2(18) SXE oder höher
- Supervisor 720 mit PFC3A mit Hardwareversion 3.2 oder höher und mit Cisco IOS-Softwareversion 12.2(18)SXE oder höher
Weitere Informationen zu ERSPAN finden Sie unter Konfigurieren von lokalem SPAN, Remote-SPAN (RSPAN) und Encapsulated RSPAN – Cisco IOS-Softwarekonfigurationsleitfaden für die Catalyst 6500-Serie, 12.2SX.
Können eine RSPAN-Quellsitzung und die Zielsitzung auf demselben Catalyst Switch vorhanden sein?
Nein. RSPAN funktioniert nicht, wenn sich die RSPAN-Quellsitzung und die RSPAN-Zielsitzung auf demselben Switch befinden.
Wenn eine RSPAN-Quellsitzung mit einem bestimmten RSPAN-VLAN konfiguriert ist und eine RSPAN-Zielsitzung für dieses RSPAN-VLAN auf demselben Switch konfiguriert ist, kann der Zielport der RSPAN-Zielsitzung die von der RSPAN-Quellsitzung erfassten Pakete aufgrund von Hardwarebeschränkungen nicht übertragen. Dies wird bei Switches der 4500- und 3750-Serie nicht unterstützt.
Dieses Problem ist in Cisco Bug-ID CSCeg08870 (nur registrierte Kunden) dokumentiert. Beispiel:
monitor session 1 source interface Gi6/44
monitor session 1 destination remote vlan 666
monitor session 2 destination interface Gi6/2
monitor session 2 source remote vlan 666
Die Problemumgehung besteht darin, das normale SPAN zu verwenden.
Mit dem SPAN-Zielport verbundenes Netzwerkanalysetool/Sicherheitsgerät ist nicht erreichbar
Das grundlegende Merkmal eines SPAN-Zielports ist, dass er nur den Datenverkehr überträgt, der für die SPAN-Sitzung erforderlich ist. Wenn es erforderlich ist, das Netzwerkanalysetool/das Sicherheitsgerät über den SPAN-Zielport zu erreichen (IP-Erreichbarkeit), müssen Sie die Weiterleitung für eingehenden Datenverkehr aktivieren.
Wenn der Eingang aktiviert ist, akzeptiert der SPAN-Zielport eingehende Pakete, die potenziell getaggt werden, abhängig vom angegebenen Kapselungsmodus, und behandelt sie beim Switching normal. Wenn Sie einen SPAN-Zielport konfigurieren, können Sie angeben, ob die Eingangsfunktion aktiviert ist und welches VLAN zum Switching bei nicht getaggten Eingangspaketen verwendet werden soll.
Die Angabe eines Eingangs-VLANs ist nicht erforderlich, wenn die ISL-Kapselung konfiguriert ist, da alle ISL-gekapselten Pakete VLAN-Tags aufweisen. Obwohl der Port STP-Weiterleitung nutzt, nimmt er nicht am STP teil. Seien Sie daher vorsichtig, wenn Sie diese Funktion konfigurieren, damit keine Spanning Tree-Schleife im Netzwerk entsteht. Wenn auf einem SPAN-Zielport sowohl Eingangs- als auch Trunk-Kapselung angegeben werden, wird der Port in allen aktiven VLANs weitergeleitet. Die Konfiguration eines nicht vorhandenen VLAN als Eingangs-VLAN ist nicht zulässig.
monitor session session_number destination interface interface [encapsulation {isl | dot1q}] ingress [vlan vlan_IDs]
Dieses Beispiel zeigt, wie Sie einen Zielport mit 802.1q-Kapselung und Eingangspaketen mit Verwendung des nativen VLAN 7 konfigurieren.
Switch(config)#monitor session 1 destination interface fastethernet 5/48
 encapsulation dot1q ingress vlan 7
Bei dieser Konfiguration wird der Datenverkehr von SPAN-Quellen, die mit Sitzung 1 verknüpft sind, aus der Schnittstelle „Fast Ethernet 5/48“ mit 802.1q-Kapselung kopiert.
Eingehender Datenverkehr wird akzeptiert und vermittelt, wobei Pakete ohne Tags zu VLAN 7 klassifiziert werden.
Zugehörige Informationen
- So konfigurieren Sie SPAN und RSPAN auf Cisco Catalyst 4500-Switches, auf denen Cisco IOS-Software ausgeführt wird
- Ein SPAN-Zielport wird als nicht verbunden angezeigt und kommuniziert nicht mit dem Rest des Netzwerks
- Produkt-Support für Switches
- Support für LAN-Switching-Technologie
- Technischer Support und Dokumentation
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
4.0 |
31-Aug-2026
|
Rezertifizierung - Aktualisiert SEO, und Formatierung. |
3.0 |
30-Aug-2024
|
Alternativer Text hinzugefügt.
Aktualisierte Branding-Anforderungen, SEO, Style-Anforderungen, maschinelle Übersetzung und Formatierung. |
2.0 |
11-Jul-2023
|
Rezertifizierung |
1.0 |
29-Nov-2001
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)