Konfigurieren der externen SWA-Authentifizierung mit der ISE als RADIUS-Server
Einleitung
In diesem Dokument werden die Schritte zum Konfigurieren der externen Authentifizierung für Secure Web Access (SWA) mit der Cisco ISE® als RADIUS-Server beschrieben.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Grundlegendes RADIUS-Wissen
- Grundlegende Kenntnisse der Cisco SWA
- Kenntnis der Richtlinien für die Konfiguration der Authentifizierung und Autorisierung auf der Cisco Identity Services Engine® (ISE)
Cisco empfiehlt außerdem Folgendes:
- Kompatible SWA- und ISE-Versionen
- Administrationszugriff für SWA und ISE
Verwendete Komponenten
Die Informationen in diesem Dokument basieren auf folgenden Software-Versionen:
- ISE 3.0.0
- SWA 14.0.2-012
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Hintergrundinformationen
Wenn Sie die externe Authentifizierung für administrative Benutzer Ihres SWAs aktivieren, überprüft das Gerät die Benutzeranmeldeinformationen mit einem LDAP- (Lightweight Directory Access Protocol) oder RADIUS-Server, wie in der Konfiguration für die externe Authentifizierung angegeben.
Netzwerktopologie
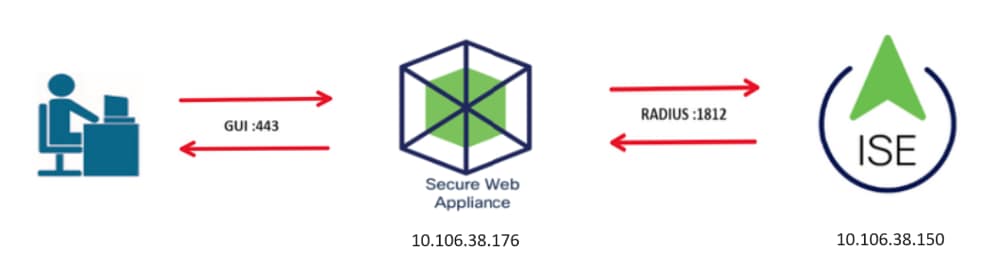 Diagramm der Netzwerktopologie
Administrative Benutzer greifen mit ihren Anmeldeinformationen auf Port 443 auf SWA zu, und SWA verifiziert die Anmeldeinformationen mit dem RADIUS-Server.
Konfigurieren
ISE-Konfiguration
1. Fügen Sie ein neues Netzwerkgerät hinzu, und navigieren Sie zu Administration > Network Resources > Network Devices > +Add.
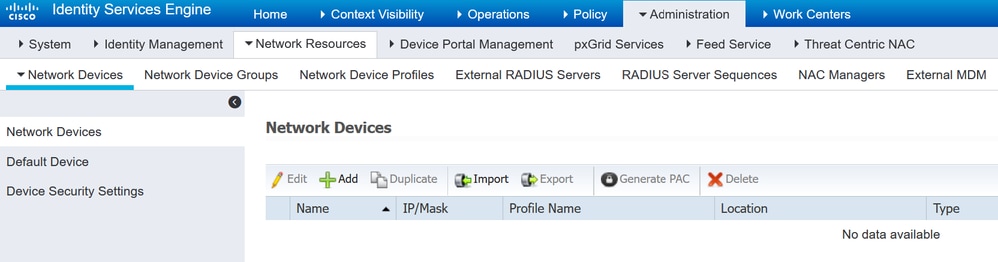 SWA als Netzwerkgerät in der ISE hinzufügen
2. Weisen Sie dem Netzwerkgeräteobjekt einen Namen zu, und fügen Sie die SWA-IP-Adresse ein.
2.1. Aktivieren Sie das Kontrollkästchen RADIUS, und definieren Sie einen gemeinsamen geheimen Schlüssel.

Anmerkung: Derselbe Schlüssel muss später zum Konfigurieren des RADIUS-Servers in SWA verwendet werden.
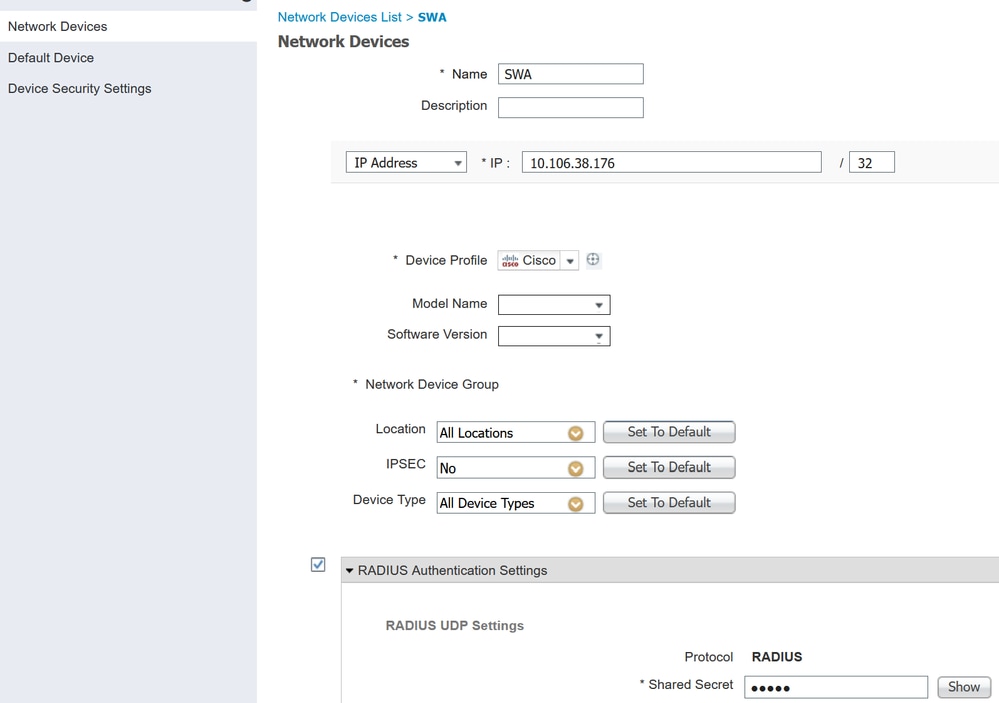 Gemeinsamer SWA-Schlüssel für Netzwerkgerät konfigurieren
2.2. Klicken Sie auf Senden.
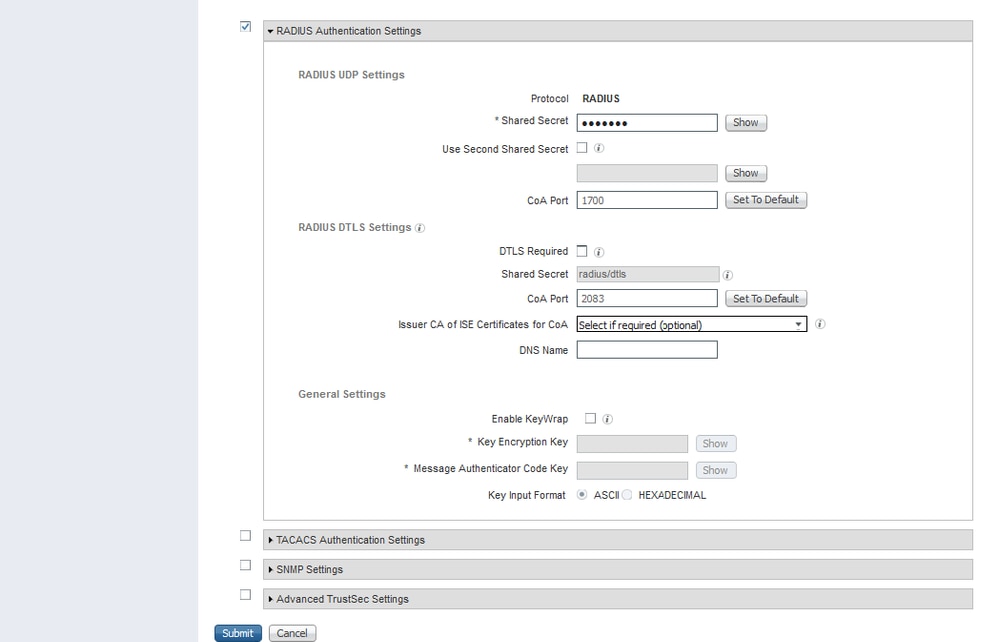 Konfiguration des Netzwerkgeräts senden
3. Erstellen Sie die erforderlichen Benutzeridentitätsgruppen, und navigieren Sie zu Administration > Identity Management > Groups > User Identity Groups > +Add.
Anmerkung: Sie müssen verschiedene Benutzergruppen konfigurieren, um sie an die verschiedenen Benutzertypen anzupassen.
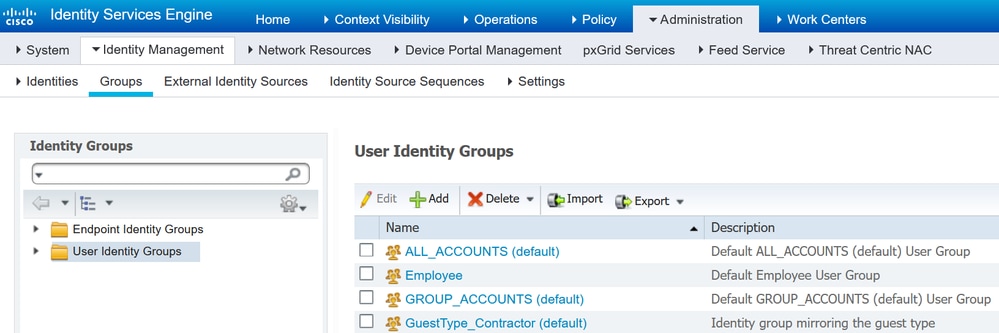 Benutzeridentitätsgruppe hinzufügen
4. Geben Sie den Gruppennamen, die Beschreibung (optional) und den Absender ein. Wiederholen Sie diese Schritte für jede Gruppe. Erstellen Sie in diesem Beispiel eine Gruppe für Administratorbenutzer und eine weitere Gruppe für schreibgeschützte Benutzer.
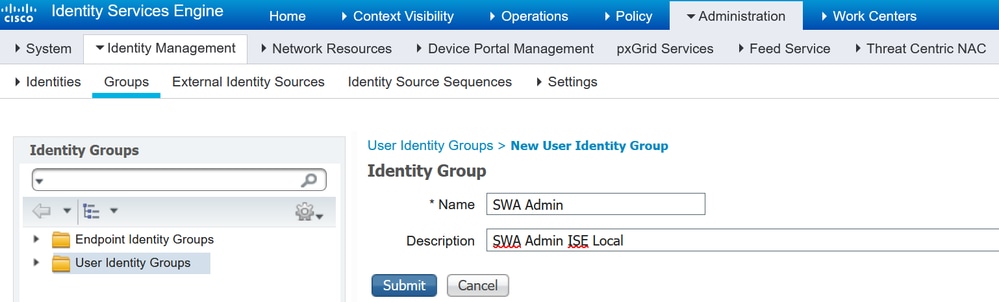 Benutzeridentitätsgruppe hinzufügen
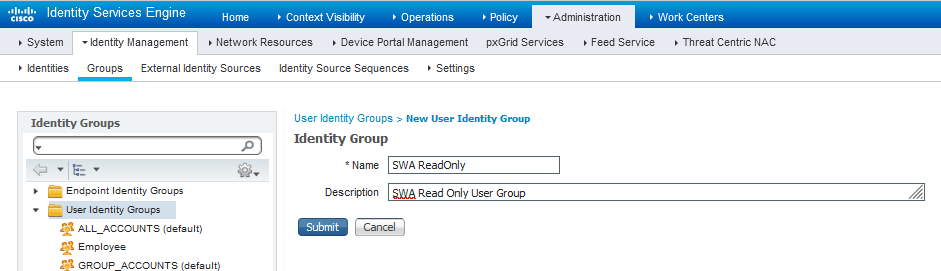 Benutzeridentitätsgruppe für schreibgeschützte SWA-Benutzer hinzufügen
5. Sie müssen Netzwerkzugriffsbenutzer erstellen, die mit dem in SWA konfigurierten Benutzernamen übereinstimmen.
5.1. Erstellen Sie die Netzwerkzugriffsbenutzer, und fügen Sie sie ihrer entsprechenden Gruppe hinzu. Navigieren Sie zu Administration > Identity Management > Identities > +Add.
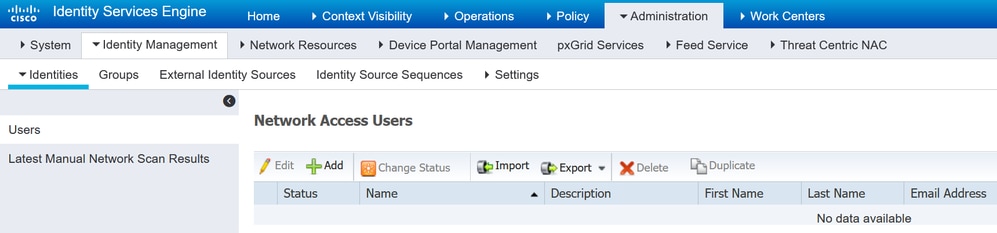 Hinzufügen lokaler Benutzer zur ISE
5.2. Sie müssen Netzwerkzugriffsbenutzer mit Administratorrechten erstellen und einen Namen und ein Kennwort zuweisen.
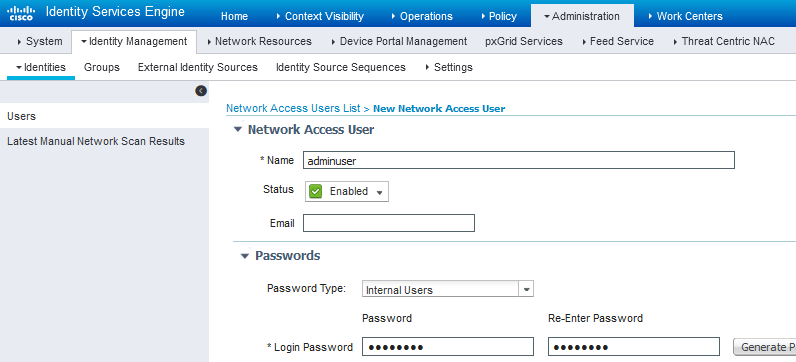 Administrator-Benutzer hinzufügen
5.3. Wählen Sie im Abschnitt "Benutzergruppen" die Option SWA Admin.
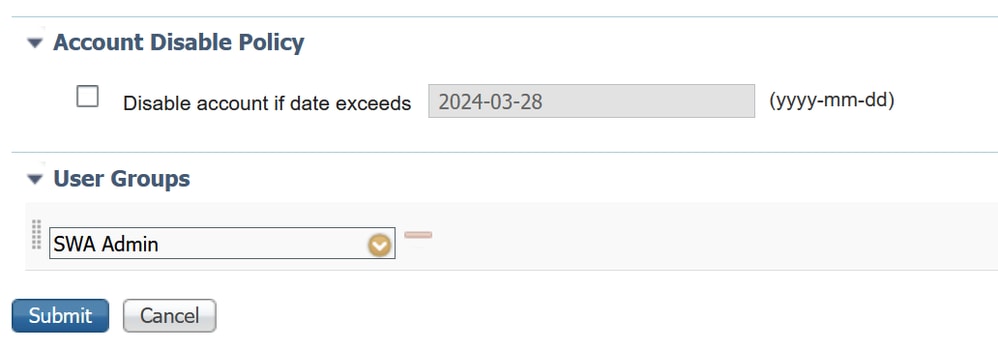 Admin-Gruppe dem Admin-Benutzer zuweisen
5.4. Erstellen Sie einen Benutzer mit Lesezugriff, und weisen Sie ihm einen Namen und ein Kennwort zu.
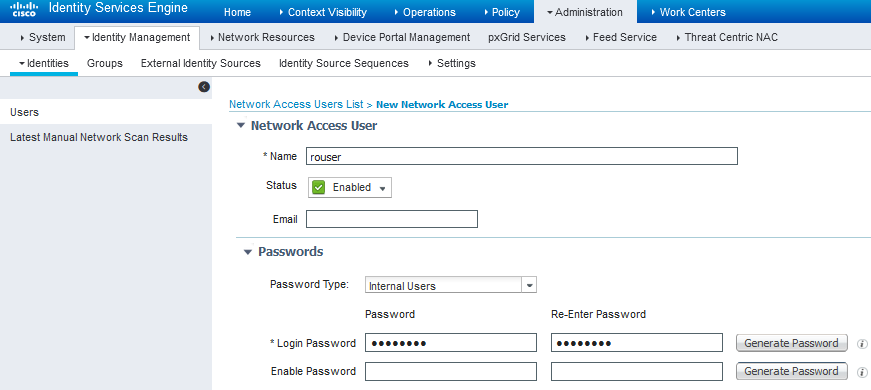 Schreibgeschützten Benutzer hinzufügen
5.5. Wählen Sie im Abschnitt "Benutzergruppen" die Option SWA ReadOnly.
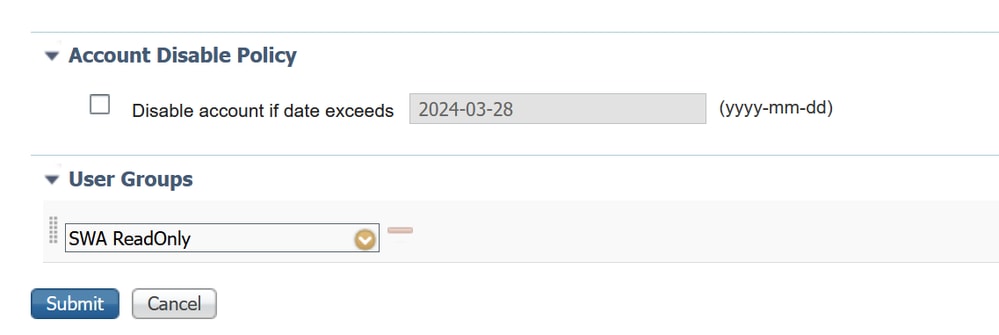 Weisen Sie dem schreibgeschützten Benutzer eine schreibgeschützte Benutzergruppe zu.
6. Erstellen Sie das Autorisierungsprofil für den Administrator-Benutzer.
6.1. Navigieren Sie zu Richtlinie > Richtlinienelemente > Ergebnisse > Autorisierung > Autorisierungsprofile > +Hinzufügen.
6.2. Definieren Sie einen Namen für das Autorisierungsprofil, und stellen Sie sicher, dass der Zugriffstyp auf ACCESS_ACCEPT festgelegt ist.
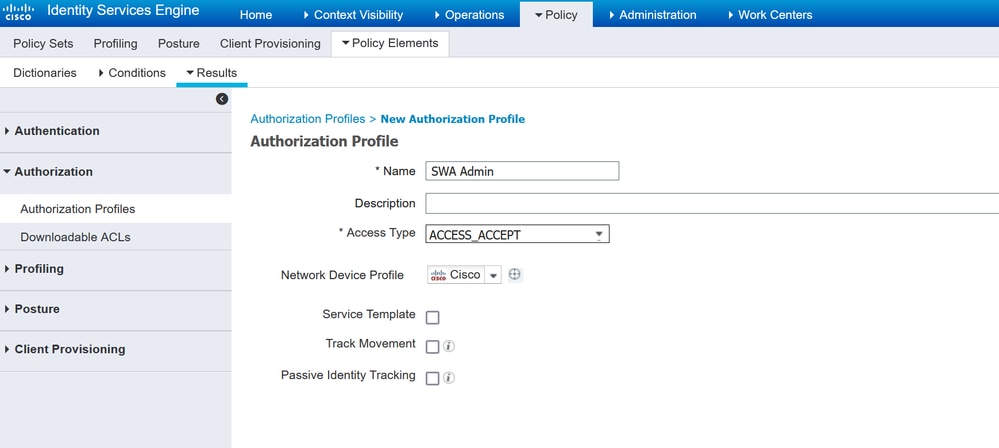 Autorisierungsprofil für Administratorbenutzer hinzufügen
6.3. Navigieren Sie in den erweiterten Attributeinstellungen zu Radius > Class—[25], geben Sie den Wert Administrator ein, und klicken Sie auf Submit (Senden).
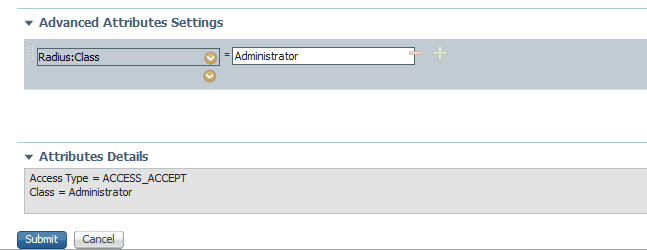 Autorisierungsprofil für Administratorbenutzer hinzufügen
7. Wiederholen Sie Schritt 6, um das Autorisierungsprofil für den schreibgeschützten Benutzer zu erstellen.
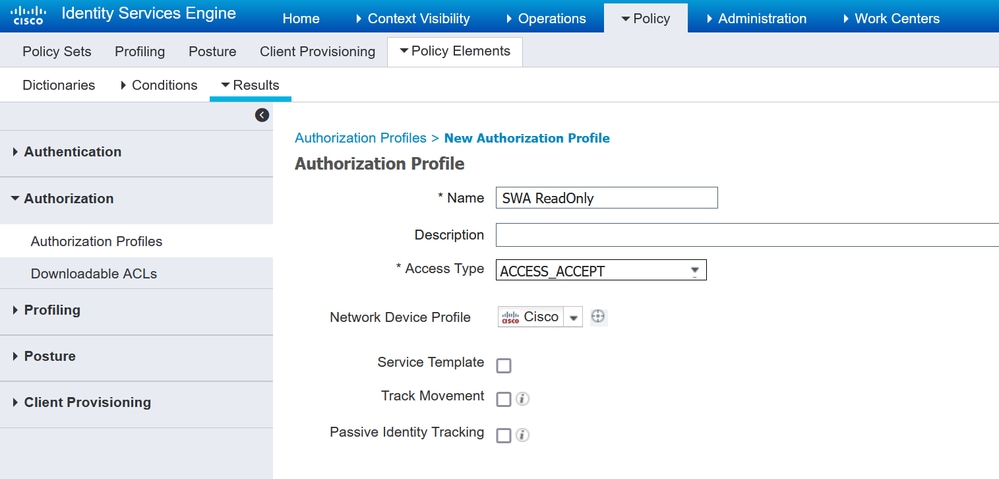 Autorisierungsprofil für schreibgeschützte Benutzer hinzufügen
7.1. Erstellen Sie die Radius:Class mit dem Wert ReadUser anstelle von Administrator.
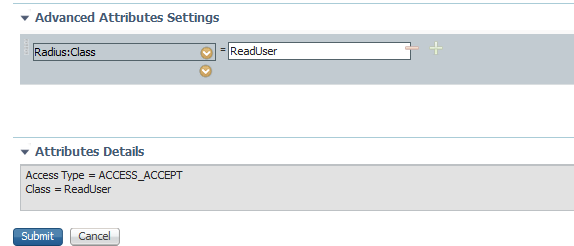 Autorisierungsprofil für schreibgeschützte Benutzer hinzufügen
8. Erstellen Sie Policy Sets, die der SWA-IP-Adresse entsprechen. Dadurch wird der Zugriff auf andere Geräte mit diesen Benutzeranmeldeinformationen verhindert.
8.1. Navigieren Sie zu Policy > Policy Sets und klicken Sie auf das +-Symbol in der linken oberen Ecke.
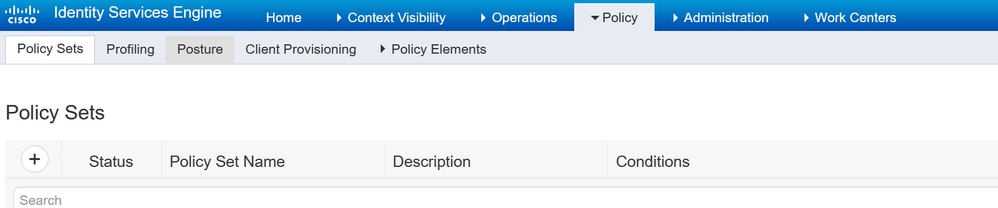 Richtliniensatz in ISE hinzufügen
8.2. Eine neue Zeile wird oben in Ihren Policy Sets platziert.
8.3. Geben Sie einen Namen für die neue Richtlinie ein, und fügen Sie eine Bedingung hinzu, damit das RADIUS NAS-IP-Address-Attribut mit der SWA-IP-Adresse übereinstimmt.
8.4. Klicken Sie auf Verwenden, um die Änderungen beizubehalten und den Editor zu beenden.
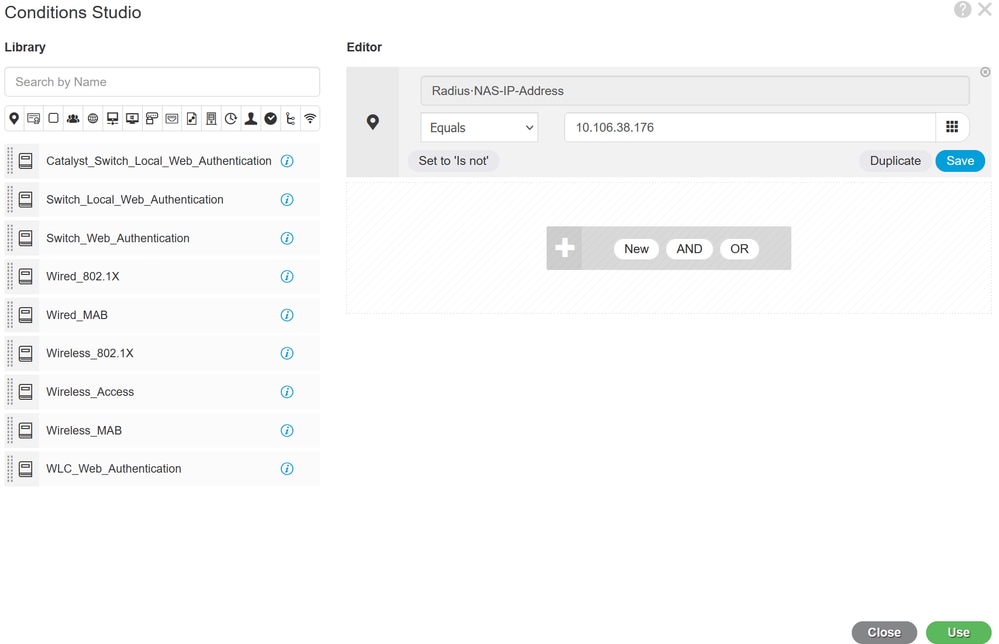 Hinzufügen einer Richtlinie zum Zuordnen eines SWA-Netzwerkgeräts
8.5. Klicken Sie auf Speichern.
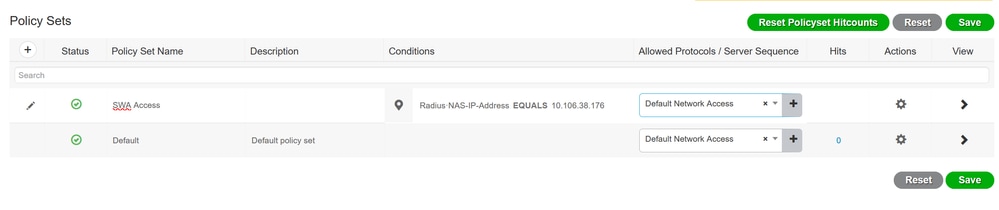 Richtlinie speichern

Tipp: In diesem Artikel ist die Liste der Standardprotokolle für den Netzwerkzugriff zulässig. Sie können eine neue Liste erstellen und diese nach Bedarf eingrenzen.
9. Um die neuen Richtliniensätze anzuzeigen, klicken Sie in der Spalte "Anzeigen" auf das >-Symbol. Erweitern Sie das Menü Autorisierungsrichtlinie, und klicken Sie auf das Symbol +, um eine neue Regel hinzuzufügen, um dem Benutzer mit Administratorrechten Zugriff zu gewähren.
9.1.Geben Sie einen Namen ein.
9.2. Um eine Bedingung zu erstellen, die mit der Admin-Benutzergruppe übereinstimmt, klicken Sie auf das Symbol +.
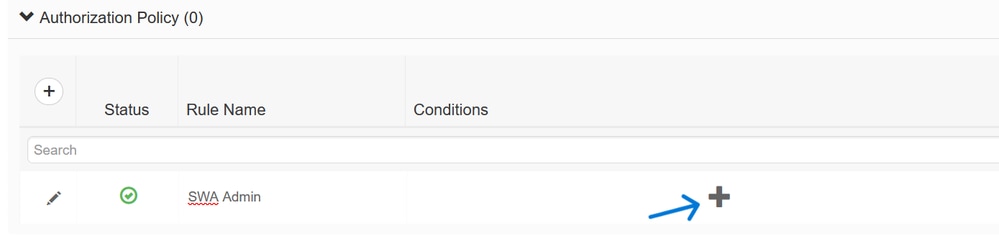 Bedingung für Autorisierungsrichtlinie hinzufügen
9.3. Legen Sie die Bedingungen so fest, dass die Dictionary-Identitätsgruppe mit dem Attributnamen gleich den Benutzeridentitätsgruppen übereinstimmt: SWA-Administrator:
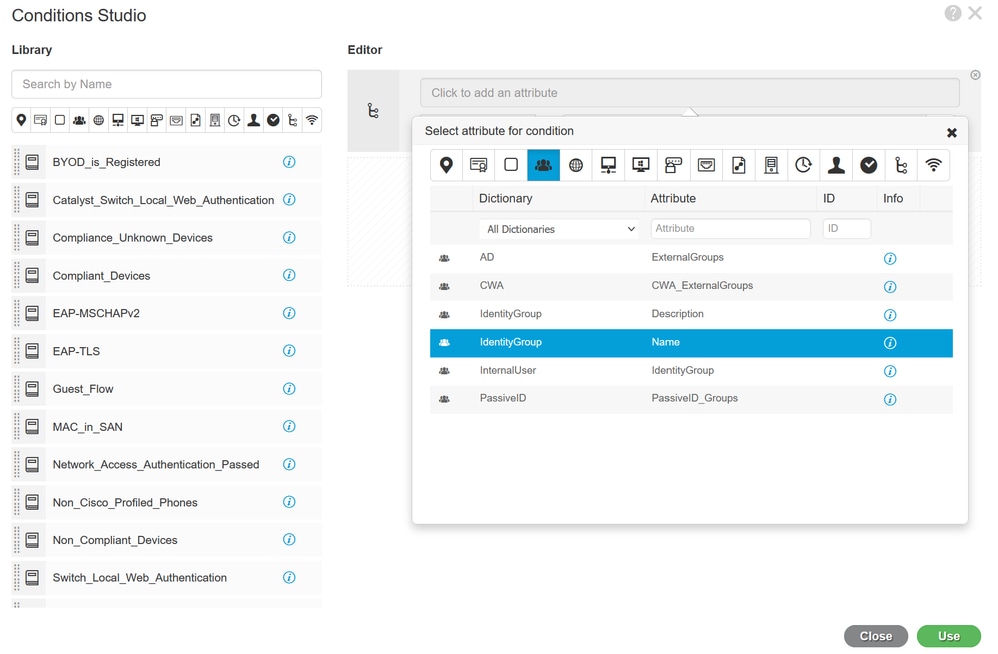 Identitätsgruppe als Bedingung auswählen
9.4. Blättern Sie nach unten, und wählen Sie Benutzeridentitäts-Gruppen: SWA-Administrator:
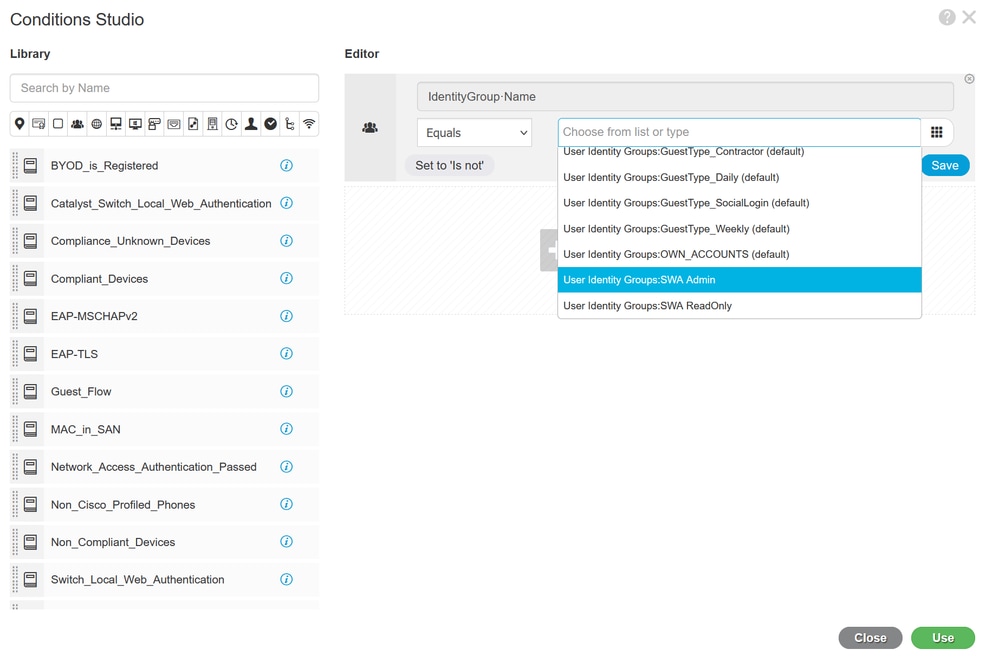 Nach unten scrollen Identitätsgruppenname auswählen
9.5. Klicken Sie auf Verwenden.
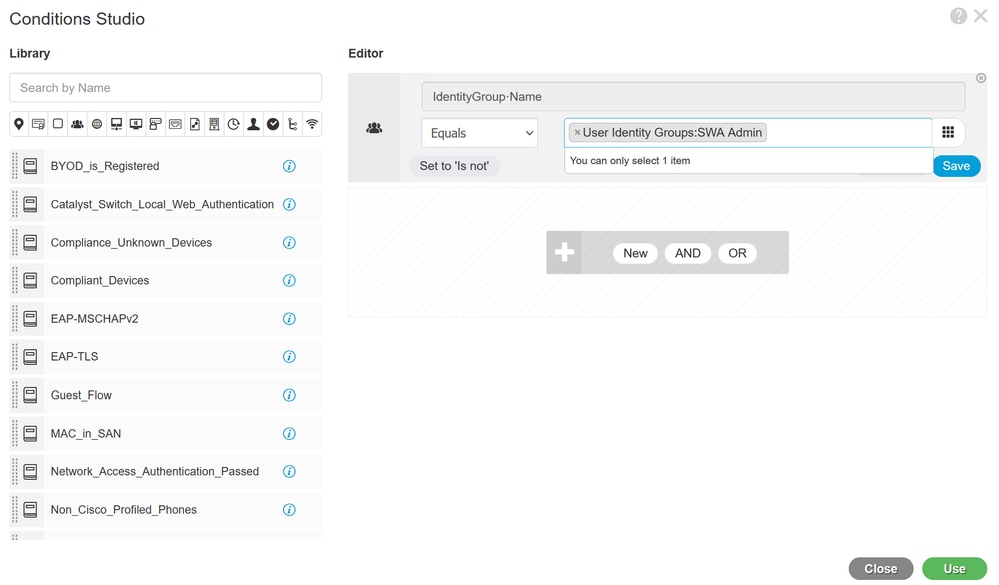 Autorisierungsrichtlinie für SWA-Admin-Benutzergruppe auswählen
10. Klicken Sie auf das +-Symbol, um eine zweite Regel hinzuzufügen, die den Zugriff für Benutzer mit Leseberechtigung zulässt.
10.1. Geben Sie einen Namen ein.
10.2. Legen Sie die Bedingungen fest, die der Dictionary-Identitätsgruppe mit Attributname gleich Benutzeridentitätsgruppen entsprechen: SWA ReadOnly und klicken Sie auf Verwenden.
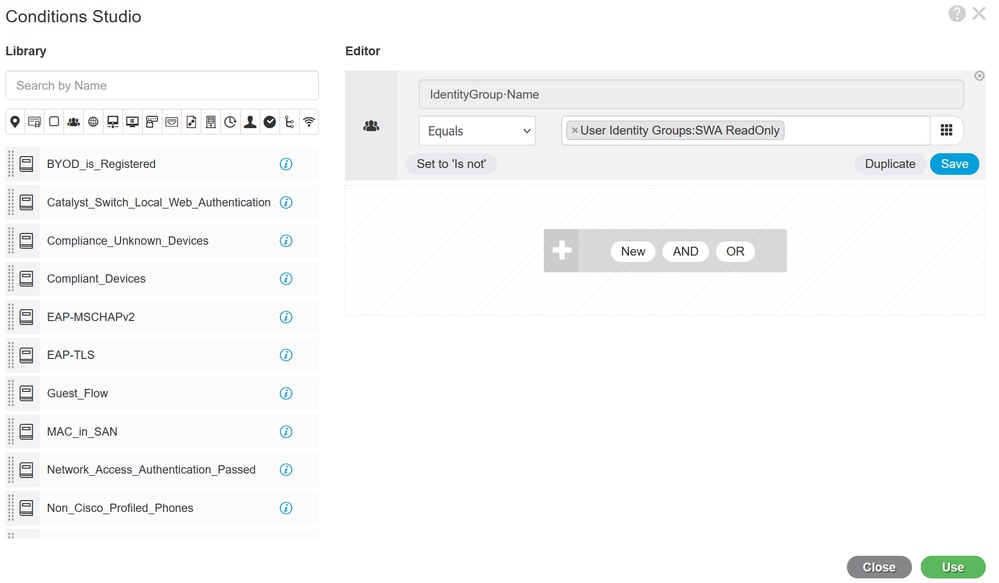 Autorisierungsrichtlinie für schreibgeschützte Benutzergruppe auswählen
11. Legen Sie das Autorisierungsprofil für jede Regel fest, und klicken Sie auf Speichern.
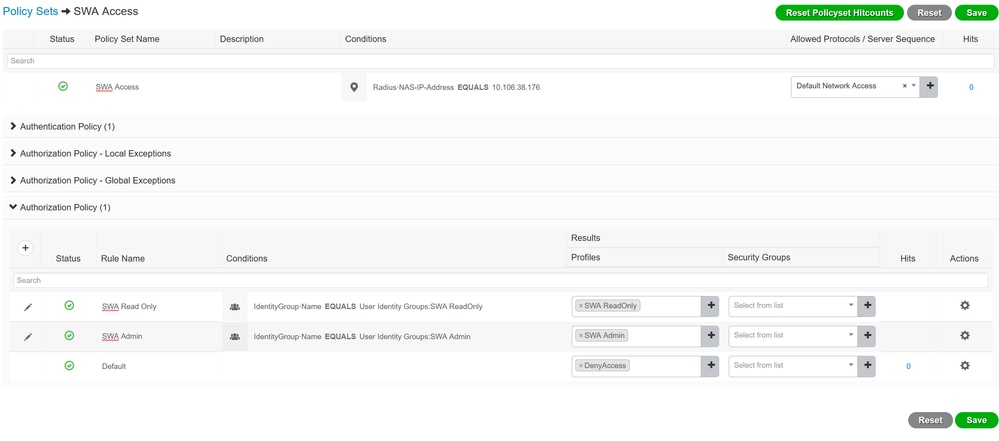 Autorisierungsprofil auswählen
SWA-Konfiguration
1. Wählen Sie in der SWA-GUI Systemverwaltung und anschließend Benutzer.
2. Klicken Sie in Externe Authentifizierung auf Aktivieren.
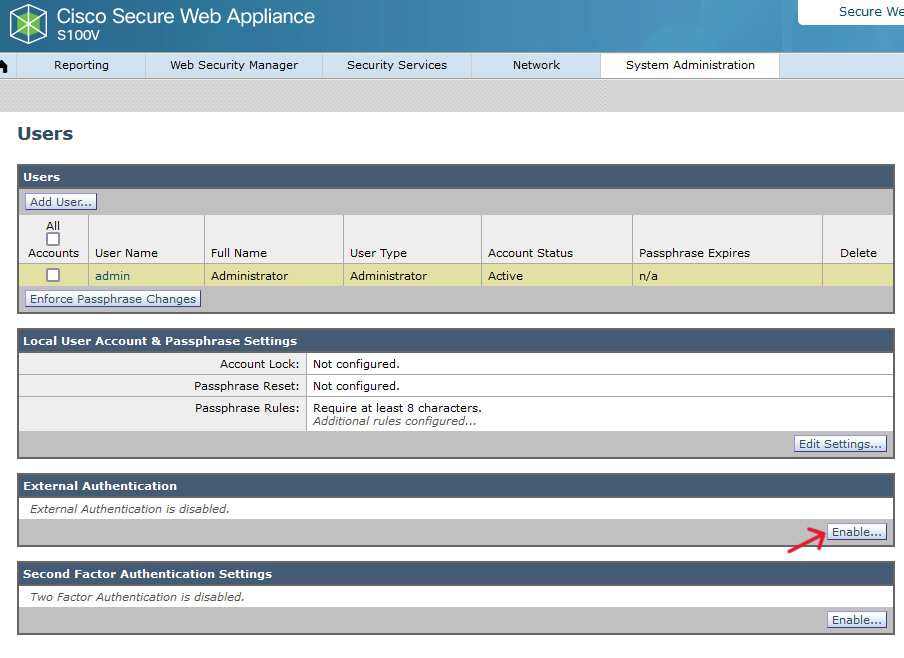 Externe Authentifizierung in SWA aktivieren
3. Geben Sie die IP-Adresse oder den vollqualifizierten Domänennamen (Fully Qualified Domain Name, FQDN) der ISE im Feld "RADIUS Server Hostname" ein, und geben Sie den gleichen gemeinsamen geheimen Schlüssel ein, der in Schritt 2, "ISE-Konfiguration" konfiguriert wurde.
4. Wählen Sie Extern authentifizierte Benutzer mehreren lokalen Rollen in der Gruppenzuordnung zuordnen.
4.1. Geben Sie Administrator in das Feld RADIUS CLASS Attribute ein, und wählen Sie den Role Administrator aus.
4.2. Geben Sie ReadUser in das Feld RADIUS CLASS Attribute ein, und wählen Sie den Schreibschutzoperator für Rollen.
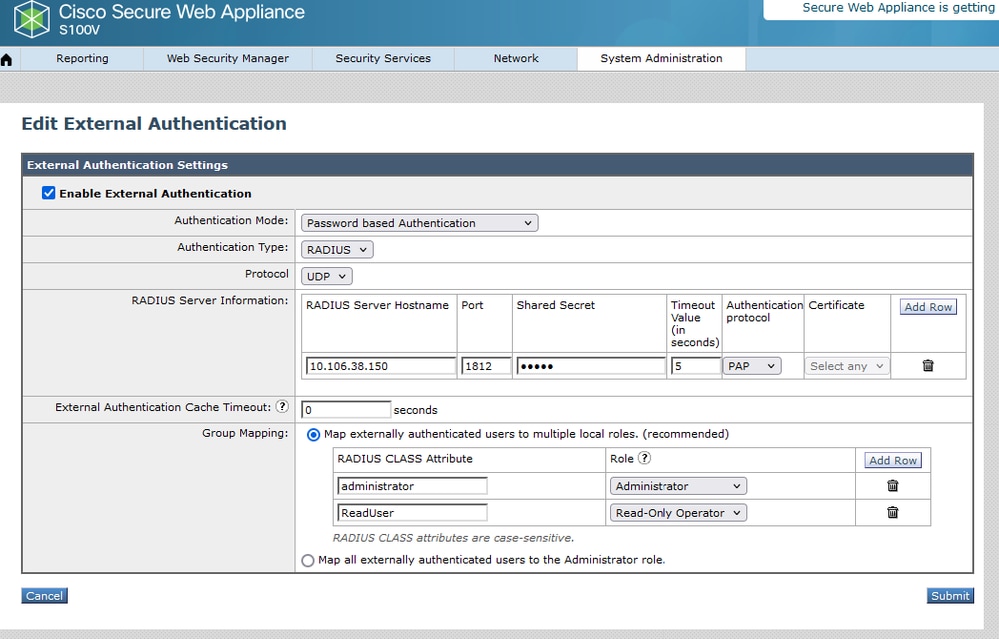 Konfiguration für die externe Authentifizierung für RADIUS-Server
5. Um Benutzer in SWA zu konfigurieren, klicken Sie auf Benutzer hinzufügen. Geben Sie den Benutzernamen ein, und wählen Sie User Type (Benutzertyp) aus, der für die gewünschte Rolle erforderlich ist. Geben Sie die Passphrase ein, und geben Sie sie erneut ein. Dies ist für den GUI-Zugriff erforderlich, wenn die Appliance keine Verbindung zu einem externen RADIUS-Server herstellen kann.
Anmerkung: Wenn die Appliance keine Verbindung zu einem externen Server herstellen kann, versucht sie, den Benutzer als lokalen Benutzer zu authentifizieren, der auf der sicheren Webappliance definiert ist.
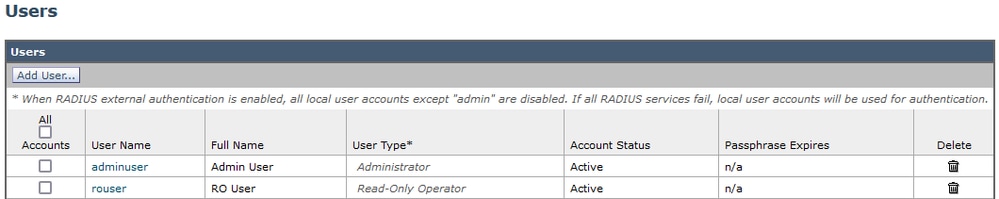 Benutzerkonfiguration in SWA
6. Klicken Sie auf Senden und Änderungen bestätigen.
Überprüfung
Sie können mit den konfigurierten Benutzeranmeldeinformationen auf die SWA-GUI zugreifen und die Live-Protokolle in der ISE überprüfen. Um die Live-Protokolle in der ISE zu überprüfen, navigieren Sie zu Operations > Live Logs:
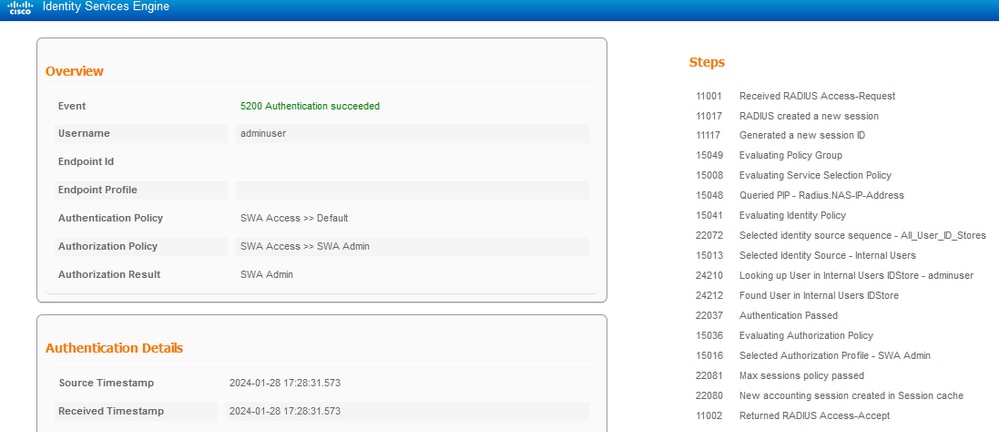 Benutzeranmeldung bei ISE überprüfen
Verwandte Inhalte
- Bedienungsanleitung für AsyncOS 14.0 für Cisco Secure Web Appliance
- ISE 3.0 - Administratorhandbuch
- ISE-Kompatibilitätsmatrix für Secure Web Appliance
- Technischer Support und Downloads von Cisco
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
2.0 |
22-Oct-2026
|
Aktualisierte Einführung, Rechtschreibung, Grammatik, Abstände, eingefügte horizontale Linien in separate Abschnitte zur besseren Lesbarkeit, Alternativtext, festgelegte CCW-Warnungen. |
1.0 |
05-Feb-2024
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)