Berechtigungen für Secure Endpoint Mac Connector und Orbital mit MDM konfigurieren: Vollständiger Festplattenzugriff, Systemerweiterungen
Inhalt
Einleitung
In diesem Dokument werden die jüngsten Änderungen und Schritte für Administratoren zur Bereitstellung von Mac Connector 1.14 und höher beschrieben.
MDM-Profile
Es wird dringend empfohlen, den Mac-Connector mit einem MDM-Profil bereitzustellen, das die erforderlichen Genehmigungen erteilt. MDM-Profile müssen vor der Installation, dem Upgrade oder dem Entfernen des Mac-Connectors installiert werden, um sicherzustellen, dass die erforderlichen Berechtigungen erkannt werden. Wenn MDM nicht verfügbar ist, lesen Sie den Abschnitt Bekannte Probleme weiter unten in diesem Dokument.
Advisories
In Mac Connector Version 1.14 wurden Änderungen eingeführt, die Beachtung erfordern:
- Genehmigung des vollständigen Festplattenzugriffs
- Genehmigung der Systemerweiterung
Der Mac-Anschluss 1.14 oder höher ist erforderlich, um den Schutz von Endpunkten unter Mac OS 11 und höher sicherzustellen. Ältere Mac-Anschlüsse funktionieren nicht auf diesen Versionen von macOS.
Mac-Connector Version 1.16 bietet nun Unterstützung für Cisco Orbital auf Intel-Hardware. Orbital kann gemäß den Richtlinien von Advantage oder Premier Tier aktiviert werden und wird automatisch installiert, wenn es aktiviert und auf einer unterstützten Betriebssystemversion und Hardware installiert wird. Der Mac-Connector Version 1.20 bietet jetzt Unterstützung für Cisco Orbital auf Apple-Chiphardware, die mit Orbital Node 1.21 veröffentlicht werden soll. In den Abschnitten zu Cisco Orbital in diesem Dokument finden Sie weitere Informationen dazu, wie Sie die für Orbital erforderlichen zusätzlichen vollständigen Zugriffsberechtigungen für Festplatten gewähren.
Betriebssystem-Mindestanforderungen
Cisco Secure Endpoint Mac Connector 1.14.0 unterstützt MacOS-Versionen:
- macOS 11, mit macOS Systemerweiterungen.
- macOS 10.15.5 und höher, mit macOS-Systemerweiterungen.
- macOS 10.15.0 bis macOS 10.15.4, mit macOS Kernel-Erweiterungen.
- macOS 10.14, mit macOS Kernel-Erweiterungen.
Cisco Secure Endpoint Mac Connector 1.14.1 unterstützt MacOS-Versionen:
- macOS 11, mit macOS Systemerweiterungen.
- macOS 10.15 mit macOS Kernel-Erweiterungen.
- macOS 10.14, mit macOS Kernel-Erweiterungen.
Die Unterstützung für Cisco Orbital auf Intel Hardware wurde in Secure Endpoint Mac Connector Version 1.16.0 eingeführt. Die Unterstützung für Cisco Orbital auf Apple Chipsätzen wurde in Secure Endpoint Mac Connector Version 1.20.0 eingeführt.
Die Kompatibilität des aktuellen Mac-Connectors finden Sie in der Kompatibilitätstabelle des Betriebssystems.
Wichtige Änderungen
Der Mac-Connector 1.14 führte wichtige Änderungen in drei Bereichen ein:
1. Genehmigung der vom Connector verwendeten macOS-Erweiterungen
2. Vollständiger Festplattenzugriff
3. Neue Verzeichnisstruktur
macOS 12 führte eine MDM-Option ein, um das Entfernen der macOS-Erweiterungen des Connectors ohne Aufforderung zur Eingabe von Benutzerkennwörtern zu ermöglichen.
Mac Connector-MacOS-Erweiterungen genehmigen
Der Mac-Connector verwendet entweder Systemerweiterungen oder ältere Kernel-Erweiterungen, um die Systemaktivitäten zu überwachen, je nach Bedarf für die macOS-Version. Unter macOS 11 ersetzen Systemerweiterungen die älteren Kernel-Erweiterungen, die in macOS 11 und höher nicht unterstützt werden. Die Genehmigung durch den Benutzer ist für alle Versionen von macOS erforderlich, bevor die Ausführung eines der beiden Erweiterungstypen zugelassen wird. Ohne Genehmigung sind bestimmte Connector-Funktionen wie Dateisuche bei Zugriff und Netzwerkzugriffsüberwachung nicht verfügbar.
Mac Connector 1.14 führt zwei neue macOS Systemerweiterungen ein:
- Eine Endpoint Security-Erweiterung mit dem Namen Secure Endpoint File Monitor (ehemals AMP Security Extension) zur Überwachung von Systemereignissen
- Eine Network Content Filter-Erweiterung mit dem Namen Cisco Secure Endpoint Filter (ehemals AMP Network Extension) zur Überwachung des Netzwerkzugriffs
Die beiden älteren Kernel-Erweiterungen ampfileop.kext und ampnetworkflow.kext sind für Abwärtskompatibilität mit älteren macOS-Versionen enthalten, die die neuen macOS-Systemerweiterungen nicht unterstützen.
Erforderliche Genehmigungen für macOS 11** und höher:
- Laden von Secure Endpoint File Monitor genehmigen
- Laden von Cisco Secure Endpoint-Filter genehmigen
- Filtern von Netzwerkinhalten nach Cisco Secure Endpoint Filter zulassen
** Mac Connector Version 1.14.0 erforderte diese Genehmigungen auch unter macOS 10.15. Diese Genehmigungen sind unter macOS 10.15 für Mac Connector 1.14.1 oder neuer nicht mehr erforderlich.
Die für macOS 10.14 und macOS 10.15 erforderlichen Genehmigungen:
- Konnektor-Kernel-Erweiterungen zum Laden genehmigen
Diese Genehmigungen werden in den macOS-Einstellungen für Sicherheit und Datenschutz am Endgerät oder über Mobile Device Management (MDM)-Profile erteilt.
Genehmigung der Mac Connector macOS-Erweiterungen am Endpunkt
System- und Kernel-Erweiterungen werden manuell im Bereich macOS-Sicherheits- und Datenschutzeinstellungen genehmigt.
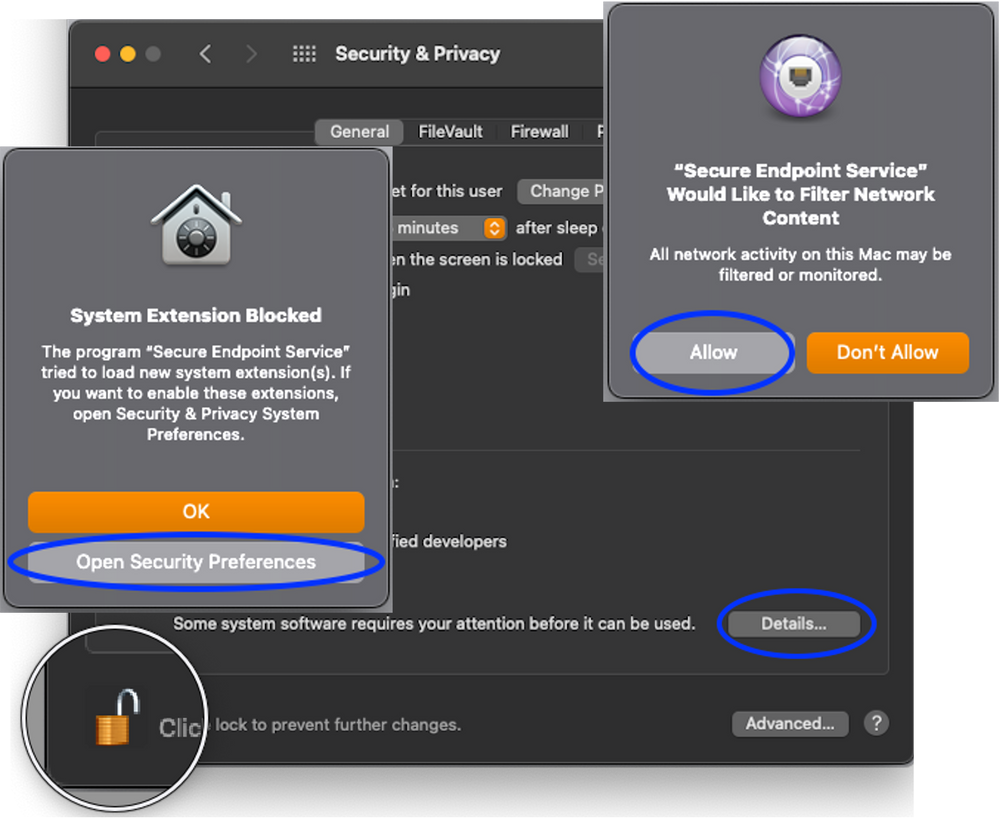
Genehmigung der Mac Connector macOS Erweiterungen mit MDM
1. Manuelle Genehmigung der macOS-Erweiterungen auf Endpunkten, auf denen das Managementprofil rückwirkend bereitgestellt wurde.
2. Aktualisieren Sie den Mac-Connector auf eine neuere Version als die derzeit bereitgestellte. Endgeräte, auf denen das Verwaltungsprofil rückwirkend bereitgestellt wurde, erkennen das Verwaltungsprofil nach einem Upgrade und erhalten nach Abschluss des Upgrades eine Genehmigung.
Secure Endpoint-Erweiterungen können mit einem Verwaltungsprofil mit den folgenden Payloads und Eigenschaften genehmigt werden:
| Nutzlast | Eigenschaft | Wert |
| Systemerweiterungen | ZulässigeSystemerweiterungen | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| Systemerweiterungen | ZulässigeSystemerweiterungstypen | EndpointSecurityExtension, NetworkExtension |
| Systemerweiterungen | ZulässigeTeamIdentifier | DE8Y96K9QP |
| Nutzlast | Eigenschaft | Wert |
| SystemPolicyKernelErweiterungen | ZulässigeKernelErweiterungen | com.cisco.amp.fileop, com.cisco.amp.nke |
| SystemPolicyKernelErweiterungen | ZulässigeTeamIdentifier | TDNYQP7VRK |
| Nutzlast | Eigenschaft | Wert |
| WebContentFilter | AutoFilter aktiviert | falsch |
| WebContentFilter | FilterDatenanbieterPaketBezeichner | com.cisco.endpoint.svc.networkextension |
| WebContentFilter | FilterDataProviderDesignatedAnforderung | Ankerapple generisch und Kennung "com.cisco.endpoint.svc.networkextension" und (Zertifikatblatt[field.1.2.840.113635.100.6.1.9] /* existiert */ oder Zertifikat 1[field.1.2.840.113635.100.6.2.6] /* existiert */ und Zertifikat leaf[field.1.2.840.113635.100.6.1.13] /* existiert */ und certificate leaf[subject.OU] = DE8Y96K9QP) |
| WebContentFilter | Filtergrad | Firewall |
| WebContentFilter | FilterBrowser | falsch |
| WebContentFilter | FilterPakete | falsch |
| WebContentFilter | FilterSockets | wahr |
| WebContentFilter | PluginBundleID | com.cisco.endpoint.svc |
| WebContentFilter | Benutzerdefinierter Name | Cisco Secure Endpoint Filter (AMP-Netzwerkerweiterung, wenn Connector-Version älter als 1.18.0) |
Entfernen Sie den Mac Connector macOS Extensions mit MDM
macOS 12 und höher ermöglicht es, macOS-Erweiterungen mit der Eigenschaft RemovableSystemExtensions wie unten beschrieben als entfernbar zu kennzeichnen.
Sichere Endpunkterweiterungen können im Rahmen der Connector-Deinstallation entfernt werden, wenn ein Verwaltungsprofil mit der RemovableSystemExtensions-Eigenschaft installiert wird. Die RemovableSystemExtensions-Eigenschaft muss die Bündelbezeichner beider sicherer Endpunkterweiterungen enthalten:
| Nutzlast | Eigenschaft | Wert |
| Systemerweiterungen | ErweiterungenWechselsystem | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Deaktivieren von Systemerweiterungen mit MDM blockieren
macOS 15 und höher ermöglicht macOS-Erweiterungen:
- nicht mit der NonRemovableSystemExtensions-Eigenschaft entfernbar sein.
- nicht in den Systemeinstellungen mit der NonRemovableFromUISystemExtensions-Eigenschaft deaktiviert werden können.
Die Eigenschaften, die nicht entfernt werden können, müssen die Paket-IDs beider Secure Endpoint-Erweiterungen enthalten:
| Nutzlast | Eigenschaft | Wert |
| Systemerweiterungen | NonRemovableFromUISystemExtensions | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| Nicht entfernbareSystemerweiterungen | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Vollständiger Festplattenzugriff
macOS 10.14 und höher erfordern eine Genehmigung, bevor eine Anwendung auf Teile des Dateisystems zugreifen kann, die persönliche Benutzerdaten enthalten (z. B. Kontakte, Fotos, Kalender und andere Anwendungen). Bestimmte Connector-Funktionen wie die Dateisuche bei Zugriff können diese Dateien nicht ohne Genehmigung auf Bedrohungen durchsuchen.
Frühere Mac-Connector-Versionen erforderten, dass der Benutzer dem ampdaemon-Programm vollständigen Festplattenzugriff gewährt. Mac-Anschluss 1.14 erfordert vollständigen Festplattenzugriff für:
- AMP für Endgeräte-Service
- AMP-Sicherheitserweiterung
Für den Mac-Anschluss 1.16.0 und höher ist zusätzlicher vollständiger Festplattenzugriff erforderlich für:
- Cisco Orbital, sofern in der Richtlinie aktiviert, verfügbar mit Advantage- und Premier-Zugriff
Der Mac-Anschluss 1.18 und höher erfordert vollständigen Festplattenzugriff für:
- Sicherer Endpunkt-Service
- Systemüberwachung für sichere Endgeräte
- Cisco Orbital bei aktivierter Orbital-Funktion in Richtlinie (verfügbar mit Advantage- und Premier-Stufen)
Das Programm ampdaemon benötigt keinen Full Disk Access mit Mac Connector Version 1.14 und neuer.
Die Genehmigungen für vollständigen Festplattenzugriff werden in den macOS-Einstellungen für Sicherheit und Datenschutz am Endgerät oder über Mobile Device Management (MDM)-Profile erteilt.
Genehmigen des vollständigen Festplattenzugriffs für Steckerversionen, die älter als 1.18.0 sind, am Endgerät
Vollständiger Festplattenzugriff kann manuell im Bereich "macOS-Sicherheit und -Datenschutzeinstellungen" genehmigt werden.
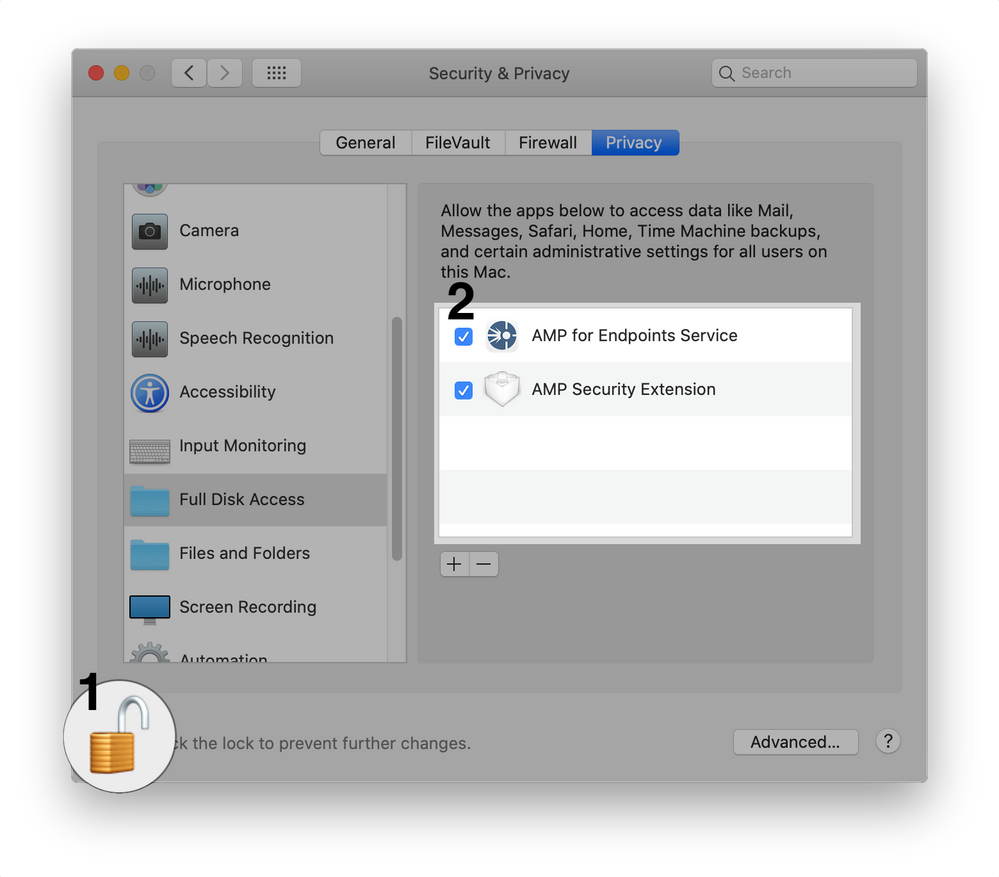
Genehmigung des vollständigen Festplattenzugriffs für Cisco Orbital am Endpunkt
Vollständiger Festplattenzugriff kann manuell im Bereich "macOS-Sicherheit und -Datenschutzeinstellungen" genehmigt werden.
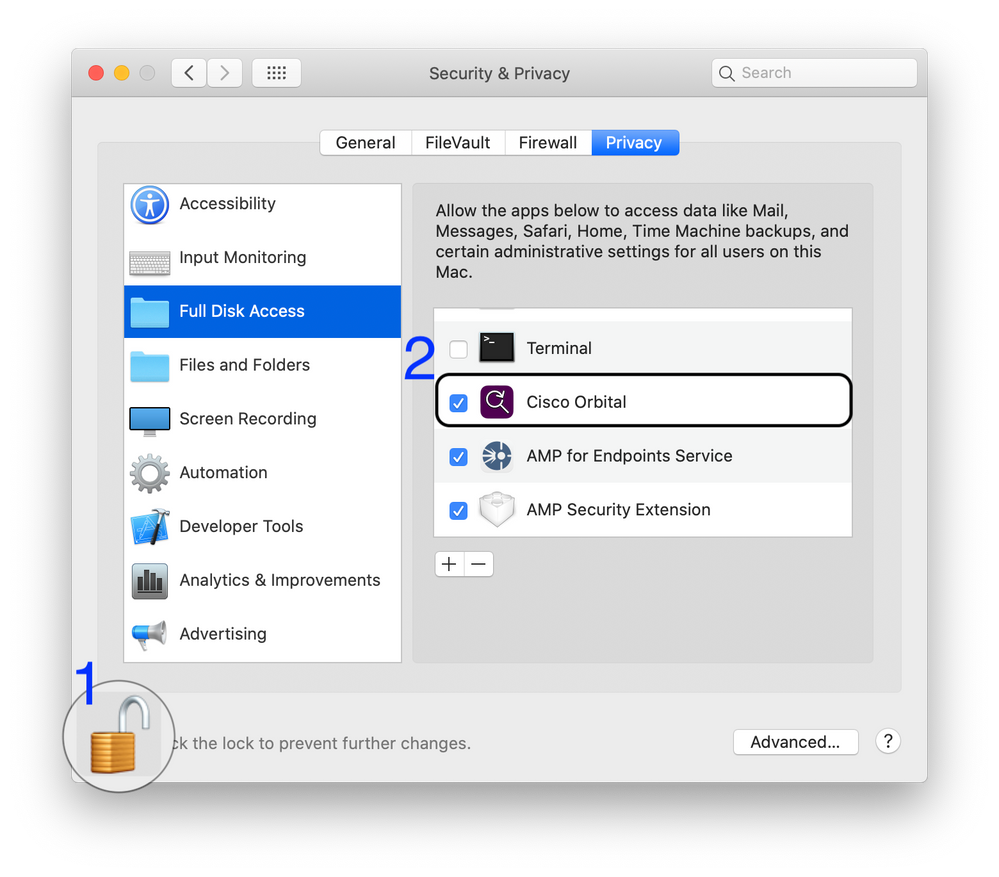
Genehmigung des vollständigen Festplattenzugriffs für Cisco Secure Endpoint Connector 1.18.0 und höher am Endgerät
Vollständiger Festplattenzugriff kann manuell im Bereich "macOS-Sicherheit und -Datenschutzeinstellungen" genehmigt werden.
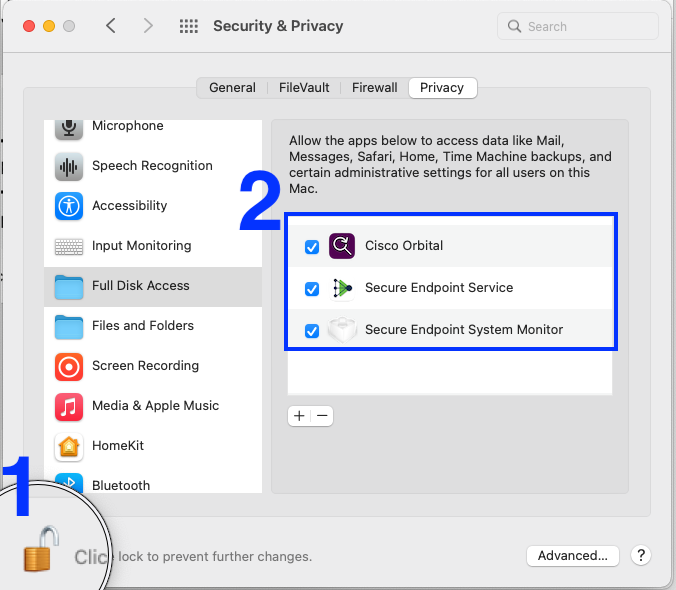
Vollständigen Festplattenzugriff für den Anschluss mit MDM genehmigen
1. Manuelle Genehmigung der macOS-Erweiterungen auf Endpunkten, auf denen das Managementprofil rückwirkend bereitgestellt wurde.
2. Aktualisieren Sie den Mac-Connector auf eine neuere Version als die derzeit bereitgestellte. Endgeräte, auf denen das Verwaltungsprofil rückwirkend bereitgestellt wurde, erkennen das Verwaltungsprofil nach dem Upgrade und erhalten nach Abschluss des Upgrades eine Genehmigung.
Vollständiger Festplattenzugriff wird von einem Verwaltungsprofil genehmigt Datenschutzeinstellungen Nutzlast für die Richtlinienkontrolle mit einer SystemPolicyAllFiles-Eigenschaft mit zwei Einträgen, einer für den Secure Endpoint Service (AMP für Endpoints Service für Connector-Versionen vor 1.18.0) und einer für den Secure Endpoint System Monitor (AMP Security Extension für Connector-Versionen vor 1.18.0):
| Nutzlast | Eigenschaft | Wert |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint Service (AMP für Endpoints-Service) | ZUGELASSEN | wahr |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint Service (AMP für Endpoints-Service) | CodeAnforderung | Ankerapple generisch und Kennung "com.cisco.endpoint.svc" und (Zertifikatblatt[Feld.1.2.840.113635.100.6.1.9] /* existiert */ oder Zertifikat 1[Feld.1.2.840.113635.100.6.2.6] /* existiert */ und Zertifikat leaf[field.1.2.840.113635.100.6.1.13] /* existiert */ und certificate leaf[subject.OU] = DE8Y96K9QP) |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint Service (AMP für Endpoints-Service) | Identifikator | com.cisco.endpoint.svc |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint Service (AMP für Endpoints-Service) | BezeichnerTyp | PaketID |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint System Monitor (AMP-Sicherheitserweiterung) | ZUGELASSEN | wahr |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint System Monitor (AMP-Sicherheitserweiterung) | CodeAnforderung | Ankerapple generisch und Kennung "com.cisco.endpoint.svc.securityextension" und (Zertifikatblatt[field.1.2.840.113635.100.6.1.9] /* existiert */ oder Zertifikat 1[field.1.2.840.113635.100.6.2.6] /* existiert */ und Zertifikat leaf[field.1.2.840.113635.100.6.1.13] /* existiert */ und certificate leaf[subject.OU] = DE8Y96K9QP) |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint System Monitor (AMP-Sicherheitserweiterung) | Identifikator | com.cisco.endpoint.svc.securityerweiterung |
| Datenschutzeinstellungen-Richtliniensteuerung: Secure Endpoint System Monitor (AMP-Sicherheitserweiterung) | BezeichnerTyp | PaketID |
Bei Bereitstellungen, die Computer mit installiertem Connector Version 1.12.7 oder älter enthalten, ist dieser zusätzliche Eintrag erforderlich, um ampdaemon den vollen Festplattenzugriff zu gewähren:
| Beschreibung | Eigenschaft | Wert |
| Ampdaemon | ZUGELASSEN | wahr |
| CodeAnforderung | Bezeichner ampdaemon und Ankerapfel generisch und Zertifikat 1[Feld.1.2.840.113635.100.6.2.6] /* existiert */ und Zertifikatblatt[Feld.1.2.840.113635.100.6.1.13] /* existiert */ und Zertifikatblatt[Betreff.OU] = TDNYQP7VRK | |
| Identifikator | /opt/cisco/amp/ampdaemon | |
| BezeichnerTyp | Pfad |
Genehmigung von vollständigem Festplattenzugriff für Cisco Orbit/s mit MDM
Wenn Ihre Bereitstellung Computer mit Cisco Secure Endpoint Mac Connector Version 1.16.0 oder neuer auf Computern mit macOS 10.15 oder neuer umfasst und Orbital in der Richtlinie aktiviert ist, ist dieser zusätzliche Eintrag weiterhin erforderlich, um Orbital vollständigen Festplattenzugriff für diese Computer zu gewähren:
| Nutzlast | Eigenschaft | Wert |
| Datenschutzeinstellungen-Richtliniensteuerung: Cisco Orbital | ZUGELASSEN | wahr |
| Datenschutzeinstellungen-Richtliniensteuerung: Cisco Orbital | CodeAnforderung | Ankerapple generisch und Kennung "com.cisco.endpoint.orbital.app" und (Zertifikatblatt[field.1.2.840.113635.100.6.1.9] /* existiert */ oder Zertifikat 1[field.1.2.840.113635.100.6.2.6] /* existiert */ und Zertifikat leaf[field.1.2.840.113635.100.6.1.13] /* existiert */ und certificate leaf[subject.OU] = DE8Y96K9QP) |
| Datenschutzeinstellungen-Richtliniensteuerung: Cisco Orbital | Identifikator | com.cisco.endpoint.orbital.app |
| Datenschutzeinstellungen-Richtliniensteuerung: Cisco Orbital | BezeichnerTyp | PaketID |
Beispiel für ein MDM-Konfigurationsprofil
Dieses MDM-Beispielkonfigurationsprofil dient als Referenz.
- Genehmigung von Systemerweiterungen für Secure Endpoint Mac Connector.
- Gewährt vollständigen Festplattenzugriff für den Secure Endpoint Mac-Anschluss und Orbital
- Ermöglicht die automatische Deinstallation von Systemerweiterungen, wenn der Connector deinstalliert wird.
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>PayloadContent</key>
    <array>
        <dict>
            <key>AllowUserOverrides</key>
            <true/>
            <key>AllowedSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>System Extensions</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.system-extension-policy</string>
            <key>PayloadUUID</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>RemovableSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
        </dict>
        <dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>Privacy Preferences Policy Control</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.TCC.configuration-profile-policy</string>
            <key>PayloadUUID</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>Services</key>
            <dict>
                <key>SystemPolicyAllFiles</key>
                <array>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.svc" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.svc</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>identifier ampdaemon and anchor apple generic and certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = TDNYQP7VRK</string>
                        <key>Identifier</key>
                        <string>/opt/cisco/amp/ampdaemon</string>
                        <key>IdentifierType</key>
                        <string>path</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.orbital.app" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.orbital.app</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                </array>
            </dict>
        </dict>
        <dict>
            <key>FilterDataProviderBundleIdentifier</key>
            <string>com.cisco.endpoint.svc.networkextension</string>
            <key>FilterDataProviderDesignatedRequirement</key>
            <string>anchor apple generic and identifier "com.cisco.endpoint.svc.networkextension" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
            <key>FilterGrade</key>
            <string>firewall</string>
            <key>FilterPackets</key>
            <false/>
            <key>FilterSockets</key>
            <true/>
            <key>FilterType</key>
            <string>Plugin</string>
            <key>PayloadDisplayName</key>
            <string>Web Content Filter Payload</string>
            <key>PayloadIdentifier</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.webcontent-filter</string>
            <key>PayloadUUID</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>PluginBundleID</key>
            <string>com.cisco.endpoint.svc</string>
            <key>UserDefinedName</key>
            <string>AMP Network Extension</string>
            <key>VendorConfig</key>
            <dict/>
        </dict>
    </array>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Cisco Secure Endpoint Settings [DEMO]</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadRemovalDisallowed</key>
    <true/>
    <key>PayloadScope</key>
    <string>System</string>
    <key>PayloadType</key>
    <string>Configuration</string>
    <key>PayloadUUID</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
</plist>
MDM-Beispielkonfiguration für macOS 10.15 oder älter
- Genehmigung von Kernel-Erweiterungen und voller Festplattenzugriff für Konnektoren.
- HINWEIS: M1- und neuere Apple-Produkte können keine Profile verwenden, die diese Konfiguration enthalten
<dict>
    <key>AllowNonAdminUserApprovals</key>
    <false/>
    <key>AllowUserOverrides</key>
    <true/>
    <key>AllowedKernelExtensions</key>
    <dict>
        <key>TDNYQP7VRK</key>
        <array>
            <string>com.cisco.amp.nke</string>
            <string>com.cisco.amp.fileop</string>
        </array>
    </dict>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Approved Kernel Extensions</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadType</key>
    <string>com.apple.syspolicy.kernel-extension-policy</string>
    <key>PayloadUUID</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
Neue Verzeichnisstruktur
Versionen 1.14.0 bis 1.16.2
Der Mac-Connector 1.14 führt zwei Änderungen an der Verzeichnisstruktur ein:
- Das Verzeichnis "Applications" (Anwendungen) wurde von Cisco AMP in Cisco AMP für Endgeräte umbenannt.
- Das Kommandozeilen-Dienstprogramm "ampcli" wurde von "/opt/cisco/amp" nach "/Applications/Cisco AMP for Endpoints/AMP for Endpoints Connector.app/Contents/MacOS" verschoben. Das Verzeichnis /opt/cisco/amp enthält einen Symlink zum Programm ampcli an seinem neuen Standort.
Die vollständige Verzeichnisstruktur für die Mac-Connector-Versionen 1.14.0 bis 1.16.2 ist wie folgt:
├── Applications
│   └── Cisco AMP for Endpoints
│       └── AMP for Endpoints Connector.app
│       │   └── Contents
│       │       └──MacOS
│       │
│       └── AMP for Endpoints Service.app
│       │   └── Contents
│       │       └──MacOS
│       │           └── ampcli
│       │           └── ampdaemon
│       │           └── amscansvc
│       │           └── ampcreport
│       │           └── ampupdater
│       │           └── SupportTool
│       │
│       └── Support Tool.app
├── Library
│   ├── Application Support
│   │   └── Cisco
│   │       └── AMP for Endpoints Connector
│   │           └── SupportTool
│   └── Logs
│       └── Cisco
├── Users
│   └── *
│       └── Library
│           └── Logs
│               └── Cisco
└── opt
    └── cisco
        └── amp
            └── ampcli
Versionen 1.18.0 und neuere Versionen
Der Mac-Connector 1.18 führt eine Änderung der Verzeichnisstruktur der Anwendungen ein:
- Das Verzeichnis "Anwendungen" wurde von Cisco AMP für Endgeräte in Cisco Secure Endpoint umbenannt.
Die vollständige Verzeichnisstruktur für Mac Connector-Versionen 1.18.0 und höher sieht wie folgt aus:
├── Applications
|   └── Cisco Secure Endpoint
|       └──Secure Endpoint Connector.app
|       |    └── Contents
|       |        └── MacOS
|       |
|       └── Secure Endpoint Service.app
|       |   └── Contents
|       |       └── MacOS
|       |           └── ampcli
|       |           └── ampdaemon
|       |           └── ampscansvc
|       |           └── ampcreport
|       |           └── ampupdater
|       |           └── SupportTool
|       |
|       └── Support Tool.app
Bekannte Probleme mit macOS 11.0 und Mac Connector 1.14.1.
- Die Anleitung für Fehler 10, Neustart erforderlich, um Kernelmodul oder Systemerweiterung zu laden, kann falsch sein, wenn vier oder mehr Netzwerk-Inhaltsfilter auf dem Computer installiert sind. Weitere Informationen finden Sie im Artikel Cisco Secure Endpoint Mac Connector Faults (Fehler im Cisco Secure Endpoint Mac Connector).
Bekannte Probleme mit macOS 10.15/11.0 und Mac Connector 1.14.0.
- Einige Fehler, die durch den Mac-Anschluss ausgelöst werden, können unerwartet ausgelöst werden. Weitere Informationen finden Sie im Artikel Cisco Secure Endpoint Mac Connector Faults (Fehler bei Mac-Connectors).
- Fehler 13, Zu viele Systemerweiterungen für den Netzwerkinhaltsfilter, können nach einem Upgrade ausgelöst werden. Ein Neustart des Computers behebt den Fehler in dieser Situation.
- Fehler 15, Systemerweiterung erfordert vollständigen Festplattenzugriff, kann nach einem Neustart aufgrund eines Fehlers in macOS 11.0.0 ausgelöst werden. Dieses Problem wurde in macOS 11.0.1 behoben. Der Fehler kann durch eine erneute Gewährung von vollständigem Festplattenzugriff im Bereich Sicherheit und Datenschutz in den macOS-Systemeinstellungen behoben werden.
- Während der Installation kann im Bereich "Sicherheit und Datenschutz" der Platzhalter-Entwickler als Anwendungsname angezeigt werden, wenn macOS die Berechtigung für die Ausführung der Systemerweiterungen des Mac-Connectors anfordert. Dies ist auf einen Fehler in macOS 10.15 zurückzuführen. Aktivieren Sie die Kontrollkästchen neben "Platzhalter-Entwickler", damit der Mac-Connector den Computer schützen kann.
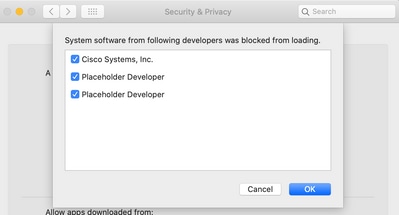
- Mit dem Befehl systemextensionsctl list kann bestimmt werden, welche Systemerweiterungen genehmigt werden müssen. Systemerweiterungen mit dem Status [aktiviert, wartet auf Benutzer] in dieser Ausgabe werden als "Platzhalter-Entwickler" auf der zuvor gezeigten MACOS-Voreinstellungsseite angezeigt. Wenn mehr als zwei Placeholder Developer-Einträge auf der Einstellungsseite angezeigt werden, deinstallieren Sie alle Software, die Systemerweiterungen verwendet (einschließlich des Mac-Anschlusses), sodass keine Systemerweiterungen genehmigt werden müssen, und installieren Sie dann den Mac-Anschluss neu.
Die Systemerweiterungen für den Mac-Anschluss sind wie folgt gekennzeichnet:
- Die Netzwerkerweiterung wird als com.cisco.endpoint.svc.network-extension angezeigt.
- Die Endpoint Security-Erweiterung wird als com.cisco.endpoint.svc.securityextension angezeigt.
- Mit dem Befehl systemextensionsctl list kann bestimmt werden, welche Systemerweiterungen genehmigt werden müssen. Systemerweiterungen mit dem Status [aktiviert, wartet auf Benutzer] in dieser Ausgabe werden als "Platzhalter-Entwickler" auf der zuvor gezeigten MACOS-Voreinstellungsseite angezeigt. Wenn mehr als zwei Placeholder Developer-Einträge auf der Einstellungsseite angezeigt werden, deinstallieren Sie alle Software, die Systemerweiterungen verwendet (einschließlich des Mac-Anschlusses), sodass keine Systemerweiterungen genehmigt werden müssen, und installieren Sie dann den Mac-Anschluss neu.
- Während der Installation kann die Aufforderung, dem Content-Filter die Überwachung des Netzwerkverkehrs zu gestatten, (null) als Anwendungsname angezeigt werden. Dies wird durch einen Fehler in macOS 10.15 verursacht. Der Benutzer muss Zulassen auswählen, um den Schutz des Computers sicherzustellen.
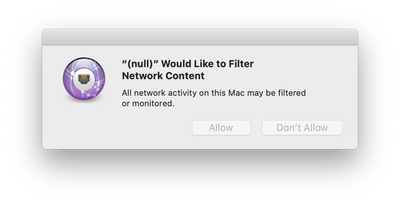
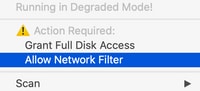
- Wenn die Aufforderung abgelehnt wurde, weil "Nicht zulassen" ausgewählt wurde, wählen Sie im Dropdown-Menü des Agent-Symbols die Option "Netzwerkfilter zulassen" aus.
 in der Menüleiste, um die Eingabeaufforderung erneut zu öffnen.
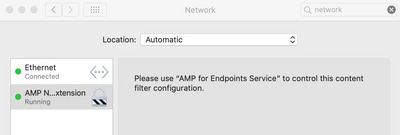
- Nach der Aktivierung wird der Filter für sichere Endpunkt-Netzwerkerweiterungen auf der Seite Netzwerkeinstellungen aufgeführt.
- Wenn unter macOS 11 ein Upgrade von Mac-Connector 1.12 auf Mac-Connector 1.14 durchgeführt wird, kann Fehler 4, Systemerweiterung konnte nicht geladen werden, vorübergehend ausgelöst werden, während der Connector von den Kernel-Erweiterungen zu den neuen Systemerweiterungen wechselt.
Bekannte Probleme beim Deinstallieren von Systemerweiterungen
- Vor macOS 12 oder wenn MDM nicht verwendet wird, wird der Benutzer bei einer Deinstallation des Mac-Connectors aufgefordert, sein Kennwort zweimal einzugeben, damit die Systemerweiterungen deinstalliert werden können. Dies ist eine Einschränkung von macOS und wurde in macOS 12 durch den in diesem Dokument beschriebenen Profilschlüssel RemovableSystemExtensions MDM etwas verbessert.
Intune Deployment-Installationsskript
- Ein Skript, das Secure Endpoint Connector unter Mac OS von Microsoft installiert, wird hier gehostet:
Cisco AMP für Endgeräte Mac Connector - Installationsskript
Mac Connector mit neuem Branding (Versionen 1.18.0 und höher)
Revisionsverlauf
01.12.2020
- Der Mac-Connector 1.14.1 verwendet keine Systemerweiterungen auf macOS 10.15 mehr.
- Zusätzliche Hinweise zur Terminalprüfung, welche "Platzhalter-Entwickler"-Systemerweiterungen mit dem Mac-Anschluss 1.14.0 genehmigt werden müssen.
9. November 2020
- Korrigierte Paket-ID im vollständigen FestplattenzugriffscodeMDM-Nutzlast erforderlich.
03.11.2020
- Das Veröffentlichungsdatum für 1.14.0 Mac Connector ist November 2020.
- Der Mac-Connector 1.14.0 verwendet Systemerweiterungen mit macOS 10.15.5 und höher. Zuvor war dies 10.15.6.
- Abschnitt zu bekannten Problemen hinzugefügt.
- Die Gliederung der aktualisierten Verzeichnisstruktur.
3. Juni 2021
- Hinzugefügt, um den vollen Festplattenzugriff für Cisco Orbital zu gewähren.
13.10.2021
- Hinzufügen Entfernung von Mac Connector macOS Erweiterungen mit MDM Abschnitt.
- Known Issues for the Uninstall of System Extensions (Bekannte Probleme für die Deinstallation von Systemerweiterungen) hinzugefügt.
25.02.2022
- Rebrand
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
6.0 |
27-Oct-2026
|
Rezertifizierung |
5.0 |
03-Oct-2022
|
Korrigierte Tags im MDM-Beispielkonfigurationsprofil. |
4.0 |
01-Sep-2022
|
- Hinzugefügt zum Abschnitt "Beratung", der besagt, dass der Mac 1.20-Anschluss eine orbitale Unterstützung für Apple-Chipsätze bietet- Änderungen für die CCW-Konformität |
3.0 |
28-Feb-2022
|
Connector Rebranding |
2.0 |
13-Oct-2021
|
Informationen zu Wechselsystemerweiterungen hinzugefügt |
1.0 |
12-Aug-2021
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)