Implementierung von QoS im Cisco SD-WAN

Download-Optionen
-
ePub (238.5 KB)
In verschiedenen Apps auf iPhone, iPad, Android, Sony Reader oder Windows Phone anzeigen
Inklusive Sprache
In dem Dokumentationssatz für dieses Produkt wird die Verwendung inklusiver Sprache angestrebt. Für die Zwecke dieses Dokumentationssatzes wird Sprache als „inklusiv“ verstanden, wenn sie keine Diskriminierung aufgrund von Alter, körperlicher und/oder geistiger Behinderung, Geschlechtszugehörigkeit und -identität, ethnischer Identität, sexueller Orientierung, sozioökonomischem Status und Intersektionalität impliziert. Dennoch können in der Dokumentation stilistische Abweichungen von diesem Bemühen auftreten, wenn Text verwendet wird, der in Benutzeroberflächen der Produktsoftware fest codiert ist, auf RFP-Dokumentation basiert oder von einem genannten Drittanbieterprodukt verwendet wird. Hier erfahren Sie mehr darüber, wie Cisco inklusive Sprache verwendet.
Informationen zu dieser Übersetzung
Cisco hat dieses Dokument maschinell übersetzen und von einem menschlichen Übersetzer editieren und korrigieren lassen, um unseren Benutzern auf der ganzen Welt Support-Inhalte in ihrer eigenen Sprache zu bieten. Bitte beachten Sie, dass selbst die beste maschinelle Übersetzung nicht so genau ist wie eine von einem professionellen Übersetzer angefertigte. Cisco Systems, Inc. übernimmt keine Haftung für die Richtigkeit dieser Übersetzungen und empfiehlt, immer das englische Originaldokument (siehe bereitgestellter Link) heranzuziehen.
Inhalt
Einleitung
In diesem Dokument wird der Cisco Viptela-Ansatz zur Implementierung von Quality of Service (QoS) mit Software Defined WAN (SD-WAN) beschrieben. SD-WAN ist die neueste Innovation zur Integration in Unternehmen, Unternehmen und Organisationen weltweit. Die neuen SD-WAN-Technologien ermöglichen Behörden und Unternehmen die Unterstützung geschäftskritischer Anwendungen ohne zusätzlichen Aufwand. Auch wenn die Cloud die Kapazitätsbereitstellung stark vereinfacht hat, sind im Bereich des QoS-Managements verschiedene neue Herausforderungen zu bewältigen. Das neue SD-WAN muss den Leistungs-, Zuverlässigkeits- und Verfügbarkeitsanforderungen einer Anwendung sowie der Plattform oder Infrastruktur, die diese hostet, gerecht werden.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- SD-WAN-Lösung
- Herkömmliche QoS und Richtlinienstruktur
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
- Cisco vEdge-Hardwaregeräte
- Cisco vEdge-Software (VM)
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Problem
Bis vor kurzem wurden Netzwerke auf der Grundlage der zugrunde liegenden Übertragungsnetzwerke eingerichtet. Einige Lösungen wie Multiprotocol Label Switching (MPLS) Traffic Engineering beeinflussten die Pfadauswahl zwischen Knoten, aber jedes Gerät von der Quelle bis zum Ziel musste programmiert werden, um Datenverkehr zwischen zwei Endpunkten zuzulassen oder zu verweigern und vollständig autonome Entscheidungen zu treffen.
Viele nehmen an, dass die traditionellen Carrier-Services wie IP VPN oder MPLS die einzige Möglichkeit darstellen, um die QoS-Services für ein Unternehmen zuverlässig bereitzustellen. Die größten Nachteile von MPLS sind die Bandbreitenkosten. Die Verbraucher von heute sind zunehmend an bandbreitenintensiven Multimedia-Inhalten wie Videos und Augmented Reality (AR)/Virtual Reality (VR) interessiert, und die hohen Kosten pro Megabit, die für MPLS nicht in Reichweite sind, können die Folge sein. Schließlich bietet ein MPLS-Netzwerk keinen integrierten Datenschutz. Wenn es falsch implementiert wird, kann es das Netzwerk für Schwachstellen öffnen.
Aus Sicherheitssicht ist der MPLS-Datenverkehr standardmäßig nicht verschlüsselt. MPLS-Netzwerke bieten viele Sicherheitsfunktionen, ihre traditionellen VPN-Lösungen sind jedoch nicht ohne Herausforderungen. Ein Pre-Shared Key wird für die Authentifizierung von VPN IPSec-Geräten verwendet. Die Verwaltung einer großen Anzahl von Pre-Shared Keys über mehrere Geräte hinweg lässt sich jedoch nicht skalieren und ist weniger sicher.
Lösung
Bei der SD-WAN-Lösung werden dagegen zentralisierte WAN-Controller verwendet, um alle Adjacencies mit Knoten im Netzwerk zu hosten und zu verwalten. Sie bietet Flexibilität bei der Erstellung und Durchsetzung von Richtlinien. Da jedes Gerät nur mit Controllern für Verbindungen und Richtlinien auf Kontrollebene kommuniziert, um den Datenverkehr zwischen den Serviceknoten weiterzuleiten, können diese dynamisch an die Gesamttransparenz der Netzwerkbedingungen angepasst werden. Wie hier gezeigt, kündigt jeder Router dem Controller seine lokalen Informationen an. So kann der Datenfluss durch den zentralen Controller mithilfe von Richtlinien, die auf allen lokalen Routern durchgesetzt werden, problemlos verändert werden.
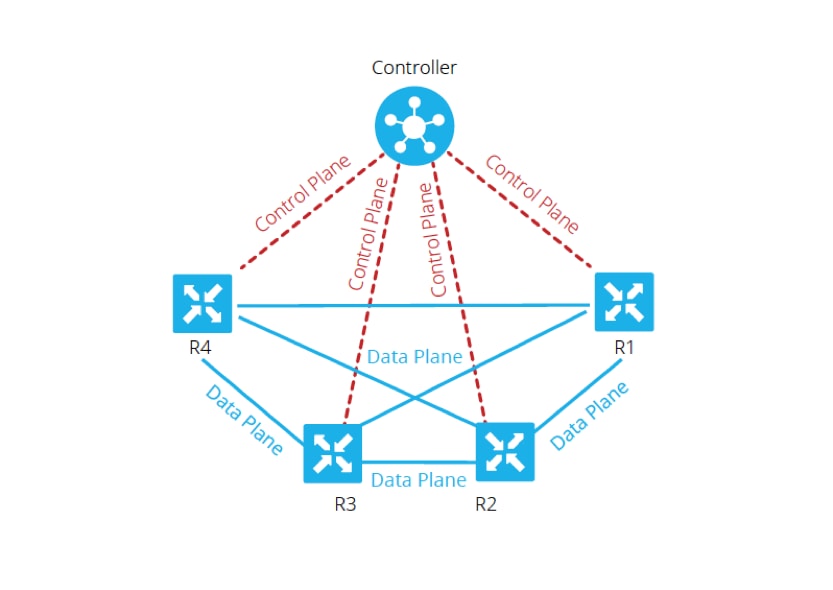
In diesem Beispiel haben R1 und R4 keine paarweise Adjacency, sondern nur den Datenebenenpfad. Der zentrale Controller kann daher den Datenverkehrsfluss problemlos steuern und ändern. So kann sie beispielsweise alle Präfixe von R1 steuern, die R4 über R3 angekündigt werden, oder dass bestimmte Präfixe R4 über R3 angekündigt werden, während bestimmte Präfixe direkt von R1 angekündigt werden, wobei R3 ein Anwendungspunkt für eine Firewall-Richtlinie sein könnte. Durch diesen Ansatz wird die Anzahl der Datenebenenrichtlinien, die bei Verwendung traditioneller Netzwerktopologien auf jedem Router implementiert werden müssen, erheblich reduziert. Das SD-WAN ist ein Overlay-Netzwerk, das Administratoren bei der Identifizierung von kritischem Datenverkehr unterstützt und ihm eine spezielle Behandlung im gesamten Netzwerk ermöglicht.
Konfiguration und Implementierung der Cisco SD-WAN QoS
Im SD-WAN-Overlay-Netzwerk funktioniert die QoS, wenn die am Netzwerk-Edge eingehenden Pakete untersucht werden. Jeder der vEdge-Router im Netzwerk muss für die Bereitstellung von QoS konfiguriert sein. Sobald das SD-WAN-Overlay-Netzwerk und die Verbindungen der Steuerungsebene in Betrieb sind, fließt der Datenverkehr automatisch über die IPsec-Verbindungen zwischen vEdge-Routern. Der standardmäßige Datenpaketweiterleitungsfluss kann geändert werden, wenn eine zentrale Datenrichtlinie oder eine lokalisierte Datenrichtlinie erstellt und angewendet wird.
Die zentralisierte Datenrichtlinie gibt die Kontrolle über die Verwaltung des Datenverkehrspfads, der durch das Netzwerk geleitet wird, und der Datenverkehr kann auf Basis der Felder Adresse, Port und Differentiated Services Code Point (DSCP) im IP-Header des Pakets gesteuert werden (Zulassen oder Blockieren).
Die lokalisierte Datenrichtlinie kann den Datenverkehrsfluss in die und aus den Schnittstellen eines vEdge-Routers steuern und ermöglicht Funktionen wie QoS. Die Richtlinien können aktiviert werden, wenn Sie die Zugriffslisten entweder in ausgehender oder in eingehender Richtung anwenden.
Jede Schnittstelle verfügt auf Hardware-vEdge-Routern über acht Warteschlangen, die von 0 bis 7 durchnummeriert sind. Die Warteschlange 0 ist reserviert und wird sowohl für Kontrolldatenverkehr als auch für latenzarmen Warteschlangenverkehr (Low-Latency Queuing, LLQ) verwendet. Für LLQ muss jede Klasse, die der Warteschlange 0 zugeordnet ist, ebenfalls für die Verwendung von LLQ konfiguriert werden. Der gesamte Kontrolldatenverkehr wird übertragen. Die Warteschlangen 1 bis 7 stehen für den Datenverkehr zur Verfügung.
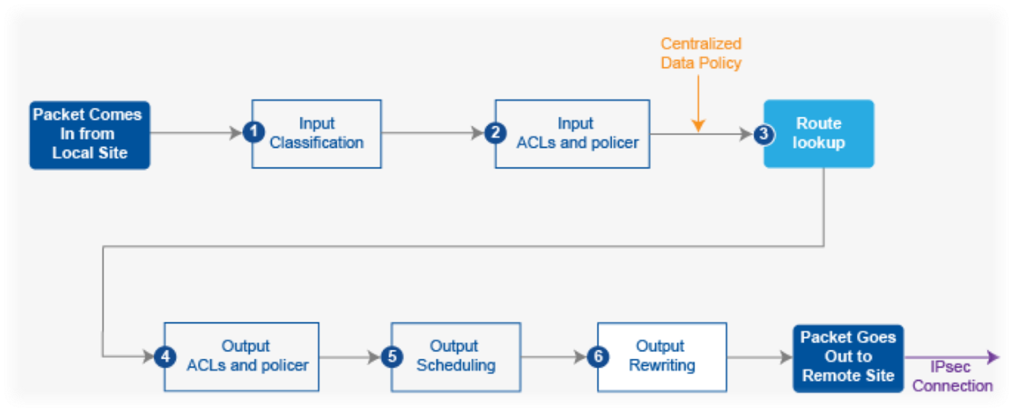
Wie in Abbildung 2 dargestellt, werden die QoS-Richtlinien auf ein Datenpaket angewendet, wenn es von einer Außenstelle zu einer anderen übertragen wird:
1. Eingabe klassifizieren: Der eingehende Datenverkehr kann klassifiziert werden, indem jedes Paket einer Weiterleitungsklasse zugeordnet wird. Weiterleitungsklassen gruppieren Datenpakete und weisen Pakete Ausgabewarteschlangen zu, damit sie an ihr Ziel übertragen werden können, basierend auf der Weiterleitungsklasse.
2. Eingangs-ACLs und Define Policer - Die maximale Datenverkehrsrate gesendeter oder empfangener Daten auf einer Schnittstelle kann durch Konfigurieren von Policers und Partitionieren eines Netzwerks in mehrere Prioritätsstufen gesteuert werden. Policers für eingehenden Schnittstellenverkehr ermöglichen Ihnen, Ressourcen zu sparen, indem sie Datenverkehr verwerfen, der nicht durch das Netzwerk geleitet werden muss.
3. Routensuche - Der vEdge-Router überprüft die lokale Routing-Tabelle, um zu bestimmen, welche Schnittstelle das Paket verwenden soll, um sein Ziel zu erreichen.
4. Ausgabe-ACLs und Policer - Datenverkehr, der der Policer-Rate entspricht, wird übertragen, und Datenverkehr, der die Policer-Rate überschreitet, wird mit einer verringerten Priorität gesendet oder verworfen. Die Policer wenden auf den Datenverkehr der ausgehenden Schnittstelle an und steuern die genutzte Bandbreite.
5. Ausgabeplanung - Die Pakete können priorisiert werden, indem für jede Ausgabewarteschlange eine QoS-Zuordnung konfiguriert wird, um die Bandbreite, die Verzögerungspuffergröße und die Paketverlustpriorität (Packet Loss Priority, PLP) der Ausgabewarteschlangen festzulegen. Es hängt von der Priorität des Datenverkehrs ab, den Sie Paketen eine höhere oder niedrigere Bandbreite, Pufferebenen und Verwerfungsprofile zuweisen können.
6. Ausgabe umschreiben - Wenn Sie Regeln umschreiben, können Sie Datenverkehr zuordnen, um Punkte zu codieren, wenn der Datenverkehr im System endet. Definieren Sie eine Regel zum Umschreiben, um das DSCP-Feld des äußeren IP-Headers zu überschreiben. Wenden Sie die Regel zum Umschreiben auf die Ausgangsschnittstelle an.
Konfigurieren der QoS-Richtlinie
In den folgenden Schritten wird die Konfiguration der lokalisierten Datenrichtlinie (QoS) beschrieben:
Schritt 1: Konfigurieren der Weiterleitungsklassen und Zuordnen zu Ausgabewarteschlangen Definieren Sie eine Klassenzuordnung, um Pakete nach Wichtigkeit in geeignete Weiterleitungsklassen zu klassifizieren. Siehe Klassenzuordnung in einer Zugriffsliste.
policy

 class-map

  class best-effort queue 3

  class bulk-data queue 2

  class critical-data queue 1

  class voice queue 0
Schritt 2: Konfigurieren der Weiterleitungsklassen für den QoS-Planer Definieren Sie den QoS-Planer, und geben Sie die Rate an, mit der Datenverkehr über die Schnittstelle gesendet wird. Siehe Richtlinie in einer Zugriffsliste.
policy

 qos-scheduler be-scheduler

  class                          best-effort

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler bulk-scheduler

  class                          bulk-data

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler critical-scheduler

 class                           critical-data

  bandwidth-percent     40

  buffer-percent            40

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler voice-scheduler

  class                          voice

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 llq

  drops                         tail-drop
Schritt 3: Gruppieren von QoS-Planern und Definieren der QoS-Zuordnung:
policy

 qos-map MyQoSMap

  qos-scheduler be-scheduler

  qos-scheduler bulk-scheduler

  qos-scheduler critical-scheduler

  qos-scheduler voice-scheduler
Schritt 4: Wenden Sie die QoS-Zuordnung auf die Ausgangsschnittstelle an:
interface ge0/1

  qos-map  MyQoSMap
Schritt 5: Definieren Sie eine Zugriffsliste, um Datenpakete in die entsprechenden Weiterleitungsklassen zu klassifizieren:
policy

 access-list MyACL

  sequence 10

   match

    dscp 46

   !

   action accept

    class voice

   !

  !

  sequence 20

   match

    source-ip          10.1.1.0/24

    destination-ip   192.168.10.0/24

   !

   action accept

    class bulk-data

    set

     dscp 32

    !

   !

  !

  sequence 30

   match

    destination-ip  192.168.20.0/24

   !

   action accept

    class critical-data

    set

     dscp 22

    !

   !

  !

  sequence 40

   action accept

    class best-effort

    set

     dscp 0

    !

   !

  !

  default-action drop
Schritt 6: Wenden Sie die Zugriffsliste auf eine Schnittstelle an:
vpn 10

 interface ge0/0

  access-list MyACL in

 !
Zugehörige Informationen
Ideale Voraussetzungen für garantierte QoS mit SD-WAN:
Es ist leicht zu verstehen, warum diese Lösung die traditionellen MPLS-WANs da draußen bedroht, da die Cisco SD-WAN QoS-Lösung die QoS-Stufen bereitstellen kann, die über das Internet unter Verwendung dynamischer Methoden übereinstimmen. Cisco SD-WAN wählt dynamisch das kostengünstigste Sortiment an privaten Verbindungen und öffentlichen Internetverbindungen aus. Mit SD-WAN sind Anwendungen nicht von der Standardbandbreite abhängig. Stattdessen wird die Verbindung ausgewählt, die für jede Anwendung am besten geeignet ist.
Unabhängig davon, ob MPLS oder SD-WAN die beste Lösung ist, muss darauf hingewiesen werden, dass die QoS mit SD-WAN ohne MPLS mit einem symmetrischen Internet und ohne Paketverlust mit VPN erreicht werden kann. Wenn der Datenverkehr über mehrere ISPs mehrere Hops durchläuft, kann das Unternehmen nicht garantieren, wie geschäftskritische und verzögerungsempfindliche Services funktionieren. Die SD-WAN-Produkte benötigen Aktiv/Aktiv-Konfigurationen, um die Zuverlässigkeit und QoS des WAN zu verbessern.
Kurz gesagt: SD-WAN ist eine fantastische Technologie, die die Abhängigkeit von MPLS-Netzwerken in Zukunft verringert. Sie können einen Teil des nicht interaktiven Datenverkehrs an eine Breitband-Internetverbindung auslagern. So kann das SD-WAN beispielsweise latenzempfindlichen Datenverkehr (z. B. Sprache) über eine MPLS-Verbindung, die QoS garantiert, und alles andere über eine Breitband-Internetverbindung weiterleiten oder zwei Breitbandverbindungen zu einem ungefähren MPLS kombinieren.
Beiträge von Cisco Ingenieuren
- Pooja KumawatCisco Advanced Services
 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)