Konfigurieren der VRF-kompatiblen Software-Infrastruktur NAT auf IOS XE

Inhalt
Einleitung
Dieses Dokument beschreibt die Konfiguration der VRF-kompatiblen Software-Infrastruktur (VASI) Network Address Translation (NAT) auf Routern, auf denen Cisco IOS® XE ausgeführt wird.
Voraussetzungen
Anforderungen
Es gibt keine spezifischen Anforderungen für dieses Dokument.
Verwendete Komponenten
Dieses Dokument ist nicht auf bestimmte Software- und Hardware-Versionen beschränkt. Dieses Dokument gilt für alle Cisco Router und Switches, auf denen Cisco IOS XE ausgeführt wird.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Hintergrundinformationen
Geräte, die auf Cisco IOS XE ausgeführt werden, unterstützen keine klassischen Inter-VRF NAT-Konfigurationen wie die Cisco IOS-Geräte. Die Unterstützung für Inter-VRF NAT auf Cisco IOS XE erfolgt über die VASI-Implementierung.
VASI bietet die Möglichkeit, Dienste wie IPsec, Firewall und NAT für den Datenverkehr zu konfigurieren, der zwischen VRF-Instanzen (Virtual Routing and Forwarding) übertragen wird.
VASI wird durch die Konfiguration von VASI-Paaren implementiert, wobei jede der Schnittstellen des Paars einer anderen VRF-Instanz zugeordnet ist. Die virtuelle VASI-Schnittstelle ist die Next-Hop-Schnittstelle für alle Pakete, die zwischen diesen beiden VRF-Instanzen umgeschaltet werden müssen. Die Kopplung erfolgt automatisch anhand der beiden Schnittstellenindizes, sodass die vasileft-Schnittstelle automatisch mit der vasiright-Schnittstelle gekoppelt wird. Jedes Paket, das in die vasileft-Schnittstelle gelangt, wird automatisch an die gepaarte vasiright-Schnittstelle weitergeleitet.
Arbeiten mit VASI
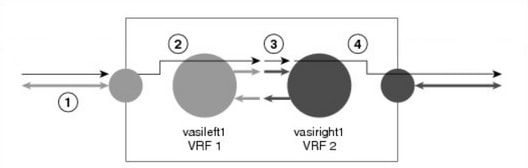
Wenn ein VRF-übergreifendes VASI auf demselben Gerät konfiguriert wird, erfolgt der Paketfluss in der folgenden Reihenfolge:
- Ein Paket gelangt an die physische Schnittstelle, die zu VRF 1 gehört.
- Vor dem Weiterleiten des Pakets wird in der VRF 1-Routing-Tabelle eine Weiterleitungs-Suche durchgeführt. Vasileft1 wird als nächster Hop ausgewählt, und der TTL-Wert (Time to Live) wird vom Paket herabgesetzt. In der Regel wird die Weiterleitungsadresse auf der Grundlage der Standardroute in der VRF-Instanz ausgewählt. Bei der Weiterleitungsadresse kann es sich jedoch auch um eine statische oder eine erlernte Route handeln. Das Paket wird an den Ausgangspfad von vasileft1 gesendet und dann automatisch an den Eingangspfad von vasiright1.
- Wenn das Paket in vasiright1 eingeht, wird eine Weiterleitungs-Suche in der VRF 2-Routing-Tabelle durchgeführt, und die TTL wird erneut dekrementiert (zweites Mal für dieses Paket).
- VRF 2 leitet das Paket an die physische Schnittstelle weiter.
Konfigurieren
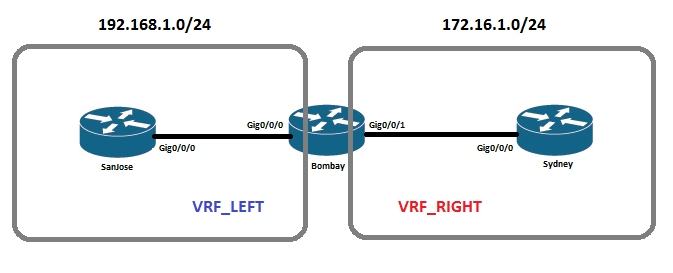
Diese Szenarien beschreiben eine grundlegende NAT-Konfiguration zwischen VRF-Instanzen.
Netzwerkdiagramm
Startkonfigurationen
San Jose:
interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.0

ip route 0.0.0.0 0.0.0.0 192.168.1.2
Mumbai
vrf definition VRF_LEFT
 rd 1:1
 !
 address-family ipv4
 exit-address-family

vrf definition VRF_RIGHT
 rd 2:2
 !
 address-family ipv4
 exit-address-family

interface GigabitEthernet0/0/0
  vrf forwarding VRF_LEFT
  ip address 192.168.1.2 255.255.255.0

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
Sydney:
interface GigabitEthernet0/0/0
 ip address 172.16.1.1 255.255.255.0
VASI-Schnittstellenkonfiguration
Jede VASI-Schnittstelle wird mit einer anderen VRF-Instanz gekoppelt.
interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
NAT-Konfiguration
In diesem Beispiel muss NAT mit den folgenden Anforderungen konfiguriert werden:
- Static NAT - Die Quell-IP-Adresse von 192.168.1.1 muss in 172.16.1.5 übersetzt werden.
- Dynamische NAT - Quellsubnetz von 192.168.1.0/24 wird in 172.16.1.5 übersetzt.
Szenario 1 - NAT in Vasiright
In den meisten Fällen befindet sich die WAN-Schnittstelle in der ausgehenden VRF-Instanz, in dieser Topologie VRF_RIGHT. In solchen Fällen kann NAT zwischen der vasiright- und der WAN-Schnittstelle konfiguriert werden. Datenverkehr, der von vasileft auf der vasiright-Schnittstelle eingeht, wird als NAT inside konfiguriert, während die WAN-Schnittstelle die NAT outside-Schnittstelle sein würde.
In diesem Szenario wird für den Datenverkehr zwischen den VRF-Instanzen ein statisches Routing verwendet. Eine statische Route für das Ziel-Subnetz 172.16.0.0 wird auf VRF_LEFT konfiguriert, das auf die vasileft-Schnittstelle verweist, und eine weitere Route für das Quell-Subnetz 192.168.0.0 wird auf VRF_RIGHT konfiguriert, das auf die vasiright-Schnittstelle verweist.

Anmerkung: Konfigurieren Sie NAT nicht so, dass die Quell-IP-Adresse in die IP-Adresse der WAN-Schnittstelle übersetzt wird. Der Router behandelt den zurückkehrenden Datenverkehr so, dass er an sich selbst gerichtet ist, und leitet den Datenverkehr nicht an die VASI-Schnittstelle weiter.
Statisches NAT:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- NAT configuration

ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_RIGHT
Überprüfen:
Bombay#sh ip nat translations vrf VRF_RIGHT
Pro        Inside global     Inside local       Outside local    Outside global
---        172.16.1.5        192.168.1.1        ---              ---
icmp       172.16.1.5:8      192.168.1.1:8      172.16.1.1:8     172.16.1.1:8
tcp        172.16.1.5:47491  192.168.1.1:47491  172.16.1.1:23    172.16.1.1:23
Total number of translations: 3
Dynamisches NAT:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- Access-list configuration
Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_RIGHT overload
Anmerkung: Die Konfiguration beider VASI-Schnittstellen eines Paars als externe Schnittstelle wird nicht unterstützt.
Überprüfen:
Bombay#sh ip nat translations
Pro      Inside global      Inside local         Outside local      Outside global
icmp     172.16.1.5:1       192.168.1.1:15       172.16.1.1:15      172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:58166    172.16.1.1:23      172.16.1.1:23
Total number of translations: 2
Szenario 2 - NAT bei Vasileft
NAT kann auch ausschließlich auf der vasileft-Seite (VRF_LEFT) konfiguriert werden, sodass der Datenverkehr NATted erhält, bevor er an VRF_RIGHT gesendet wird. Die eingehende Schnittstelle auf VRF_LEFT wird als interne NAT-Schnittstelle betrachtet, und vasileft 1 wird als externe NAT-Schnittstelle konfiguriert.
In diesem Szenario wird für den Datenverkehr zwischen den VRF-Instanzen ein statisches Routing verwendet. Eine statische Route für das Ziel-Subnetz 172.16.0.0 wird auf VRF_LEFT konfiguriert, das auf die vasileft-Schnittstelle verweist, und eine weitere Route für die NAT-IP 172.16.1.5 der Quelle wird auf VRF_RIGHT konfiguriert, das auf die vasiright-Schnittstelle verweist.
Statisches NAT:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- NAT configuration
ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_LEFT
Überprüfen:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro       Inside global        Inside local         Outside local      Outside global
---       172.16.1.5           192.168.1.1          ---                ---
icmp      172.16.1.5:5         192.168.1.1:5        172.16.1.1:5       172.16.1.1:5
tcp       172.16.1.5:35414     192.168.1.1:35414    172.16.1.1:23      172.16.1.1:23
Total number of translations: 3
Dynamisches NAT:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- Access-list configuration

Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_LEFT overload
Überprüfen:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro      Inside global      Inside local        Outside local    Outside global
icmp     172.16.1.5:1       192.168.1.1:4       172.16.1.1:4     172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:27593   172.16.1.1:23    172.16.1.1:23
Total number of translations: 2
Überprüfung
Verwenden Sie diesen Abschnitt, um zu überprüfen, ob Ihre Konfiguration ordnungsgemäß funktioniert.
- Überprüfen Sie, ob dynamische/statische Routen für die Weiterleitung des Datenverkehrs zwischen den beiden VRF-Instanzen konfiguriert sind.
- Überprüfen Sie, ob NAT für die richtige VRF-Instanz konfiguriert wurde.
Fehlerbehebung
Für diese Konfiguration sind derzeit keine spezifischen Informationen zur Fehlerbehebung verfügbar.
Zugehörige Informationen
- Konfigurieren der VRF-kompatiblen Software-Infrastruktur
- Technischer Support und Downloads – Cisco Systems
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
3.0 |
09-Sep-2026
|
Rezertifizierung - Aktualisierter Alternativer Text und Formatierung |
2.0 |
16-Oct-2023
|
Abschnitt "Zugehörige Informationen" und Formatierung aktualisiert. |
1.0 |
17-Nov-2015
|
Erstveröffentlichung |
 Feedback
