Konfigurieren von VPLS zwischen Cat9500 und ISR4K

Download-Optionen
-
ePub (294.6 KB)
In verschiedenen Apps auf iPhone, iPad, Android, Sony Reader oder Windows Phone anzeigen
Inklusive Sprache
In dem Dokumentationssatz für dieses Produkt wird die Verwendung inklusiver Sprache angestrebt. Für die Zwecke dieses Dokumentationssatzes wird Sprache als „inklusiv“ verstanden, wenn sie keine Diskriminierung aufgrund von Alter, körperlicher und/oder geistiger Behinderung, Geschlechtszugehörigkeit und -identität, ethnischer Identität, sexueller Orientierung, sozioökonomischem Status und Intersektionalität impliziert. Dennoch können in der Dokumentation stilistische Abweichungen von diesem Bemühen auftreten, wenn Text verwendet wird, der in Benutzeroberflächen der Produktsoftware fest codiert ist, auf RFP-Dokumentation basiert oder von einem genannten Drittanbieterprodukt verwendet wird. Hier erfahren Sie mehr darüber, wie Cisco inklusive Sprache verwendet.
Informationen zu dieser Übersetzung
Cisco hat dieses Dokument maschinell übersetzen und von einem menschlichen Übersetzer editieren und korrigieren lassen, um unseren Benutzern auf der ganzen Welt Support-Inhalte in ihrer eigenen Sprache zu bieten. Bitte beachten Sie, dass selbst die beste maschinelle Übersetzung nicht so genau ist wie eine von einem professionellen Übersetzer angefertigte. Cisco Systems, Inc. übernimmt keine Haftung für die Richtigkeit dieser Übersetzungen und empfiehlt, immer das englische Originaldokument (siehe bereitgestellter Link) heranzuziehen.
Inhalt
Einleitung
VPLS ist eine Layer-2-Erweiterungstechnologie, welche die meisten Kunden bei ISPs und über von Drittanbietern ausgeliehene/geleaste Services verwenden. Die Verwendung von VPLS geht über den Rahmen dieses Konfigurationsleitfadens hinaus. Dies ist ein grundlegender Konfigurationsleitfaden, der Kunden bei der Konfiguration von L2VPN zwischen den bestehenden ISR4K-Plattformen und den neuen Cat9500-Switches hilft.
Voraussetzungen
Grundlegende L2VPN-Konzepte und die Konfiguration von Pseudowire-Vorlagen für die Konfiguration von L2-VFI-Kontexten sind zu beachten.
Anforderungen
ISR4K-Router (beliebiger ISR4400/ISR4300), Cat9500-Switch und zwei Geräte, die als CE-Geräte verwendet werden
Verwendete Komponenten
ISR 4451-X
C950-40X-A
CISCO 1921
CISCO 2911
Konfigurieren
Die Konfiguration zeigt die Nutzung des VPLS-Kontexts und die unterstützten VC-Typen/Details an
Netzwerkdiagramm
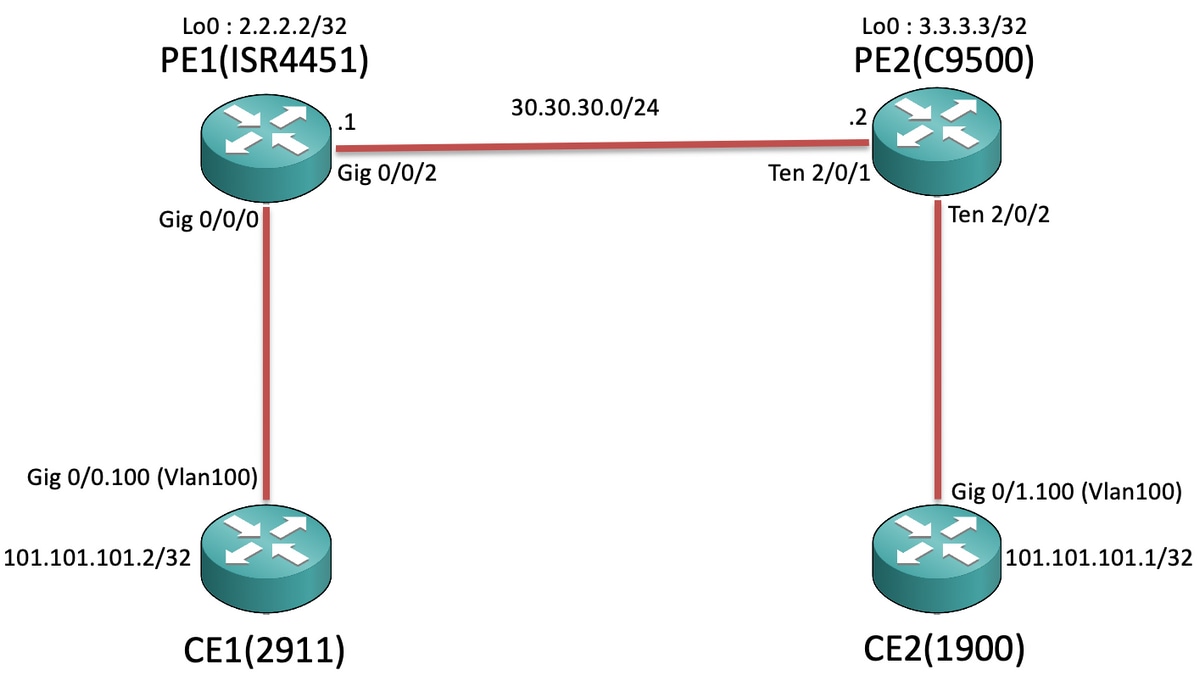
Konfigurationen
Für CE1 und CE2:
CE1#sh run Building configuration... Current configuration : 105 bytes ! interface GigabitEthernet0/0 no ip address duplex auto speed auto ! interface GigabitEthernet0/0.100 encapsulation dot1Q 100 ip address 101.101.101.2 255.255.255.0 ! |
CE2#sh run Building configuration... Current configuration : 1718 bytes ! interface GigabitEthernet0/1 no ip address duplex auto speed auto ! interface GigabitEthernet0/1.100 encapsulation dot1Q 100 ip address 101.101.101.1 255.255.255.0 ! |
Auf PE1 und PE2:
PE1#sh run Building configuration... Current configuration : 5049 bytes ! pseudowire-class VPLS100 encapsulation mpls no control-word ! l2 vfi 100 manual vpn id 100 bridge-domain 100 mtu 9180 neighbor 3.3.3.3 pw-class VPLS100 ! interface Loopback0 ip address 2.2.2.2 255.255.255.255 ! interface GigabitEthernet0/0/0 mtu 9180 no ip address negotiation auto service instance 100 ethernet encapsulation dot1q 100 rewrite ingress tag pop 1 symmetric bridge-domain 100 ! ! interface GigabitEthernet0/0/2 ip address 30.30.30.1 255.255.255.0 negotiation auto mpls ip ! ip route 3.3.3.3 255.255.255.255 30.30.30.2 ! mpls ldp router-id Loopback0 force ! |
PE2#sh run Building configuration... Current configuration : 10722 bytes ! ip routing ! pseudowire-class VPLS100 encapsulation mpls no control-word ! l2 vfi 100 manual vpn id 100 neighbor 2.2.2.2 pw-class VPLS100 ! interface Loopback0 ip address 3.3.3.3 255.255.255.255 ! interface TenGigabitEthernet2/0/1 no switchport ip address 30.30.30.2 255.255.255.0 mpls ip ! interface TenGigabitEthernet2/0/2 switchport trunk allowed vlan 100 switchport mode trunk ! interface Vlan100 no ip address xconnect vfi 100 ! ip route 2.2.2.2 255.255.255.255 30.30.30.1 ! mpls ldp router-id Loopback0 force ! |

Hinweis: Stellen Sie auf den ISR4K- und ASR1000-Geräten, die auf EFP(Ethernet Flow Point) Service-Instanzen ausgeführt werden, sicher, dass der Befehl "rewrite ingress tag pop 1 symmetric" unter der entsprechenden SI (Service-Instanz) konfiguriert wird, in der die Subnetz-/Broadcast-Domäne erweitert werden soll, sodass ISR4K/ASR1k die gekennzeichneten (802.1Q VLAN Tag) Pakete, die vom CE-Ende aus versendet werden.
Überprüfung
Die Cat9500-Plattformen unterstützen unter VPLS bislang die Internetworking-Nutzung mit "Ethernet". Überprüfen Sie daher zunächst, ob der VC-Typ Ethernet ist (Standard ist dies):
PE1#show mpls l2transport binding
  Destination Address: 3.3.3.3,VC ID: 100
    Local Label:  19
        Cbit: 0,    VC Type: Ethernet,    GroupID: n/a
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
    Remote Label: 17
        Cbit: 0,    VC Type: Ethernet,    GroupID: 0
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
PE2#show mpls l2transport binding
  Destination Address: 2.2.2.2,VC ID: 100
    Local Label:  17
        Cbit: 0,    VC Type: Ethernet,    GroupID: n/a
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
    Remote Label: 19
        Cbit: 0,    VC Type: Ethernet,    GroupID: 0
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
Der Rest der Befehle ähnelt der Überprüfung von L2VPN VC. Es ist jedoch wichtig zu verstehen, dass der Cat9500 über eine Systemmtu verfügt. Daher können Sie die einzelnen MTU-Werte für die Schnittstelle, die zur LAN-Seite weisen, nicht ändern. Daher müssen Sie "mtu <>" im l2-VFI-Kontext auf der ISR4K-Plattform explizit konfigurieren, damit die MTU-Werte basierend auf der auf dem Cat9500-Switch konfigurierten System-MTU ausgehandelt werden:
PE2:
PE2#show system mtu
Global Ethernet MTU is 9180 bytes.
PE1:
PE1#show mpls l2transport vc detail
Local interface: VFI 100 vfi up
  Interworking type is Ethernet
  Destination address: 3.3.3.3, VC ID: 100, VC status: up
    Output interface: Gi0/0/2, imposed label stack {17}
    Preferred path: not configured
    Default path: active
    Next hop: 30.30.30.2
  Create time: 00:02:10, last status change time: 00:02:10
    Last label FSM state change time: 00:02:10
  Signaling protocol: LDP, peer 3.3.3.3:0 up
    Targeted Hello: 2.2.2.2(LDP Id) -> 3.3.3.3, LDP is UP
    Graceful restart: not configured and not enabled
    Non stop routing: not configured and not enabled
    Status TLV support (local/remote)   : enabled/supported
      LDP route watch                   : enabled
      Label/status state machine        : established, LruRru
      Last local dataplane   status rcvd: No fault
      Last BFD dataplane     status rcvd: Not sent
      Last BFD peer monitor  status rcvd: No fault
      Last local AC  circuit status rcvd: No fault
      Last local AC  circuit status sent: No fault
      Last local PW i/f circ status rcvd: No fault
      Last local LDP TLV     status sent: No fault
      Last remote LDP TLV    status rcvd: No fault
      Last remote LDP ADJ    status rcvd: No fault
    MPLS VC labels: local 19, remote 17
    Group ID: local n/a, remote 0
    MTU: local 9180, remote 9180
    Remote interface description:
  Sequencing: receive disabled, send disabled
  Control Word: Off
  SSO Descriptor: 3.3.3.3/100, local label: 19
  Dataplane:
    SSM segment/switch IDs: 8387/4289 (used), PWID: 4
  VC statistics:
    transit packet totals: receive 0, send 0
    transit byte totals:   receive 0, send 0
    transit packet drops:  receive 0, seq error 0, send 0
PE2:
PE2#show mpls l2transport vc detail
Local interface: VFI 100 vfi up
  Interworking type is Ethernet
  Destination address: 2.2.2.2, VC ID: 100, VC status: up
    Output interface: Te2/0/1, imposed label stack {19}
    Preferred path: not configured
    Default path: active
    Next hop: 30.30.30.1
  Create time: 01:02:03, last status change time: 00:03:09
    Last label FSM state change time: 00:03:09
  Signaling protocol: LDP, peer 2.2.2.2:0 up
    Targeted Hello: 3.3.3.3(LDP Id) -> 2.2.2.2, LDP is UP
    Graceful restart: not configured and not enabled
    Non stop routing: not configured and not enabled
    Status TLV support (local/remote)   : enabled/supported
      LDP route watch                   : enabled
      Label/status state machine        : established, LruRru
      Last local dataplane   status rcvd: No fault
      Last BFD dataplane     status rcvd: Not sent
      Last BFD peer monitor  status rcvd: No fault
      Last local AC  circuit status rcvd: No fault
      Last local AC  circuit status sent: No fault
      Last local PW i/f circ status rcvd: No fault
      Last local LDP TLV     status sent: No fault
      Last remote LDP TLV    status rcvd: No fault
      Last remote LDP ADJ    status rcvd: No fault
    MPLS VC labels: local 17, remote 19
    Group ID: local n/a, remote 0
    MTU: local 9180, remote 9180
    Remote interface description:
  Sequencing: receive disabled, send disabled
  Control Word: Off
  SSO Descriptor: 2.2.2.2/100, local label: 17
  Dataplane:
    SSM segment/switch IDs: 12297/8194 (used), PWID: 1
  VC statistics:
    transit packet totals: receive 0, send 0
    transit byte totals:   receive 0, send 0
    transit packet drops:  receive 0, seq error 0, send 0
Wenn wir nun versuchen, Pings von CE1 zu CE2 zu initiieren:
CE1#ping 101.101.101.1 source 101.101.101.2
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 101.101.101.1, timeout is 2 seconds:
Packet sent with a source address of 101.101.101.2
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 1/1/4 ms
Wenn wir dann die VC-Statistiken überprüfen, um sicherzustellen, dass die Pakete über VPLS geleitet werden:
PE1:
PE1#show mpls l2transport vc detail | sec statistics
  VC statistics:
    transit packet totals: receive 5, send 5
    transit byte totals:   receive 660, send 660
    transit packet drops:  receive 0, seq error 0, send 0
PE2:
PE2#show mpls l2transport vc detail | sec statistics
  VC statistics:
    transit packet totals: receive 5, send 5
    transit byte totals:   receive 680, send 680
    transit packet drops:  receive 0, seq error 0, send 0
Fehlerbehebung
In diesem Dokument sollten die Kompatibilitätsprobleme bei der Konfiguration einer VPLS VC zwischen den ISR/ASR-Routern und den Cat9500-Switches, die als PE-Knoten fungieren, hervorgehoben werden, sodass derzeit keine Schritte zur Fehlerbehebung erforderlich sind.
Beiträge von Cisco Ingenieuren
- Vipin VargheseCisco TAC
 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)