Proxy-ARP verstehen

Einleitung
In diesem Dokument wird beschrieben, wie Hosts mithilfe des Proxy Address Resolution Protocol (ARP) Remote-Subnetze ohne Host-Routen oder ein Standard-Gateway erreichen können.
Voraussetzungen
Anforderungen
In diesem Dokument werden Kenntnisse zu ARP- und Ethernet-Umgebungen vorausgesetzt.
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
-
Cisco IOS® Softwareversion 12.2 (10b)
-
Router der Cisco 2600 Serie

Anmerkung: Das in diesem Dokument beschriebene Verhalten ist nicht auf diese Komponenten beschränkt. Proxy-ARP ist auf mehreren Cisco IOS- und Cisco IOS XE-Plattformen verfügbar. Die Verfügbarkeit von Funktionen, das Standardverhalten und die Befehlsunterstützung können je nach Plattform- und Softwareversion variieren.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Konventionen
Weitere Informationen zu Dokumentkonventionen finden Sie unter Cisco Technical Tips Conventions (Technische Tipps von Cisco zu Konventionen).
Hintergrundinformationen
Proxy-ARP ist das Verfahren, bei dem ein Host (in der Regel ein Router) ARP-Anforderungen beantwortet, die für einen anderen Rechner bestimmt sind. Der Router antwortet mit seiner eigenen MAC-Adresse und leitet Pakete an das tatsächliche Ziel weiter. Proxy-ARP kann Computer in einem Subnetz dabei unterstützen, entfernte Subnetze zu erreichen, ohne dass Routing oder ein Standard-Gateway konfiguriert werden müssen. Proxy ARP wird in RFC 1027 definiert.
Funktionsweise von Proxy-ARP
Dies ist ein Beispiel für die Funktionsweise von Proxy-ARP:
Netzwerkdiagramm
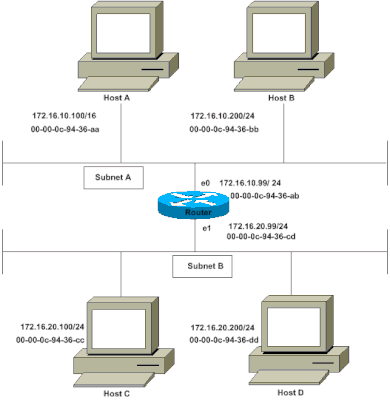 Netzwerkdiagramm
Host A (172.16.10.100) in Subnetz A muss Pakete an Host D (172.16.20.200) in Subnetz B senden. Wie im Netzwerkdiagramm gezeigt, verfügt Host A über eine /16-Subnetzmaske. Das bedeutet, dass Host A glaubt, direkt mit dem gesamten Netzwerk 172.16.0.0 verbunden zu sein. Wenn Host A mit einem beliebigen Gerät kommunizieren muss, das seiner Meinung nach direkt verbunden ist, sendet er eine ARP-Anforderung an das Ziel. Wenn Host A ein Paket an Host D senden muss, glaubt Host A, dass Host D direkt verbunden ist, und sendet daher eine ARP-Anforderung an Host D.
Um Host D (172.16.20.200) zu erreichen, fordert Host A die mit der Ziel-IP-Adresse verknüpfte MAC-Adresse an.
Host A sendet daher eine ARP-Anforderung an Subnetz A, wie dargestellt:
| MAC-Adresse des Absenders | Absender-IP-Adresse | MAC-Zieladresse | Target IP address |
|---|---|---|---|
| 00-00-0c-94-36-aa | 172.16.10.100 | 00-00-00-00-00-00 | 172.16.20.200 |
In dieser ARP-Anforderung fordert Host A (172.16.10.100) an, dass Host D (172.16.20.200) seine MAC-Adresse sendet. Das ARP-Anforderungspaket wird dann in einem Ethernet-Frame mit der MAC-Adresse von Host A als Quelladresse und einer Broadcast-Adresse (FFFF.FFFF.FFFF) als Zieladresse gekapselt. Da es sich bei der ARP-Anforderung um eine Broadcast-Anforderung handelt, erreicht sie alle Knoten in Subnetz A, das die Ethernet 0 (e0)-Schnittstelle des Routers enthält, jedoch nicht Host D. Der Broadcast erreicht Host D nicht, da Router standardmäßig keine Broadcast-Frames für Layer 2 zwischen Schnittstellen weiterleiten.
Da Proxy-ARP auf der Empfangsschnittstelle aktiviert ist und der Router über eine andere Schnittstelle eine Route zu Host D (172.16.20.200) hat, antwortet der Router mit seiner eigenen MAC-Adresse auf Host A.
| MAC-Adresse des Absenders | Absender-IP-Adresse | MAC-Zieladresse | Target IP address |
|---|---|---|---|
| 00-00-0c-94-36-ab | 172.16.20.200 | 00-00-0c-94-36-aa | 172.16.10.100 |
Dies ist die Proxy-ARP-Antwort, die der Router an Host A sendet. Das Proxy-ARP-Antwortpaket wird in einem Ethernet-Frame mit der MAC-Adresse des Routers als Quelladresse und der MAC-Adresse von Host A als Zieladresse gekapselt. Die Proxy-ARP-Antwort in diesem Austausch ist eine Unicast-Nachricht an den ursprünglichen Anforderer. Nach Erhalt dieser ARP-Antwort aktualisiert Host A seine ARP-Tabelle wie folgt:
| IP-Adresse | MAC-Adresse |
|---|---|
| 172.16.20.200 | 00-00-0c-94-36-ab |
Bis der ARP-Eintrag abläuft oder sich ändert, sendet Host A Pakete für 172.16.20.200 (Host D) an die MAC-Adresse 00-00-0c-94-36-ab, die zum Router gehört. Da der Router weiß, wie er Host D erreicht, leitet der Router das Paket an Host D weiter. Der ARP-Cache eines Hosts in Subnetz A enthält die Router-MAC-Adresse für jedes Remote-Ziel, für das der Router eine Proxy-ARP-Antwort bereitstellt. Daher werden alle Pakete, die an Subnetz B gerichtet sind, an den Router gesendet. Der Router leitet diese Pakete an die Hosts in Subnetz B weiter.
Der ARP-Cache von Host A ist in der folgenden Tabelle dargestellt:
| IP-Adresse | MAC-Adresse |
|---|---|
| 172.16.20.200 | 00-00-0c-94-36-ab |
| 172.16.20.100 | 00-00-0c-94-36-ab |
| 172.16.10.200 | 00-00-0c-94-36-bb |
Anmerkung: Mehrere IP-Adressen werden einer einzelnen MAC-Adresse zugeordnet, der MAC-Adresse dieses Routers. In dieser Topologie kann dieses Muster darauf hinweisen, dass Proxy-ARP verwendet wird.
Proxy-ARP muss auf einer Cisco Router-Schnittstelle aktiviert sein, damit der Router im Auftrag von Remote-Zielen antworten kann. In Cisco IOS ist Proxy-ARP auf ARP-fähigen Schnittstellen standardmäßig aktiviert. Bevor Sie Proxy-ARP deaktivieren, stellen Sie sicher, dass die betroffenen Hosts über eine gültige Route oder ein gültiges Standard-Gateway verfügen. Deaktivieren Sie die Proxy-ARP für eine Schnittstelle, die nicht erforderlich ist, ohne ip proxy-arp:
Router#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#interface ethernet 0
Router(config-if)#no ip proxy-arp
Router(config-if)#^Z
Router#
Um den Proxy-ARP für eine Schnittstelle zu aktivieren, führen Sie den Konfigurationsbefehl ip proxy-arp interface aus. Führen Sie show ip interface <Schnittstelle> aus, um zu überprüfen, ob die Ausgabe Proxy ARP als aktiviert meldet.
Anmerkung: Wenn Host B (172.16.10.200/24) in Subnetz A versucht, Pakete an Host D (172.16.20.200) in Subnetz B zu senden, überprüft er dessen IP-Routing-Tabelle. Host B sendet keine ARP-Anforderung für Host D, da sich das Ziel außerhalb des auf der Host-B-Ethernet-Schnittstelle konfigurierten Subnetzes befindet. Host B sendet das Paket an einen konfigurierten nächsten Hop. Ohne passende Route oder Standard-Gateway schlägt die Kommunikation fehl.
Vorteile von Proxy-ARP
Der Hauptvorteil von Proxy-ARP besteht darin, dass es auf einem einzelnen Router in einem Netzwerk aktiviert werden kann und die Routing-Tabellen der anderen Router im Netzwerk nicht ändert.
Proxy-ARP kann in einem Netzwerk verwendet werden, in dem IP-Hosts nicht über ein Standard-Gateway oder eine andere Route zum Remote-Ziel verfügen.
Nachteile von Proxy-ARP
Hosts haben keinen Einblick in die physische Netzwerktopologie und behandeln das Netzwerk als flaches Segment, in dem eine ARP-Anfrage eine beliebige Zieladresse auflösen kann.
Das Proxy-ARP-Verhalten hat mehrere Nachteile:
-
Dies erhöht den ARP-Datenverkehr in Ihrem Segment.
-
Hosts benötigen größere ARP-Tabellen, um IP-MAC-Adresszuordnungen handhaben zu können.
-
Sicherheit kann untergraben werden. Eine Maschine kann behaupten, eine andere zu sein, um Pakete abzufangen, ein Vorgang, der Spoofing genannt wird.
-
Dies funktioniert nicht in Netzwerken, die ARP nicht für die Adressauflösung verwenden.
-
Wenn mehrere Router Proxy-ARP-Antworten für dasselbe Ziel bereitstellen, kann dies zu einer unvorhersehbaren Next-Hop-Auswahl führen.
Zugehörige Informationen
- IP-Supportressourcen
- NAT-Support-Seite
- Tools und Ressourcen
- Technischer Support und Downloads von Cisco
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
6.0 |
09-Sep-2026
|
Verknüpfung wurde behoben und Rechtschreibung/Grammatik überprüft. |
5.0 |
29-May-2025
|
Einige Formatierungsprobleme wurden behoben. |
4.0 |
06-Mar-2025
|
Korrektur eines Tippfehlers |
3.0 |
02-Jun-2023
|
Rezertifizierung |
2.0 |
28-Mar-2022
|
Beschädigte Links wurden behoben oder entfernt. |
1.0 |
02-Dec-2013
|
Erstveröffentlichung |
 Feedback
