Einleitung
In diesem Dokument wird beschrieben, wie die Kommunikation zwischen zwei Virtual Route Forwarders (VRFs), auch bekannt als Contexts with a Application Centric Infrastructure (ACI)-Umgebung, eingerichtet und konfiguriert wird. Dieses Verfahren gilt für VRFs in separaten Tenants oder innerhalb desselben Tenants.
Anmerkung: Diese Konfiguration wurde mit Versionen bis 2.2(1) getestet. Screenshots in diesem Artikel können mit späteren Versionen leicht abweichen.
Terminologie/Akronyme
EPG = Endpunktgruppe
Kontext - In der ACI-GUI als VRF bekannt. Dies ist eine Instanz in einem Tenant.
BD = Bridge-Domäne
Topologie:

Kommunikation zwischen Anbieterendpunktgruppe - EPG-X in Tenant-X und Anbieter-EPG-Y in Tenant-Y:
- Konfigurieren Sie das gemeinsam genutzte Subnetz für EPG-X unter der EPG (im Gegensatz zur Bridge-Domäne (BD)). Dabei handelt es sich um die Anbieter-EPG.
- Konfigurieren Sie das freigegebene Subnetz für EPG-Y entweder unter der EPG oder unter BD. Dabei handelt es sich um die EPG für Verbraucher.
- Erstellen Sie in Tenant-X einen globalen Vertrag für den Datenverkehr, den Sie zulassen möchten.
- Fügen Sie den Vertrag gemäß EPG-X hinzu.
- Exportieren Sie diesen Vertrag von Tenant-X nach Tenant-Y.
- Fügen Sie den importierten Vertrag in Tenant-Y als Schnittstelle für einen verbrauchten Vertrag zu EPG-Y hinzu.
Anmerkung: Sie können alternativ einen Vertrag im gemeinsamen Tenant verwenden (auf den beide Tenants Zugriff haben). In diesem Fall können Sie den oben beschriebenen Export-/Importschritt überspringen.
Schritte im Detail:
Konfigurieren Sie das freigegebene Subnetz für EPG-X unter der EPG.

Stellen Sie sicher, dass sie als "Shared" (Gemeinsam) markiert ist, um das Versickern von Routen zu ermöglichen.
Konfigurieren Sie das freigegebene Subnetz für EPG-Y entweder unter der EPG oder unter BD.

Stellen Sie sicher, dass sie als "Shared" (Gemeinsam genutzt) markiert ist, um Route Leaking zuzulassen. In diesem Beispiel wurde das Subnetz für EPG-Y unter seinem BD erstellt.
Erstellen Sie in Tenant-X einen Vertrag für den Datenverkehr, den Sie zulassen möchten.

Markieren Sie den Bereich als "Global".

Datenverkehr wird mit dem Standardfilter des gemeinsamen Tenants zugelassen.
HINWEIS: Wenn der Betreff als Apply Both Directions (Beide Richtungen anwenden) markiert ist, kann der Datenverkehr von einer der EPGs stammen, ähnlich wie beim Konfigurieren der Intra-Context-Kommunikation.
Fügen Sie den erstellten Vertrag als bereitgestellten Vertrag zu EPG-X hinzu.
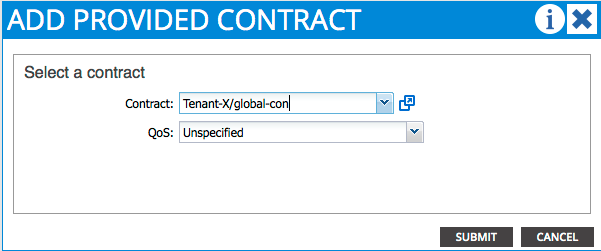

Exportieren Sie diesen Vertrag von Tenant-X nach Tenant-Y.


HINWEIS: Wenn Sie VRF-übergreifendes Routing zwischen zwei VRFs im selben Tenant konfigurieren, muss der Vertrag nicht exportiert/importiert werden.

Wenn Sie auf Senden klicken, wird der Vertrag unter Importierte Verträge in Tenant-Y angezeigt.
Fügen Sie den importierten Vertrag in Tenant-Y als Schnittstelle für einen verbrauchten Vertrag zu EPG-Y hinzu.


Verwenden Sie diesen Abschnitt, um zu überprüfen, ob Ihre Konfiguration ordnungsgemäß funktioniert.
IP-Routen werden zwischen Virtual Route Forwarders (VRFs) exportiert. Die Routen zwischen den Kontexten sind fett hervorgehoben:
calo2-leaf2# show ip route vrf Tenant-X:Context-X

IP Route Table for VRF "Tenant-X:Context-X"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static

10.10.10.1/32, ubest/mbest: 1/0, attached

    *via 10.10.10.1, vlan34, [1/0], 00:15:06, local

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static


calo2-leaf2# show ip route vrf Tenant-Y:Context-Y

IP Route Table for VRF "Tenant-Y:Context-Y"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.1/32, ubest/mbest: 1/0, attached

    *via 192.168.10.1, vlan38, [1/0], 00:15:17, local

 Feedback
