تكوين VXLAN

المحتويات
المقدمة
يصف هذا المستند كيفية تكوين شبكة VXLAN والتحقق من صحتها باستخدام مستوى التحكم في EVPN BGP على محولات Cisco Nexus 9000 Series في بنية ذات ورقة أساسية.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- مفاهيم قناة المنفذ الظاهري (vPC)
- توجيه IP (OSPF أو IS-IS) و BGP، بما في ذلك عاكس المسار
- مفاهيم توجيه البث المتعدد مثل الوضع المتناثر للبث المتعدد المستقل عن البروتوكول (PIM) ونقطة الالتقاء (RP)
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- ترخيص ميزة الشبكة
- NX-OS، الإصدار 10.4(x) من Cisco
- 2 x Cisco Nexus N9K-C9332D-GX2B كأعمدة (عاكس مسار BGP و PIM AnyCast RPs)
- 3 x Cisco Nexus N9K-C93180YC-FX3 كأوراق (VTEPs)؛ تعد Leaf-1 و Leaf-2 بمثابة زوج أجهزة الكمبيوتر الشخصية vPC
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.

ملاحظة: ينطبق التكوين الوارد في هذا المستند على الأنظمة الأساسية التي تعمل على مقياس السحابة ل Nexus 9000 (-EX و -FX و -FX2 و -FX3 و -GX و -GX2 والإصدارات الأحدث) في وضع NX-OS المستقل. لا ينطبق على محولات Nexus 9000 في وضع قائمة التحكم في الوصول (ACI).
معلومات أساسية
المصطلح
| مدة |
الوصف |
| Vxlan |
شبكة LAN الظاهرية الموسعة: الذي يوفر خدمات تغشية الطبقة 2 والطبقة 3 عبر أساس IP موجه مع تضمين MAC في UDP (منفذ UDP 4789). |
| VNI |
معرف شبكة VXLAN: معرف مقطع 24 بت. يترجم L2 VNI إلى VLAN (جسر مجال). يترجم L3 VNI إلى VRF. |
| VTEP |
نقطة نهاية نفق VXLAN: الأداة أن يغلف ويفك كبسلة حركة مرور VXLAN. |
| NVE |
واجهة طرف المحاكاة الظاهرية للشبكة (الواجهة NVE1): الواجهة المنطقية حيث يتم التضمين وفك الكبسلة. |
| BGP EVPN |
مستوى التحكم الذي يعلن عن عضوية MAC و MAC/IP (نوع المسار 2) وبادئة IP (نوع المسار 5) و VTEP (نوع المسار 3) بين بروتوكولات VTEP. |
| بوابة AnyCast |
ال نفسه SVI IP و MAC عنوان على كل ورقة، والعنوان التقصير دائما هو الورقة المحلية. |
| بوم |
إذاعة، مجهول unicast، multicast حركة مرور. |
ما هي VXLAN
- VXLAN تغلف شرائح الطبقة 2 والطبقة 3 على أي تحجيم IP موجه.
- إنه يستخدم تضمين MAC في UDP، والذي يضيف 50 بايت من المصروفات العامة إلى الإطار الأصلي.
- وهو يدعم ما يصل إلى 16 مليون جزء، مقارنة بعام 4094 مع شبكات VLAN التقليدية.
- يستخدم الجزء السفلي مسارات متعددة متساوية التكلفة (ECMP) لجميع الارتباطات، بدون بروتوكول شجرة متفرعة بين الأوراق والعمود الفقري.
لماذا VXLAN BGP EVPN
أستخدم الإصدار السابق من هذا المستند فيض وتعلم، حيث تتعلم VTEPs عناوين MAC البعيدة من تدفق مستوى البيانات. يقوم BGP EVPN باستبدال تعليم مستوى البيانات بمستوى تحكم، وهو نموذج النشر الموصى به:
- تقوم بروتوكولات VTEP باكتشاف بعضها البعض وتعلم عناوين MAC و IP البعيدة من خلال BGP، مما يقلل من التفييض.
- يسمح قمع ARP بطلبات ARP للإجابة المحلية على VTEP للمضيفين المعروفين.
- توفر كل عبارة عبارة منقولة و L3 VNI لكل VRF التوجيه الأمثل بين الشبكات الفرعية في ورقة الخطوة الأولى.
- يتم دعم التوسعة متعددة المسارات (vPC أو EVPN ESI) والإرسال متعدد المواقع.
خيارات النسخ المتماثل ل BUM
| نمط |
التكوين |
متطلب أساسي |
| البث المتعدد (المستخدم في هذا المستند) |
مجموعة mcast <group>ضمن VNI |
وضع PIM المتناثر على جميع الارتباطات الأساسية والمستندات، و RP (يعد أي بروتوكول RP منبثق على الميزات الأساسية شائعا) |
| النسخ المتماثل من مدخل |
بروتوكول BGP لبروتوكول الإدخال والنسخ المتماثل تحت معرف فئة المورد (VNI) |
البث الأحادي فقط. يرسل المدخل VTEP نسخة إلى كل VTEP بعيد أن BGP ممر نوع 3 يتلقى تعلم ل ال VNI. |
التكوين
الرسم التخطيطي للشبكة
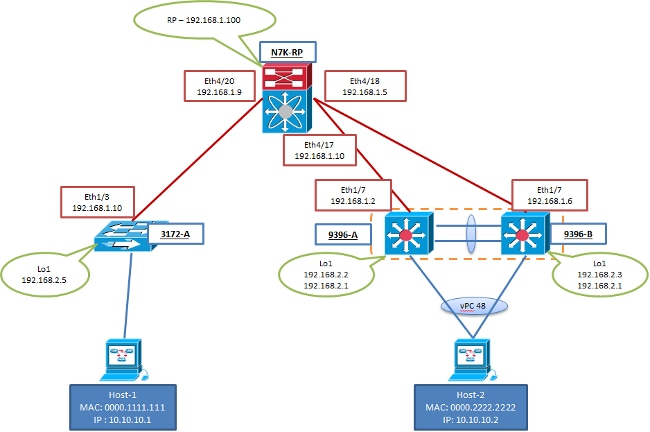
مخاطبة
| في المثال التالي |
Loopback0 (التوجيه، BGP، PIM) |
الاسترجاع 1 (مصدر NVE) |
الوصلات (ETH1/49 إلى SPINE-1 و ETH1/50 إلى SPINE-2) |
| عمود فقري-1 |
10.0.0.1 |
- |
ETH1/1-3 إلى Leaf-1/2/3: 10.1.1.0 و .2 و .4 /31 |
| العمود الفقري-2 |
10.0.0.2 |
- |
ETH1/1-3 إلى Leaf-1/2/3: 10.1.2.0 و .2 و .4 /31 |
| ليف-1 |
10.0.0.11 |
10.0.1.11، الثانوي 10.0.1.112 |
10.1.1.1/31, 10.1.2.1/31 |
| ليف-2 |
10.0.0.12 |
10.0.1.12، الثانوي 10.0.1.112 |
10.1.1.3/31, 10.1.2.3/31 |
| ليف-3 |
10.0.0.13 |
10.0.1.13 |
10.1.1.5/31, 10.1.2.5/31 |
| كائن التغشية |
القيمة |
| AnyCast RP |
10.254.254.1 (Loopback254 على كلا العنصرين)، المجموعات 239.1.1.0/24 |
| VLAN 10 / L2 VNI |
10010، مجموعة البث 239.1.1.10، البوابة 192.168.10.1/24 |
| VLAN 20 / L2 VNI |
10020، مجموعة البث 239.1.1.20، البوابة 192.168.20.1/24 |
| VRF المستأجر-A / L3 VNI |
5000 (VLAN 500) |
| AnyCast gateway Mac |
2020.000.00aa |
| النسخ الاحتياطي عبر الكمبيوتر عبر بروتوكول SVI |
VLAN 3900 و 10.255.255.0/31 (Leaf-1) و 10.255.255.1/31 (Leaf-2) |
ملاحظة: أستخدم استجابات منفصلة لمصدر NVE (Loopback1)، التوجيه، وتقشير BGP (Loopback0). على vPC VTEPs، يحتوي الاسترجاع مصدر NVE على IP ثانوي يكون هو نفسه على كلا الأقران. تستخدم بروتوكولات VTEP البعيدة هذا العنوان المشترك (vPC AnyCast VTEP) للوصول إلى زوج أجهزة الكمبيوتر الشخصي vPC كبروتوكول VTEP واحد.
التكوينات
تعرض هذه التكوينات الأجزاء ذات الصلة فقط بالشبكة المحلية الظاهرية (VXLAN) والشبكة المحلية الظاهرية (VXLAN). تكوين الإدارة و AAA والميزات الأخرى استنادا إلى متطلباتك.
عمود فقري-1
nv overlay evpn
feature ospf
feature bgp
feature pim
feature nv overlay

ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24
ip pim anycast-rp 10.254.254.1 10.0.0.1
ip pim anycast-rp 10.254.254.1 10.0.0.2

interface loopback0
  description Routing / BGP / Anycast-RP member
  ip address 10.0.0.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback254
  description Anycast-RP
  ip address 10.254.254.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface Ethernet1/1
  description to Leaf-1 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/2
  description to Leaf-2 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.2/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/3
  description to Leaf-3 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.4/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

router ospf UNDERLAY
  router-id 10.0.0.1

router bgp 65000
  router-id 10.0.0.1
  address-family l2vpn evpn
  template peer VTEP
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
      route-reflector-client
  neighbor 10.0.0.11
    inherit peer VTEP
  neighbor 10.0.0.12
    inherit peer VTEP
  neighbor 10.0.0.13
    inherit peer VTEP
العمود الفقري-2
interface loopback0
  ip address 10.0.0.2/32
interface Ethernet1/1
  ip address 10.1.2.0/31
interface Ethernet1/2
  ip address 10.1.2.2/31
interface Ethernet1/3
  ip address 10.1.2.4/31
router ospf UNDERLAY
  router-id 10.0.0.2
router bgp 65000
  router-id 10.0.0.2
ورقة-1 (vPC VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature lacp
feature vpc
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000
vlan 3900
  name vPC-backup-underlay

system nve infra-vlans 3900

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

vpc domain 10
  peer-switch
  role priority 10
  peer-keepalive destination 172.16.0.2 source 172.16.0.1 vrf management
  delay restore 150
  peer-gateway
  ip arp synchronize
  ipv6 nd synchronize

interface port-channel1
  description vPC peer-link
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  spanning-tree port type network
  vpc peer-link

interface port-channel11
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  spanning-tree port type edge trunk
  mtu 9216
  vpc 11

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  description L3VNI Tenant-A
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface Vlan3900
  description vPC backup underlay
  no shutdown
  mtu 9216
  no ip redirects
  ip address 10.255.255.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface nve1
  no shutdown
  host-reachability protocol bgp
  advertise virtual-rmac
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  mtu 9216
  channel-group 11 mode active
  no shutdown

interface Ethernet1/53-54
  description vPC peer-link to Leaf-2
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  channel-group 1 mode active
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  description Routing / BGP
  ip address 10.0.0.11/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.11/32
  ip address 10.0.1.112/32 secondary
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.11

router bgp 65000
  router-id 10.0.0.11
  address-family l2vpn evpn
    advertise-pip
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
ملاحظة: على شبكات Cloud Scale vPC VTEPs، يجب إدراج النسخ الاحتياطي لبروتوكول SVI (شبكة VLAN 3900) في النظام دون شبكة VLANs. هذا VLAN ينبغي كنت في التقصير VRF، ينبغي لا يتلقى VN-segment، وينبغي كنت سمحت على ال peer-link. وهو يحمل حركة مرور بيانات VXLAN عبر إرتباط النظير للمنافذ المهملة وعندما يخسر نظير vPC واحد جميع الوصلات الخاصة به. لا تقم بتكوين شبكات VLAN الموجودة أدناه والتي تختلف معرفات بعضها عن بعض 512، على سبيل المثال 10 و 522.
يمكنك الإعلان عن بروتوكول الوضع الأساسي (PIP) والإعلان عن النموذج الظاهري لأنصار بروتوكول التحكم في الوصول إلى الكمبيوتر الشخصي (vPC)، الذين يقومون بالإعلان عن المسارات من النوع 5 (البادئة) ومسارات المضيف اليتم باستخدام عنوان IP (PIP) الأساسي الخاص بهم ومعالج MAC الخاص بالموجه الخاص بهم. وبدون ذلك، يمكن إرسال حركة المرور نحو مضيف خلف نظير واحد فقط إلى النظير الذي لا يمكنه الوصول إليه.
يكون قمع ARP (suppress-arp) مدعوما فقط ل VNIs حيث ال VTEP هو ال يوزع anyCast مدخل ل أن VNI.
Leaf-2 (vPC VTEP)
vpc domain 10
  role priority 20
  peer-keepalive destination 172.16.0.1 source 172.16.0.2 vrf management

interface Vlan3900
  ip address 10.255.255.1/31

interface Ethernet1/49
  ip address 10.1.1.3/31
interface Ethernet1/50
  ip address 10.1.2.3/31

interface loopback0
  ip address 10.0.0.12/32
interface loopback1
  ip address 10.0.1.12/32
  ip address 10.0.1.112/32 secondary

router ospf UNDERLAY
  router-id 10.0.0.12
router bgp 65000
  router-id 10.0.0.12
تحذير: يجب أن يكون تكوين NVE (VNIs، و mcast-groups، وواجهة المصدر، و IP الثانوي) مطابقا على كل من نظاري vPC. عدم التطابق هو فشل تناسق vPC النوع-1 ويتم إيقاف واجهة NVE أو شبكات VNI مؤقتا. تحقق من خلال تشغيل الأمر show vpc consistency-parameters global.
ليف-3 (مستقل VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface nve1
  no shutdown
  host-reachability protocol bgp
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-2
  switchport
  switchport access vlan 10
  spanning-tree port type edge
  no shutdown

interface Ethernet1/2
  description Server-3
  switchport
  switchport access vlan 20
  spanning-tree port type edge
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  ip address 10.0.0.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.13

router bgp 65000
  router-id 10.0.0.13
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
اختياري: النسخ المتماثل للمدخل بدلا من البث المتعدد
إن لا يركض القاعدة multicast، استبدلت mcast-group مع baser BGP مدخل جواب على كل VTEP. لا يلزم تكوين كل من PIM و RP لشبكات VNI الخاصة بالطراز L2.
interface nve1
  member vni 10010
    suppress-arp
    ingress-replication protocol bgp
  member vni 10020
    suppress-arp
    ingress-replication protocol bgp
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
يدعم Cisco CLI Analyzer (محلل واجهة سطر الأوامر من Cisco) (للعملاء المسجلين فقط) أوامر show معينة. أستخدم Cisco CLI Analyzer (محلل واجهة سطر الأوامر من Cisco) لعرض تحليل مخرج الأمر show.
| المنطقة |
الأوامر |
| أندرلاي |
show ip ospf neighbors، show ip route 10.0.1.13، show ip pim neighbor، show ip pim rp |
| مستوى التحكم في التغشية |
show bgp l2vpn evpn summary، show bgp l2vpn evpn |
| NVE |
show nve interface nve1 detail، show nve peers، show nve vni |
| تعلم MAC/IP |
show mac address-table vlan 10، show l2route evpn mac all، show l2route evpn mac-ip all، show ip arp mask-cache detail |
| L3 VNI |
show ip route vrf Tenant-A، show bgp l2vpn evpn route-type 2، show bgp l2vpn evpn route-type 5 |
| النسخ المتماثل للبث المتعدد |
show ip route 239.1.1.10 |
| vPC |
show vpc، show vpc consistency-parameters global، show system n fra-vlanLANs |
تأتي هذه المخرجات من حالة مستقرة بعد إرسال حركة المرور بين server-1 و server-2 و server-3.
أندرلاي
Leaf-1# show ip pim rp
PIM RP Status Information for VRF "default"
BSR disabled
Auto-RP disabled
BSR RP Candidate policy: None
BSR RP policy: None
Auto-RP Announce policy: None
Auto-RP Discovery policy: None

Anycast-RP 10.254.254.1 members:
  10.0.0.1  10.0.0.2

RP: 10.254.254.1, (0),
 uptime: 1d01h   priority: 255,
 RP-source: (local),
 group ranges:
 239.1.1.0/24
مستوى التحكم في التغشية
Leaf-1# show bgp l2vpn evpn summary
BGP summary information for VRF default, address family L2VPN EVPN
BGP router identifier 10.0.0.11, local AS number 65000
BGP table version is 58, L2VPN EVPN config peers 2, capable peers 2

Neighbor        V    AS    MsgRcvd    MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.0.0.1        4 65000       1520       1488       58    0    0 1d01h    9
10.0.0.2        4 65000       1519       1490       58    0    0 1d01h    9
NVE و VNIs
Leaf-1# show nve interface nve1 detail
Interface: nve1, State: Up, encapsulation: VXLAN
 VPC Capability: VPC-VIP-Only [notified]
 Local Router MAC: 5254.0011.1b08
 Host Learning Mode: Control-Plane
 Source-Interface: loopback1 (primary: 10.0.1.11, secondary: 10.0.1.112)
 Source Interface State: Up
 Virtual RMAC Advertisement: Yes
 NVE Flags:
 Interface Handle: 0x49000001
 Source Interface hold-down-time: 180
 Source Interface hold-up-time: 30
 Remaining hold-down time: 0 seconds
 Virtual Router MAC: 0200.0a00.0170

Leaf-1# show nve peers
Interface Peer-IP                                 State LearnType Uptime   Router-Mac
--------- --------------------------------------  ----- --------- -------- -----------------
nve1      10.0.1.13                               Up    CP        1d01h    5254.0013.1b08

Leaf-1# show nve vni
Codes: CP - Control Plane        DP - Data Plane
       UC - Unconfigured         SA - Suppress ARP
       S-ND - Suppress ND
       SU - Suppress Unknown Unicast
       Xconn - Crossconnect
       MS-IR - Multisite Ingress Replication
       HYB - Hybrid IRB mode

Interface VNI      Multicast-group   State Mode Type [BD/VRF]      Flags
--------- -------- ----------------- ----- ---- ------------------ -----
nve1      10010    239.1.1.10        Up    CP   L2 [10]            SA
nve1      10020    239.1.1.20        Up    CP   L2 [20]            SA
nve1      50000    n/a               Up    CP   L3 [Tenant-A]
ملاحظة: مع BGP EVPN، تظهر نظراء NVE عندما يعلن VTEP عن بعد عن موجهات لمعرف فئة المورد (VNI) الذي تم تكوينه محليا (LearnType CP). ترى Leaf-3 زوج vPC كنظير واحد، ال AnyCast VTEP 10.0.1.112. باستخدام Advertising-pip، ترى Leaf-3 أيضا عناوين IP الأساسية vPC 10.0.1.11 و 10.0.1.12 للمسارات المهملة من النوع 5.
تعلم MAC/IP
Leaf-1# show l2route evpn mac all
Flags -(Rmac):Router MAC (Stt):Static (L):Local (R):Remote (V):vPC link
(Dup):Duplicate (Spl):Split (Rcv):Recv (AD):Auto-Delete (D):Del Pending
(S):Stale (C):Clear, (Ps):Peer Sync (O):Re-Originated (Nho):NH-Override
(Pf):Permanently-Frozen, (Orp): Orphan

Topology    Mac Address    Prod   Flags         Seq No     Next-Hops
----------- -------------- ------ ------------- ---------- ----------------
10          0050.5601.0a0a Local  L,            0          Po11
10          0050.5603.0a14 BGP    SplRcv        0          10.0.1.13 (Label: 10010)
20          0050.5603.1e1e BGP    SplRcv        0          10.0.1.13 (Label: 10020)

Leaf-1# show ip arp suppression-cache detail
Flags: + - Adjacencies synced via CFSoE
       L - Local Adjacency
       R - Remote Adjacency
       L2 - Learnt over L2 interface
       PS - Added via L2RIB, Peer Sync
       RO - Dervied from L2RIB Peer Sync Entry

Ip Address      Age      Mac Address    Vlan Physical-ifindex    Flags    Remote Vtep Addrs

192.168.10.10   00:02:11 0050.5601.0a0a   10 port-channel11       L
192.168.10.20   00:05:42 0050.5603.0a14   10 (null)               R        10.0.1.13
توجيه البنية الأساسية الظاهرية (VNI) من المستوى الثالث
Leaf-1# show ip route vrf Tenant-A 192.168.20.30
IP Route Table for VRF "Tenant-A"
'*' denotes best ucast next-hop
'**' denotes best mcast next-hop
'[x/y]' denotes [preference/metric]
'%' in via output denotes VRF

192.168.20.30/32, ubest/mbest: 1/0
    *via 10.0.1.13%default, [200/0], 00:10:21, bgp-65000, internal, tag 65000, segid: 50000 tunnelid: 0xa00010d encap: VXLAN
vPC
Leaf-1# show vpc consistency-parameters global | include Nve|Src|Sec|Host
Nve1 Adm St, Src Adm St,    1     Up, Up, 10.0.1.112, CP,    Up, Up, 10.0.1.112, CP,
Sec IP, Host Reach, VMAC          TRUE, Disabled,               TRUE, Disabled,
Adv, SA,mcast l2, mcast           0.0.0.0, 0.0.0.0, Disabled,   0.0.0.0, 0.0.0.0, Disabled,
Nve Vni Configuration       1     10010-10020                   10010-10020

Leaf-1# show system nve infra-vlans
Currently active infra-vlans: 3900
تنسيق الحزمة
خلقت كل VXLAN ربط من ال NVE مصدر loopback من المدخل VTEP. بالنسبة للمضيفين على منافذ vPC، هذا هو عنوان IP الثانوي المشترك (10.0.1.112). المعروفة unicast حركة مرور يذهب إلى ال NVE IP من ال VTEP بعيد. يذهب حركة مرور BUM إلى المجموعة متعددة البث من VNI، أو مع المدخل جواب، ونسخة unicast يذهب إلى كل VTEP بعيد.
| العنوان الرئيسي |
مثال: الخادم-1 إلى الخادم-2 (شبكة VLAN رقم 10، الشبكة المحلية الظاهرية (VNI) من المستوى الثاني) |
مثال: الخادم-1 إلى الخادم-3 (موجه، L3 VNI) |
| إيثرنت خارجي |
Leaf-1 MAC إلى Mac الأساسية |
Leaf-1 MAC إلى Mac الأساسية |
| IP الخارجي |
10.0.1.112 إلى 10.0.1.13 |
10.0.1.112 إلى 10.0.1.13 (10.0.1.11 إلى 10.0.1.13 إذا كانت حركة المرور من منفذ يتيم وتم إستخدام Advertising-pip) |
| UDP الخارجي |
منفذ المصدر هو تجزئة التدفق الداخلي (الانتروبيا ل ECMP)؛ غاية ميناء 4789 |
نفس |
| Vxlan |
Flags 0x08 (I flag) و VNI 10010 |
العلامات 0x08 و VNI 50000 |
| إيثرنت داخلي |
Server-1 MAC إلى Server-2 MAC |
موجه Mac إلى MAC للورق-3 من طراز Leaf-1 |
| IP الداخلي |
192.168.10.10 إلى 192.168.10.20 |
من 192.168.10.10 إلى 192.168.20.30 (مع تقليل مدة البقاء (TTL)) |
ملاحظة: VXLAN يضيف 50 بايت إلى الإطار الأصلي. قم بتعيين وحدة الحد الأقصى للنقل (MTU) الأساسية (جميع الوصلات الرئيسية والوصلات الطرفية، و vPC Backup SVI) إلى 50 بايت على الأقل أكثر من أكبر وحدة الحد الأقصى للنقل (MTU) للمضيف. يوصى باستخدام 9216.
استكشاف الأخطاء وإصلاحها
| العرض |
فحص |
قضية مشتركة |
| نظير NVE غير موجود في نظائر show nve |
show bgp l2vpn ملخص، show ip route <remote nve ip>، show nve vni |
جلسة BGP EVPN معطلة؛ لم يتم الإعلان عن إسترجاع الشبكة المحلية الظاهرية (NVE) عن بعد في الجزء السفلي؛ لم يتم تكوين VNI على كلا بروتوكول VTEPs؛ تم تمديد مجتمع الإرسال المفقود |
| تم إيقاف واجهة NVE أو إيقاف VNIs مؤقتا على بروتوكول vPC VTEP |
show nve interface nve1 detail، show vpc consistency-parameters global |
عدم تطابق تكوين NVE بين الأقران؛ مصدر الاسترجاع لا يزال في مؤقت التعليق بعد إعادة التحميل؛ IP الثانوي مفقود أو مختلف |
| مضيف في ال نفسه VNI يستطيع لا يتصل، أو ARP يفشل |
show l2route evpn mac all، show ip arp mask-cache detail، show ip mroute <group> |
لم يتم تلقي RT-2 (route-target أو عدم تطابق VNI)؛ لم يتم نسخ BUM (لا يوجد جار PIM، لا يوجد RP، PIM مفقود على إسترجاع NVE)؛ منع-arp على VNI دون AnyCast gateway SVI |
| يفشل التوجيه بين شبكات VNI |
show ip route vrf Tenant-A، show nve vni (L3 VNI دولة)، show bgp l2vpn evpn route-type 5 |
L3 VNI VLAN أو SVI مفقود أو مغلق؛ VNI مفقود ضمن سياق VRF؛ يعلن l2vpn evpn مفقود تحت ال BGP VRF؛ المسار-الهدف كلا الإجابات التلقائية مفقودة |
| لا يفشل حركة المرور إلا للمنافذ المهملة، أو بعد أن يفقد نظير vPC وصلاته |
show system nFRA-VLANs، show ip ospf neighbors vrf default |
النسخ الاحتياطي لبروتوكول SVI مفقود، ليس في النظام الشبكات المحلية الظاهرية (VLANs)، أو غير مسموح به على إرتباط النظير |
| الحزم الكبيرة سقطت، والحزم الصغيرة تعمل |
إظهار واجهة <uplink> (أخطاء TX)، إختبار الاتصال مع ضبط بت DF بين استجابات NVE |
وضع وحدة الحد الأقصى للنقل (MTU) صغيرة جدا لتناسب مصروفات شبكة VXLAN الإضافية |
ملاحظة: لا يتم دعم هذه العناصر كوصلات VXLAN:
- الواجهات الفرعية للطبقة 3
- SVIs التي لم يتم تكوينها في النظام دون شبكات VLAN
يجب أن يكون إسترجاع مصدر NVE في VRF الافتراضي.
معلومات ذات صلة
- دليل تكوين Cisco Nexus 9000 Series NX-OS VXLAN، الإصدار 10.5(x)
- فهم Nexus 9000 vPC وتكوينه باستخدام أفضل الممارسات
- الدعم التقني والمستندات - Cisco Systems
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
28-Oct-2026
|
مقدمة محدثة، التدقيق الإملائي، النحوي، المسافات، إدراج أسطر أفقية لفصل المقاطع من أجل إمكانية القراءة، تنبيهات CCW ثابتة، عناوين URL، نص بديل. |
2.0 |
15-Nov-2022
|
أخطاء مقدمة محدثة، إخلاء المسؤولية القانوني، أخطاء الترجمة الآلية، SEO، متطلبات النمط والتنسيق. |
1.0 |
10-Jul-2015
|
الإصدار الأولي |
 التعليقات
