تكوين مصادقة SWA ثنائية العوامل باستخدام ISE RADIUS

المقدمة
يصف هذا المستند كيفية تكوين مصادقة العامل الثاني على جهاز الويب الآمن باستخدام Cisco ISE® كخادم RADIUS.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- معرفة RADIUS الأساسية
- معرفة أساسية ب SWA
- معرفة تكوين سياسات المصادقة والتفويض على Cisco Identity Service Engine (ISE)
توصي Cisco بأن يكون لديك أيضا:
- إصدارات WSA و ISE المتوافقة
- تم دمج ISE الخاص بك في Active Directory أو LDAP
- وصول إدارة جهاز الويب الآمن (SWA) ومحرك خدمة الهوية (ISE) من Cisco
- تم تكوين Active Directory أو LDAP باسم مستخدم 'admin' لمصادقة حساب 'admin' الافتراضي ل SWA
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج التالية:
- ISE 3.0.0
- SWA 14.0.2-012
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
عند تمكين مصادقة العامل الثاني للمستخدمين الإداريين على SWA، يتحقق الجهاز من مسوغات المستخدم باستخدام خادم RADIUS مرة ثانية بمجرد التحقق من المسوغات التي تم تكوينها في SWA.
طوبولوجيا الشبكة
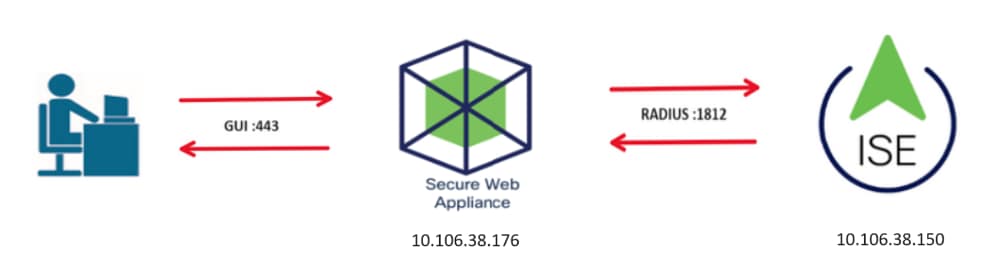 الصورة- مخطط مخطط مخطط الشبكة
ينفذ المستخدمون الإداريون SWA على المنفذ 443 مع بيانات الاعتماد ويتحقق SWA من بيانات الاعتماد مع خادم RADIUS لمصادقة العامل الثاني.
خطوات التكوين
تكوين ISE
1. أضف جهاز شبكة جديدا وانتقل إلى الإدارة > موارد الشبكة > أجهزة الشبكة > +إضافة.
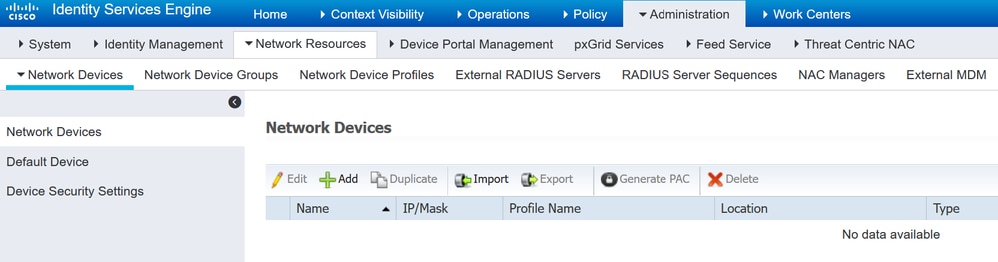 إضافة SWA كجهاز شبكة في ISE
2. تكوين جهاز الشبكة في ISE
2.1. قم بتعيين اسم لكائن جهاز الشبكة.
2.2. إدراج عنوان IP SWA.
2.3. حدد خانة الاختيار RADIUS.
2.4. قم بتعريف سر مشترك.

ملاحظة: يجب إستخدام المفتاح نفسه لاحقا لتكوين SWA.
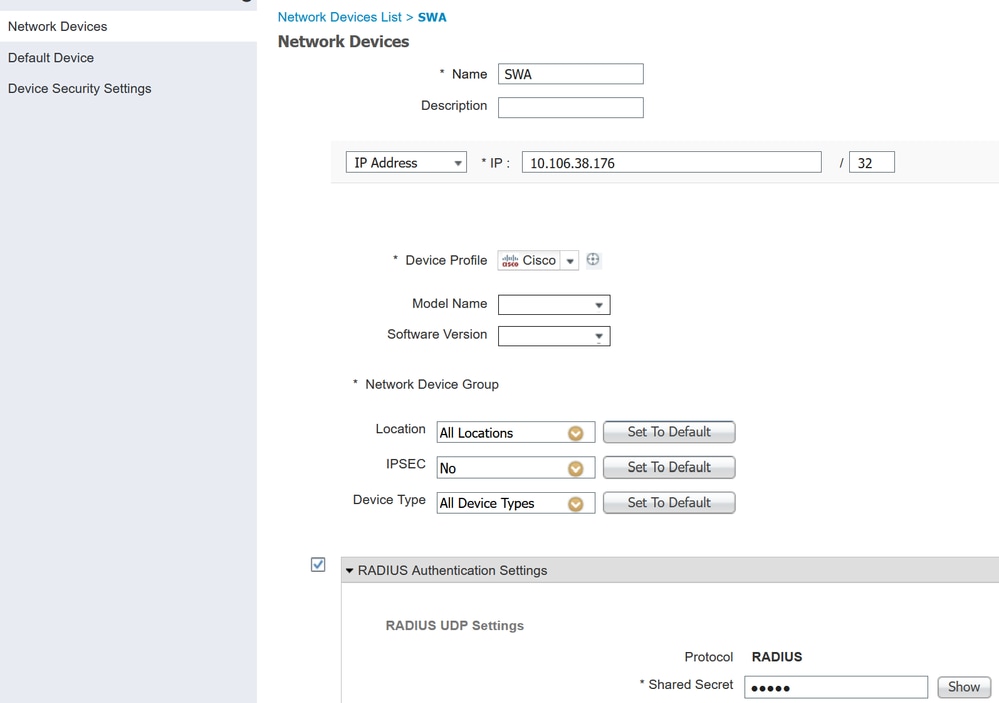 تكوين المفتاح المشترك لجهاز شبكة SWA
2.5. انقر فوق إرسال.
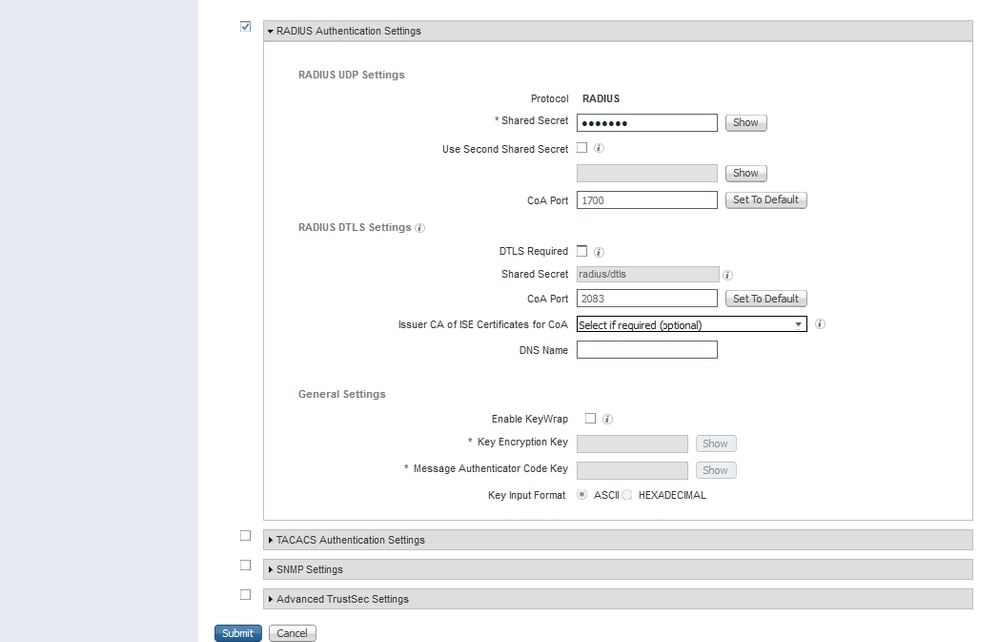 إرسال تكوين جهاز الشبكة
3. يجب عليك إنشاء مستخدمي Network Access الذين يتطابقون مع اسم المستخدم الذي تم تكوينه في SWA. انتقل إلى إدارة > إدارة الهوية > هويات > +إضافة.
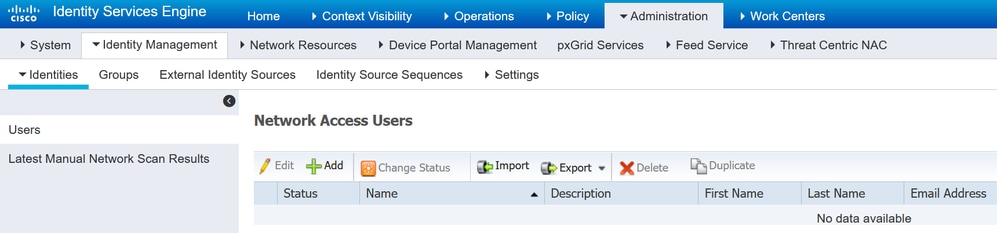 إضافة مستخدمين محليين في ISE
3.1. قم بتعيين اسم.
3.2. (إختياري) أدخل عنوان البريد الإلكتروني للمستخدم.
3.3. تعيين كلمة المرور.
3.4. انقر فوق حفظ.
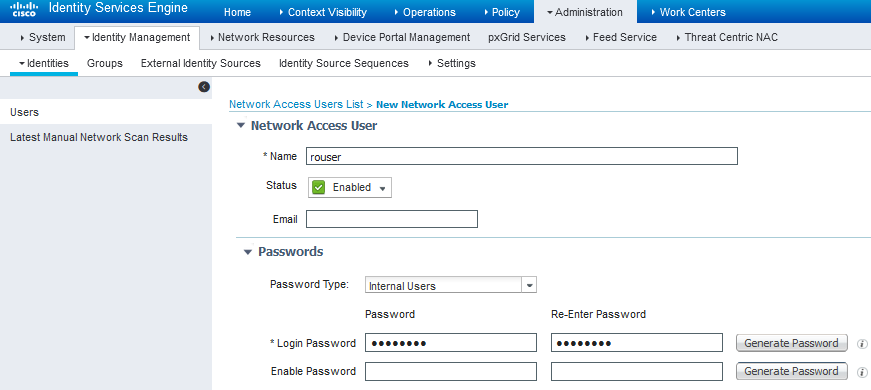 إضافة مستخدم محلي في ISE
4. قم بإنشاء مجموعة سياسات تطابق عنوان IP ل SWA. وهذا يؤدي إلى منع الوصول إلى الأجهزة الأخرى باستخدام مسوغات المستخدم هذه.
4.1. انتقل إلى السياسة > مجموعات السياسات وانقر فوق أيقونة + الموضوعة في الركن العلوي الأيسر.
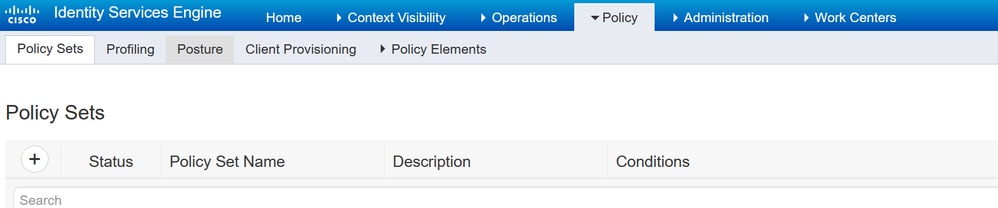 إضافة مجموعة نهج في ISE
4.2. يتم وضع سطر جديد في أعلى مجموعات النهج. أدخل اسما للنهج الجديد.
4.3. أضف شرطا لسمة RADIUS NAS-IP-Address لمطابقة عنوان SWA IP.
4.4. انقر فوق إستخدام للاحتفاظ بالتغييرات والخروج من المحرر.
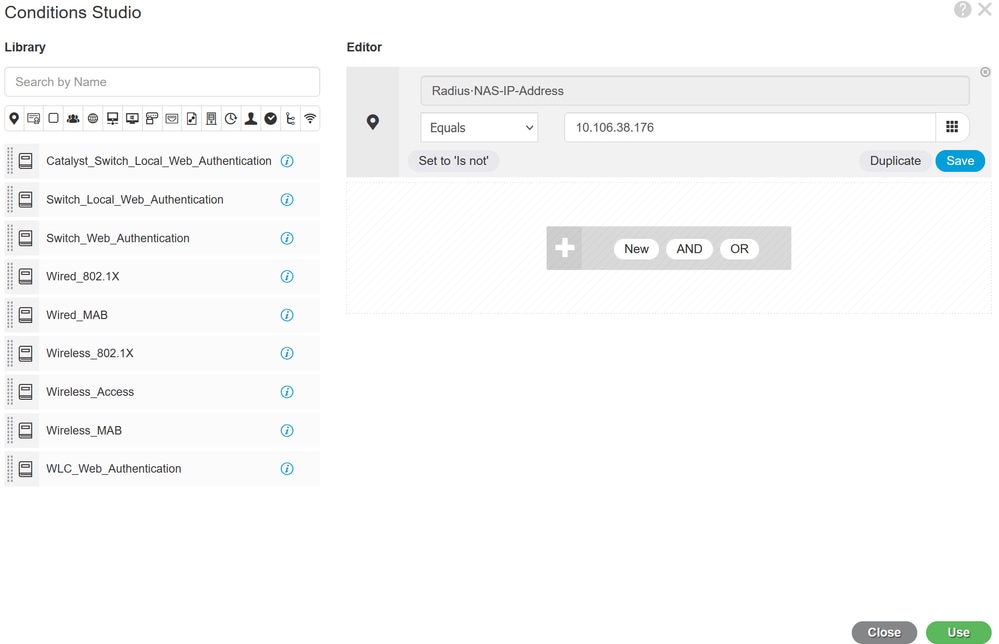 إضافة نهج إلى تعيين جهاز شبكة SWA
4. 5. انقر فوق حفظ.
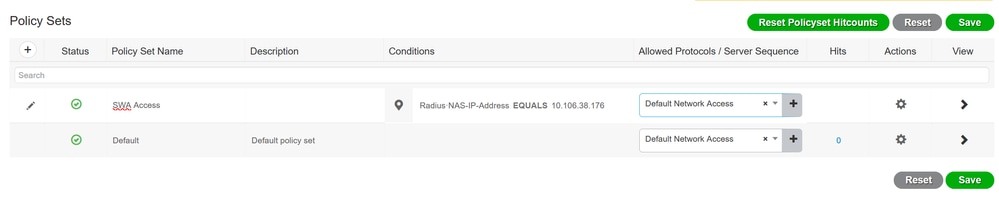 حفظ النهج
ملاحظة: يستخدم هذا المثال قائمة بروتوكولات الوصول إلى الشبكة الافتراضية. يمكنك إنشاء قائمة جديدة وتضييق نطاقها حسب الحاجة.
5. لعرض مجموعات النهج الجديدة، انقر فوق الرمز > في عمود العرض.
5.1. قم بتوسيع قائمة نهج التخويل وانقر فوق أيقونة + لإضافة قاعدة جديدة للسماح بالوصول إلى جميع المستخدمين المصادق عليهم.
5.2. أدخل اسما.
5.3. قم بتعيين الشروط لمطابقة الوصول إلى شبكة القاموس مع السمة AuthenticationStatus يساوي AuthenticationPass وانقر فوق Use.
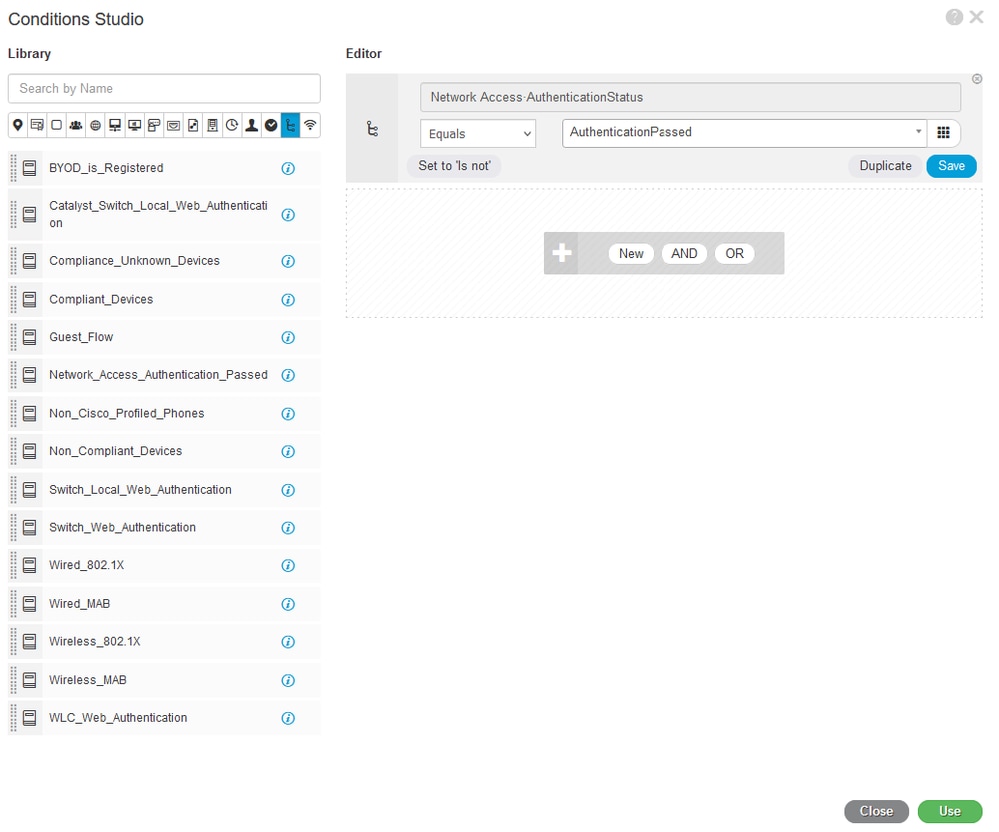 تحديد شرط التخويل
6. قم بتعيين PermitAccess الافتراضي كملف تعريف التخويل وانقر فوق حفظ.
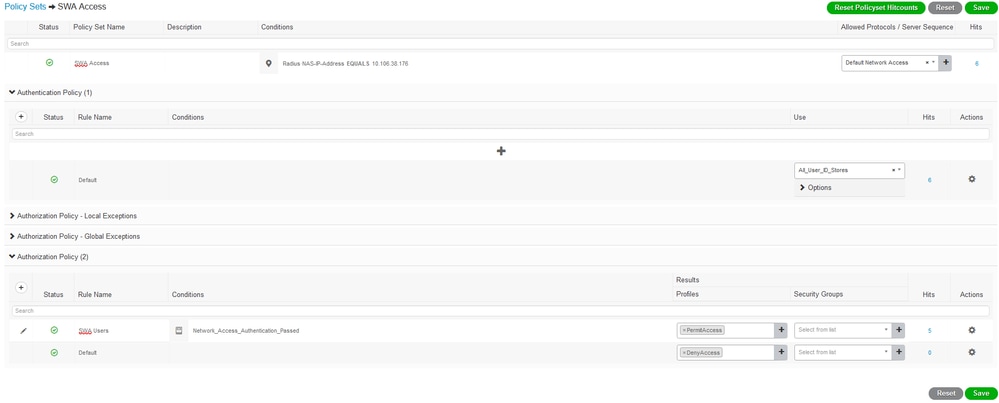 تحديد ملف تعريف التخويل
تكوين SWA
1. من واجهة المستخدم الرسومية SWA، انتقل إلى إدارة النظام واختر المستخدمين.
2. انقر فوق تمكين في إعدادات مصادقة العامل الثاني.
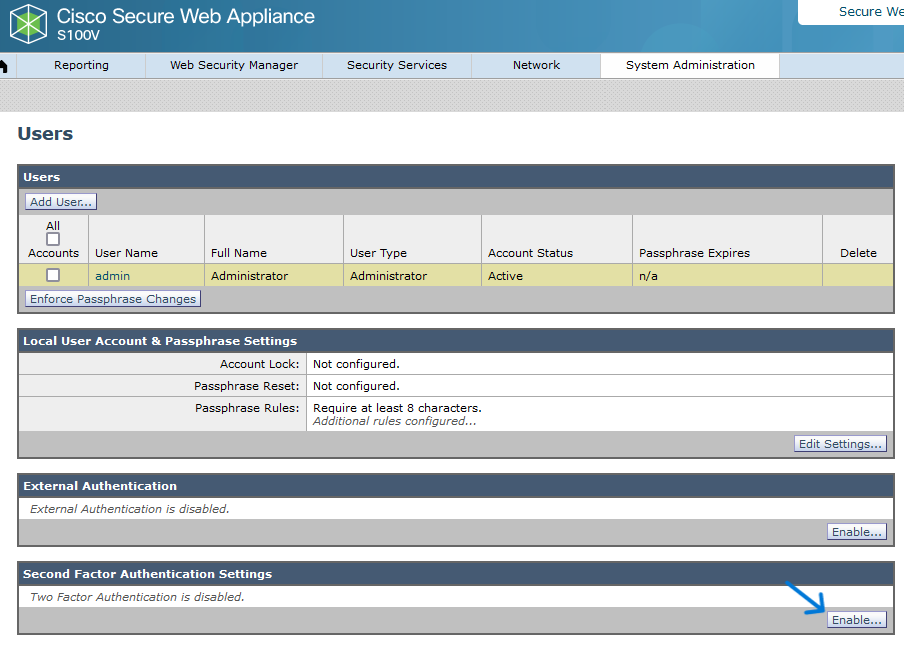 تمكين مصادقة العامل الثاني في SWA
3. أدخل عنوان IP الخاص ب ISE في حقل اسم مضيف خادم RADIUS وأدخل السر المشترك الذي تم تكوينه في الخطوة 2 من تكوين ISE.
4. حدد الأدوار المحددة مسبقا التي تريد تمكين فرض العامل الثاني.

تحذير: إذا قمت بتمكين مصادقة العامل الثاني في SWA، يتم أيضا تمكين حساب Admin الافتراضي للإنفاذ بالعامل الثاني. يجب عليك دمج ISE مع LDAP أو Active Directory (AD) لمصادقة بيانات اعتماد المسؤول لأن ISE لا يسمح لك بتكوين Admin كمستخدم للوصول إلى الشبكة.
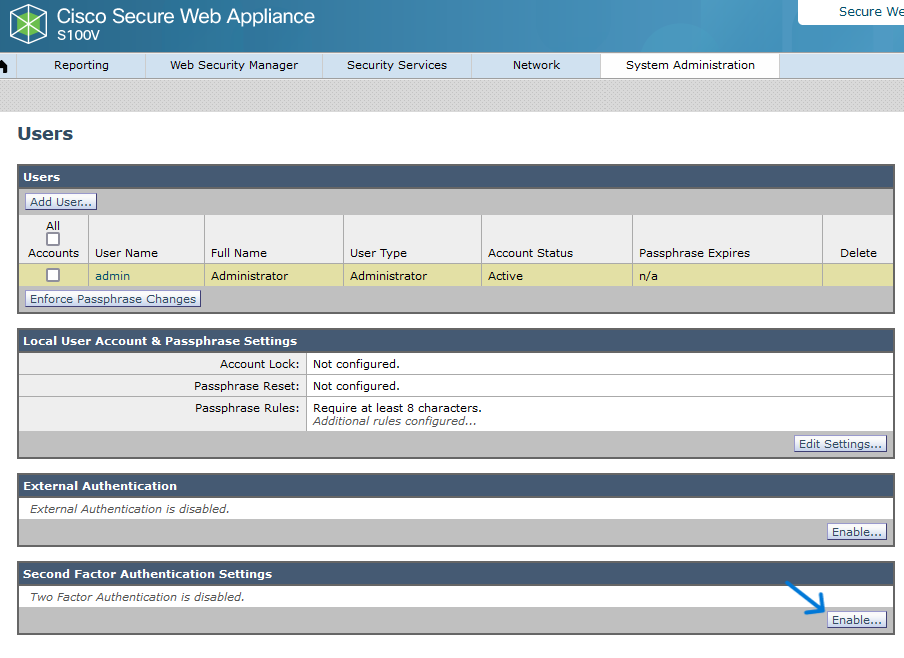 تمكين مصادقة العامل الثاني في SWA
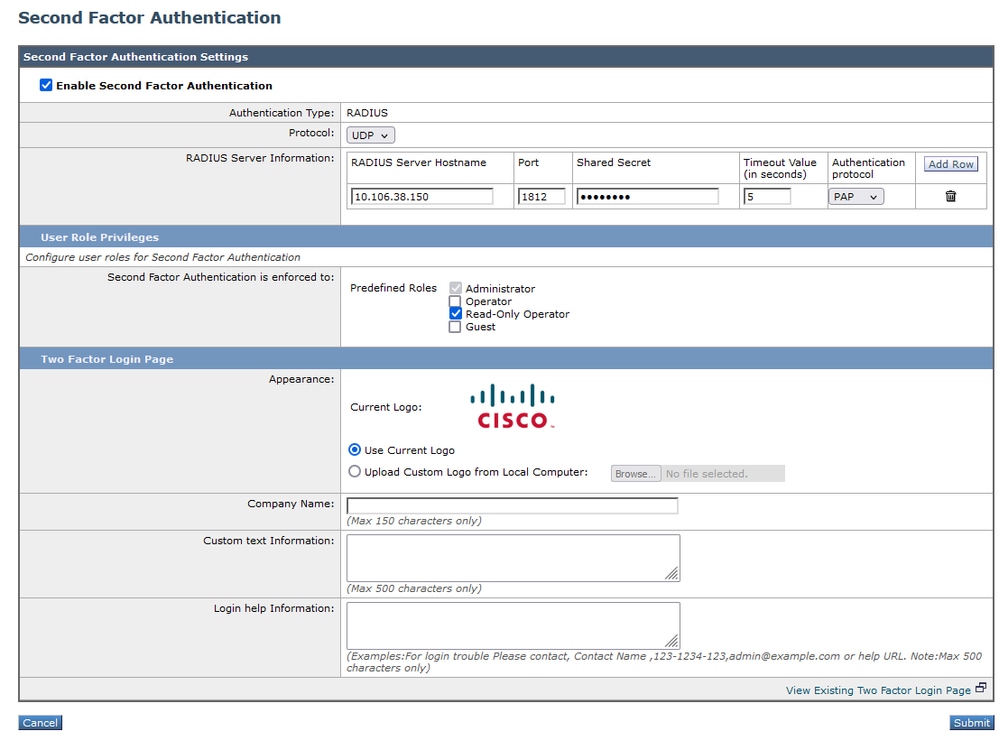 تكوين مصادقة العامل الثاني
5. لتكوين المستخدمين في SWA، انقر فوق إضافة مستخدم. أدخل اسم المستخدم وحدد نوع المستخدم المطلوب للدور المطلوب. أدخل عبارة المرور وأعد كتابة عبارة المرور.
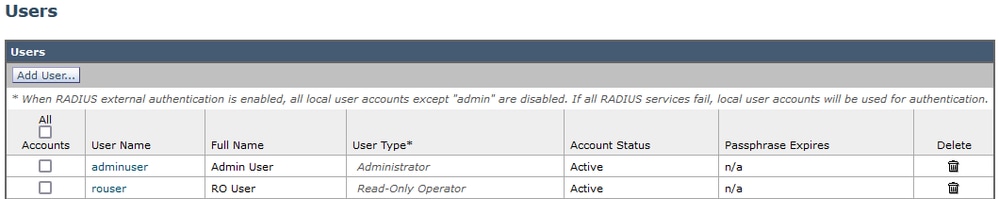 تكوين المستخدم في SWA
6. انقر فوق إرسال وتنفيذ التغييرات.
التحقق من الصحة
قم بالوصول إلى واجهة المستخدم الرسومية (GUI) ل SWA باستخدام بيانات اعتماد المستخدم التي تم تكوينها. بعد المصادقة الناجحة، تتم إعادة توجيهك إلى صفحة مصادقة ثانوية. يجب إدخال بيانات اعتماد المصادقة الثانوية المكونة في ISE.
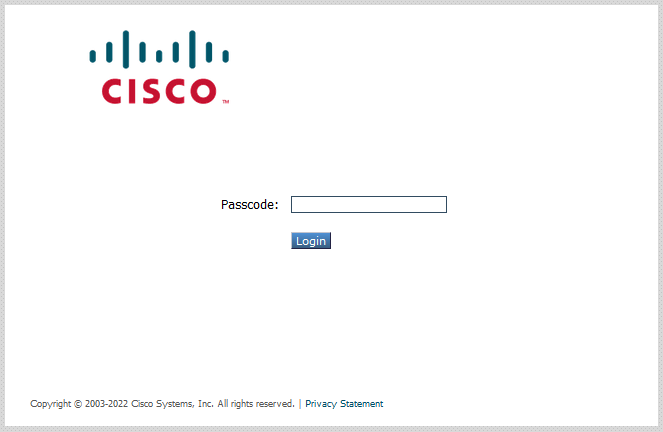 التحقق من تسجيل دخول العامل الثاني
المحتوى ذي الصلة
- دليل المستخدم ل AsyncOS 14.0 لجهاز الويب الآمن من Cisco
- دليل مسؤول ISE 3.0
- مصفوفة توافق ISE لأجهزة الويب الآمنة
- دمج AD لسجل واجهة المستخدم الرسومية (GUI) عبر واجهة سطر الأوامر (CLI)
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
22-Oct-2026
|
مقدمة محدثة، التدقيق الإملائي، النحوي، المسافات، الأسطر الأفقية المدخلة إلى المقاطع المنفصلة من أجل إمكانية القراءة، نص بديل، عناوين URL ثابتة وتنبيهات CCW. |
1.0 |
06-Feb-2024
|
الإصدار الأولي |
 التعليقات
