تنفيذ الوصول المباشر إلى الإنترنت ل SDWAN

المقدمة
يوضح هذا المستند كيفية تنفيذ SD-WAN DIA من Cisco. إنه يشير إلى التكوين عند خروج حركة مرور الإنترنت مباشرة من الموجه.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- ترجمة عنوان الشبكة (NAT)
-
شبكة منطقة واسعة معرفة بالبرامج من Cisco (SD-WAN)
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Cisco vManage، الإصدار 20.6.3
- Cisco WAN Edge Router 17.4.2
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
الرسم التخطيطي للشبكة
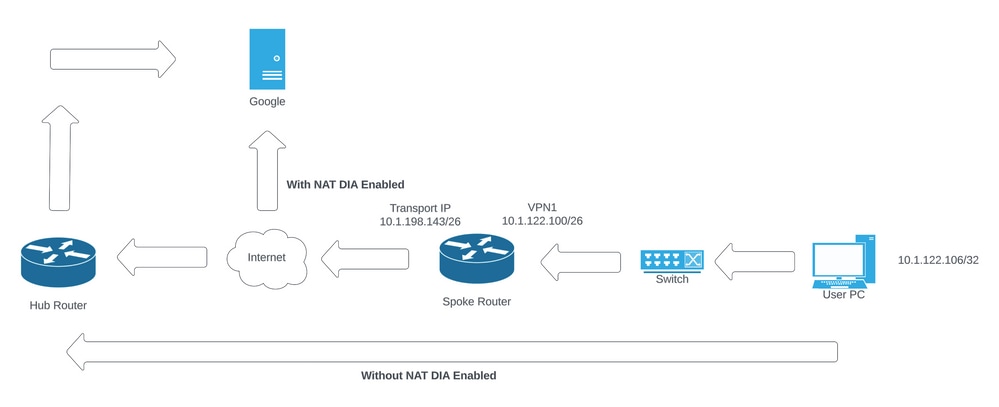 طوبولوجيا الشبكة
التكوين
يتم تمكين DIA على موجهات Cisco SD-WAN في خطوتين:
- مكنت nat على النقل قارن.
- حركة مرور مباشرة من شبكة VPN خدمة باستخدام مسار ثابت أو سياسة بيانات مركزية.
مكنت nat على النقل قارن
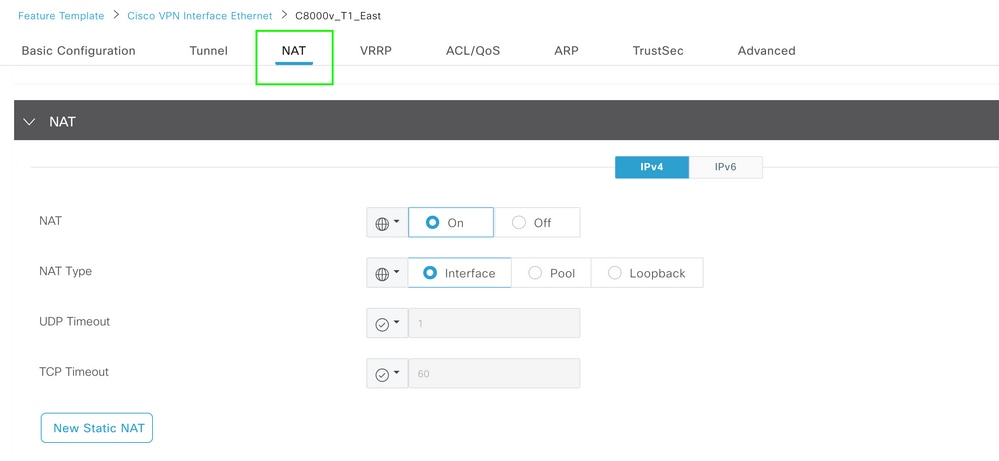 قالب شبكة (NAT) واجهة شبكة VPN
هذا هو كيف يظهر تشكيل بعد NAT (بعد التمكين):
ip nat inside source list nat-dia-vpn-hop-access-list interface GigabitEthernet2 overload
ip nat translation tcp-timeout 3600
ip nat translation udp-timeout 60

interface GigabitEthernet2
ip nat outside
حركة مرور مباشرة من شبكة VPN الخاصة بالخدمة
ومن الممكن أن يتحقق هذا بطريقتين:
- المسار الثابت ل NAT: يجب إنشاء مسار NAT ساكن إستاتيكي ضمن قالب ميزة VPN 1 للخدمة.
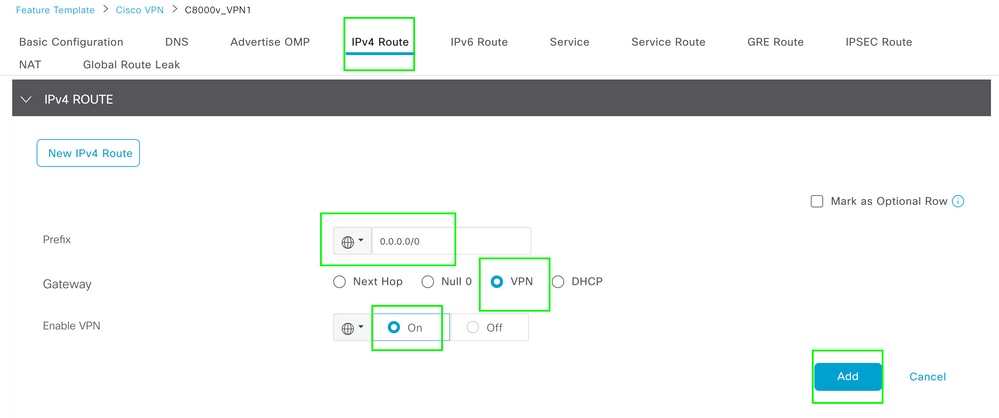 قالب مسار VPN 1 IPv4
يتم دفع هذا السطر كجزء من التكوين:
ip nat route vrf 1 0.0.0.0 0.0.0.0 global
سياسة البيانات المركزية
1. قم بإنشاء قائمة بادئات البيانات، بحيث يمكن لمستخدمين محددين الوصول إلى الإنترنت عبر DIA.
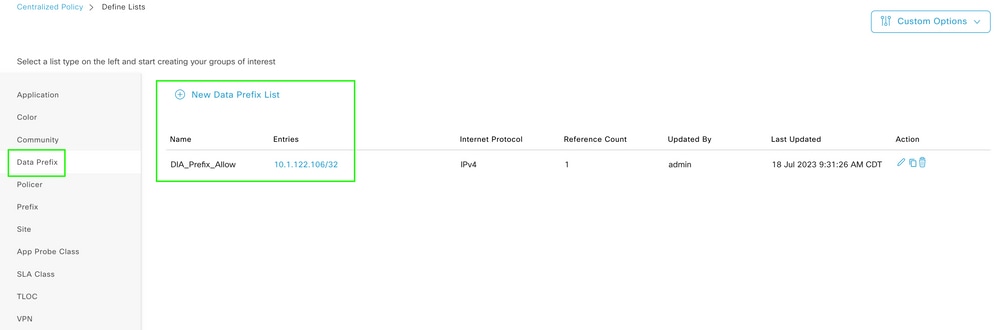 قائمة بادئات البيانات المخصصة للسياسة المركزية
2. قم بإنشاء قائمة شبكات VPN، حتى يمكن لمستخدمي شبكات VPN المحددة بدء حركة مرور البيانات.
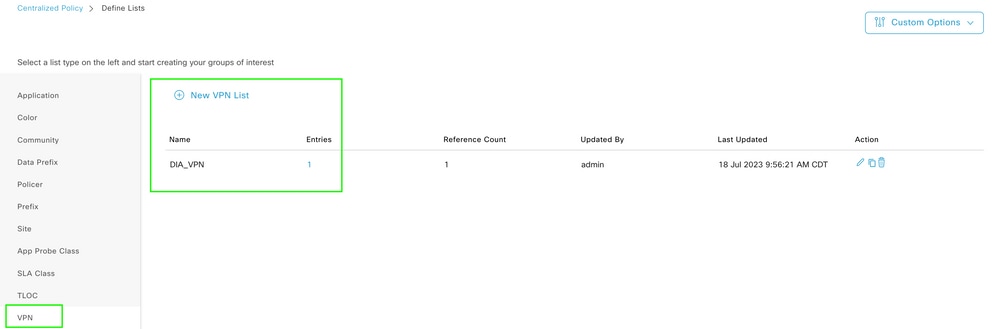 قائمة شبكات VPN المخصصة للسياسة المركزية
3. إنشاء قائمة مواقع؛ وهذا يسمح بتطبيق السياسة على موقع معين.
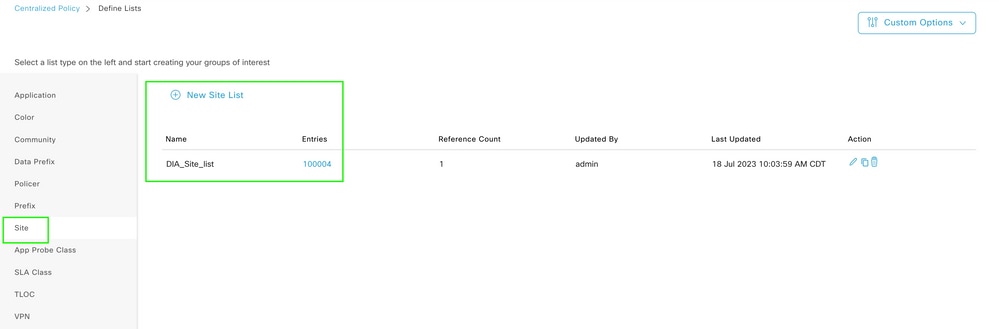 قائمة مواقع مخصصة للسياسة المركزية
4. قم بإنشاء نهج بيانات مخصص لمطابقة بادئة البيانات المصدر. بعد ذلك، قم بتعيين الإجراء لاستخدام شبكة NAT VPN 0، مما يتيح له إجتياز DIA.
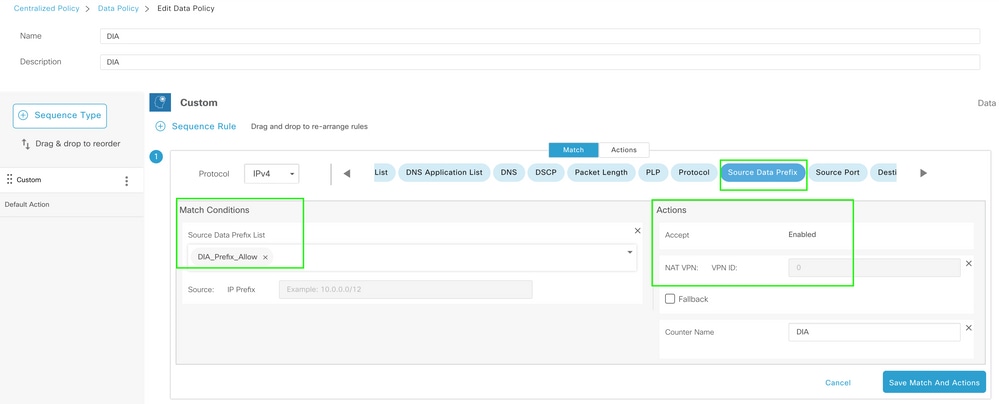 سياسة البيانات المركزية
5. يجب أن يكون إتجاه هذه السياسة من جانب الخدمة.
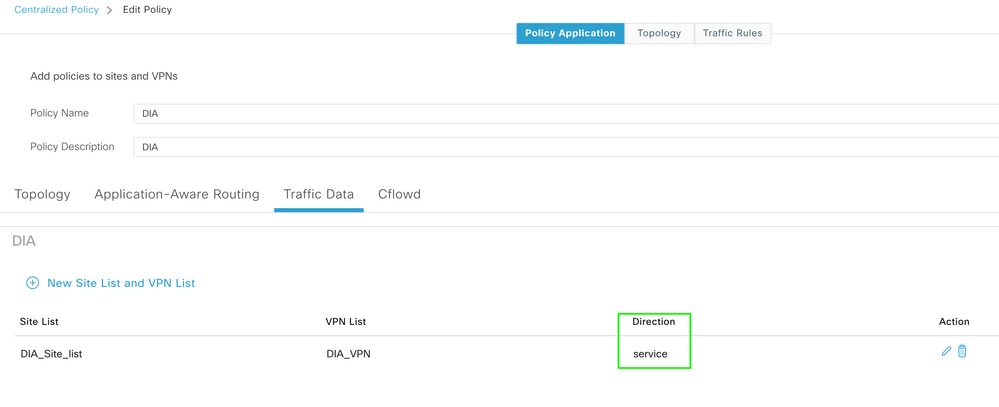 قاعدة بيانات حركة المرور
6. هذه معاينة لسياسة البيانات المركزية:
viptela-policy:policy
 data-policy _DIA_VPN_DIA
  vpn-list DIA_VPN
    sequence 1
     match
      source-data-prefix-list DIA_Prefix_Allow
     !
     action accept
      nat use-vpn 0
      count DIA_1164863292
     !
    !
  default-action accept
 !
 lists
  data-prefix-list DIA_Prefix_Allow
   ip-prefix 10.1.122.106/32
  !
  site-list DIA_Site_list
   site-id 100004
  !
  vpn-list DIA_VPN
   vpn 1
  !
 !
!
apply-policy
 site-list DIA_Site_list
  data-policy _DIA_VPN_DIA from-service
 !
!
التحقق
بدون DIA
يلتقط الإخراج التالي عندما لا يتم تمكين NAT DIA على جانب الخدمة:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

cEdge_Site1_East_01#
افتراضيا، لا يتلقى مستعمل على VPN 1 منفذ إنترنت:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),

C:\Users\Administrator>
مع DIA
مسار ساكن إستاتيكي nat: يلتقط الإخراج التالي NAT DIA، والتي يتم تمكينها على جانب الخدمة:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is 0.0.0.0 to network 0.0.0.0

n*Nd  0.0.0.0/0 [6/0], 01:41:46, Null0

cEdge_Site1_East_01#
يمكن الآن للمستخدمين في الشبكة الخاصة الظاهرية (VPN) رقم 1 الوصول إلى الإنترنت:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 1ms, Average = 1ms

C:\Users\Administrator>
يلتقط الإخراج اللاحق ترجمات NAT:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
على قبض الأمر التالي المسار الذي يجب أن تسلكه الحزمة:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
سياسة البيانات المركزية
بمجرد دفع سياسة البيانات المركزية إلى تقنية vSmart، يمكن إستخدام الأمر show sdwan policy from-vsmart data-policy على جهاز WAN Edge للتحقق من النهج الذي استلم الجهاز:
cEdge_Site1_East_01#show sdwan policy from-vsmart data-policy
from-vsmart data-policy _DIA_VPN_DIA
 direction from-service
 vpn-list DIA_VPN
  sequence 1
   match
    source-data-prefix-list DIA_Prefix_Allow
   action accept
    count DIA_1164863292
    nat use-vpn 0
    no nat fallback
  default-action accept

cEdge_Site1_East_01#
يمكن الآن للمستخدمين في الشبكة الخاصة الظاهرية (VPN) رقم 1 الوصول إلى الإنترنت:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=4ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 4ms, Average = 1ms

C:\Users\Administrator>
على قبض الأمر التالي المسار الذي يجب أن تسلكه الحزمة:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
يلتقط الإخراج اللاحق ترجمات NAT:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
يلتقط هذا الإخراج زيادات العداد:
cEdge_Site1_East_01#show sdwan policy data-policy-filter
data-policy-filter _DIA_VPN_DIA
 data-policy-vpnlist DIA_VPN
  data-policy-counter DIA_1164863292
   packets 4
   bytes   296
  data-policy-counter default_action_count
   packets 0
   bytes   0

cEdge_Site1_East_01#
على قبض هذا إنتاج حركة مرور أن يكون أسود لأن المصدر IP لا ينتمي إلى قائمة بادئات البيانات:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.107 dest-ip 8.8.8.8 protocol 1
Next Hop: Blackhole

cEdge_Site1_East_01#
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
08-Oct-2026
|
تم تحديث العنوان والتصحيح النحوي والمسافة والأفقية لإدراج الأسطر الأفقية لفصل الأقسام من أجل إمكانية القراءة. |
1.0 |
24-Jul-2023
|
الإصدار الأولي |
 التعليقات
